TraderTraitor:深度报告
TraderTraitor:深度报告
原文标题: TraderTraitor: Deep Dive
原文副标题: Inside the Lazarus subgroup that’s hijacking cloud platforms, poisoning supply chains, and stealing billions in digital assets.
原文链接: https://www.wiz.io/blog/north-korean-tradertraitor-crypto-heist
作者: Merav Bar
原文发布日期: 2025-07-28
译文说明: 全文简体中文翻译(非摘要)。MITRE 技术 ID、IOC、哈希、域名、恶意软件名、URL、代码等保持英文原文。
翻译日期: 2026-09-16(Asia/Shanghai)
免责声明: 本译文为非官方简体中文翻译,仅供安全研究与防御学习参考。版权归 Wiz 及原作者所有。如有歧义,以英文原文为准。
图:TraderTraitor 深度报告封面
TraderTraitor 是朝鲜活动集群,旨在窃取数字资产(比特币、以太币等加密货币)。除利用钓鱼邮件、投毒软件等传统手法外,TraderTraitor 还开展更复杂的行动,包括供应链沦陷与劫持合法交易。自 2022 年首次被公开提及以来,TraderTraitor 已与重大加密货币盗窃关联,并在 JumpCloud 供应链攻击与 Bybit 黑客等行动中瞄准云服务与软件开发平台。鉴于该行为体当前活动性质及其对全球云客户构成的威胁,Wiz Threat Research 决定发布这份关于其历史与技战术的深度报告。
作者:Merav Bar
目录
- 谁是 TraderTraitor?
- TraderTraitor 的演进
- 投毒加密货币应用(2020–2022)
- 供应链沦陷(2023)
- JumpCloud 沦陷
- 虚假岗位诱饵与加密交易所劫案(2024–2025)
- 聚焦云端
- Wiz 如何帮助
- 预防
- 检测
- 总结
- TTPs
- 工具
- 参考文献
谁是 TraderTraitor?
“TraderTraitor” 最初是美国政府用于描述朝鲜国家支持网络活动集群的代号。在 2022 年 4 月的联合公告中,FBI、CISA 与美国财政部确认:TraderTraitor 背后的朝鲜支持实体被跟踪为 Lazarus Group、APT38、BlueNoroff 与 Stardust Chollima。这些名称指朝鲜精英黑客部队,TraderTraitor 活动似乎是其财务动机行动的一部分。TraderTraitor 还被赋予 UNC4899 [GTIG]、Jade Sleet [MSTIC] 与 Slow Pisces [Unit42] 等别名。
自 2022 年以来,多项政府与行业报告将重大加密货币盗窃归因于 TraderTraitor,并强调其 Lazarus 谱系。例如,FBI 与日本警察厅(NPA)将 DMM 交易所 3.08 亿美元比特币劫案(2024 年 5 月)归因于 TraderTraitor,称其为 Lazarus 子群,特征是同时对社会工程多名员工以获得对目标的初始访问。类似地,Bybit 加密交易所约 15 亿美元黑客事件被 FBI 归因于“North Korean TraderTraitor actors”。这些归因将 TraderTraitor 确立为 Lazarus 伞下的行动。朝鲜侦察总局(RGB)被认为是 Lazarus 及其子群(如 TraderTraitor)的赞助机构,部分分析具体指向第 3 局(对外情报局)。
财务收益是 TraderTraitor 的主要战略目标。在严厉制裁下,朝鲜政权利用这些网络行动窃取加密货币,为国家级项目创收。TraderTraitor 行动专门瞄准区块链与加密货币组织——如交易所、DeFi 平台、加密初创公司、风投基金,甚至富有的个人加密持有者——目标是窃取数字资产。被盗资金(常为比特币、以太币或其他加密货币)被清洗并兑换,以支持朝鲜的优先事项。其对区块链目标的专一关注,以及使用投毒开源包(npm、PyPI)的供应链攻击,使其区别于其他 Lazarus 子群。
除直接盗窃外,TraderTraitor 也可能在加密/区块链领域追求战略间谍目标。报告显示攻击者似乎试图获取敏感的加密货币知识产权与技术。然而,即时作战目标通常是盗窃而非长期间谍:TraderTraitor 入侵往往在数天内从初始访问快速转向非法区块链交易。这与 Lazarus 间谍与牟利的双重目标一致:TraderTraitor 行动将国家级战术与财务驱动结果相结合,实质上把网络犯罪变成朝鲜国家的收入流。
TraderTraitor 的演进
自 2020 年以来,TraderTraitor 开展了多次重大行动,共享常见战术(社会工程、投毒恶意软件或代码),但瞄准加密生态系统的不同部分。
投毒加密货币应用(2020–2022)
后来被归因于 TraderTraitor 的最早行动,涉及以招聘为幌子向受害者投递投毒加密货币交易应用。根据美国政府公告,攻击者在 LinkedIn、Slack 或 Telegram 等平台向加密公司员工(尤其 DevOps、IT 或系统管理员角色)发送钓鱼消息 [T1566.003]。这些消息伪装成招聘人员,提供诱人工作,诱使目标下载含恶意载荷的假加密应用 [T1204.002]。这些恶意应用——基于 JavaScript [T1059.007] 与 Node.js,使用 Electron 框架——被美国当局统称为 “TraderTraitor” 应用。
初始应用本身看似可用(例如加密价格追踪或交易工具),甚至配有精致网站与有效代码签名以显得合法,但实际上是植入恶意更新例程的改编开源加密工具。这些应用常使用被盗或欺诈的 Apple 代码签名证书(其后被吊销)进行数字签名,以绕过安全警告 [T1553.002]。
每个恶意应用都有“更新”机制,会联系硬编码的 C2 URL [T1105]。C2 服务器可用 AES-256 [T1027] 加密的第二阶段载荷响应,应用解密后在受害者机器上执行。以此方式,TraderTraitor 应用向受害者系统投递 MANUSCRYPT(远程访问木马)等恶意软件。MANUSCRYPT 随后收集系统信息 [T1082]、执行任意命令 [T1059],并最终寻找加密货币钱包密钥或凭据以实施资金盗窃。
该行动贯穿 2020–2022 年,成功突破多个组织。例如,Lazarus 在更早行动中使用类似的 AppleJeus 恶意软件投毒应用渗透加密交易所。到 2022 年中,TraderTraitor 的投毒应用已牵涉重大盗窃,如 Ronin Network(Axie Infinity)沦陷:Lazarus 在通过虚假工作机会 PDF [T1566.001] 与应用攻陷区块链游戏公司员工后窃取 6.2 亿美元(该事件早于 TraderTraitor 代号,但展示相同战术)。这些行动的确认影响包括大量企业网络入侵与加密货币盗窃,尽管具体受害者名称往往未披露。
供应链沦陷(2023)
2023 年,TraderTraitor 扩展到开源软件供应链攻击,成为国家支持 APT 利用公共包仓库发动攻击的最早已知案例之一。在 2023 年初揭露的行动中,威胁行为体伪装软件开发者,在 GitHub 上与目标工程师开展协作项目。在建立信任后(常通过 LinkedIn 或其他社交联系),TraderTraitor 操作员邀请受害者协作一个 GitHub 仓库,该仓库包含来自 npm 的恶意 JavaScript 包作为依赖 [T1195.001]。
该行动主要瞄准在区块链与金融科技公司工作的开发者。通过攻陷开发者机器或向项目注入代码,攻击者旨在渗透受害者公司的软件供应链。最终目标要么是直接窃取加密货币(若开发者有钱包访问),要么投毒公司软件更新以感染大量下游系统。
GitHub 与安全研究人员(如 Phylum、Checkmarx)于 2023 年识别出该行动。GitHub 确认威胁行为体身份为朝鲜的 Jade Sleet/TraderTraitor,并采取行动暂停恶意 npm 账户与仓库。若干与该 NPM 行动相关的恶意域名被识别,伪装成合法包或加密服务。
JumpCloud 沦陷
另一次重要的供应链相关攻击发生于 2023 年 7 月,目标是云服务提供商 JumpCloud。在该案中,TraderTraitor(UNC4899)通过鱼叉式钓鱼沦陷 JumpCloud 平台,然后滥用 JumpCloud 的特权访问,向少数加密货币行业客户推送恶意更新 [T1195.002][T1199]。JumpCloud(云身份管理 SaaS 提供商)披露受此沦陷影响的客户少于五家。Mandiant 对一名受害者的调查确认入侵源自 JumpCloud 沦陷,并归因于 TraderTraitor。JumpCloud 事件是云供应链沦陷的罕见例子:攻击者利用供应商基础设施(此处为身份管理)绕过传统防御。
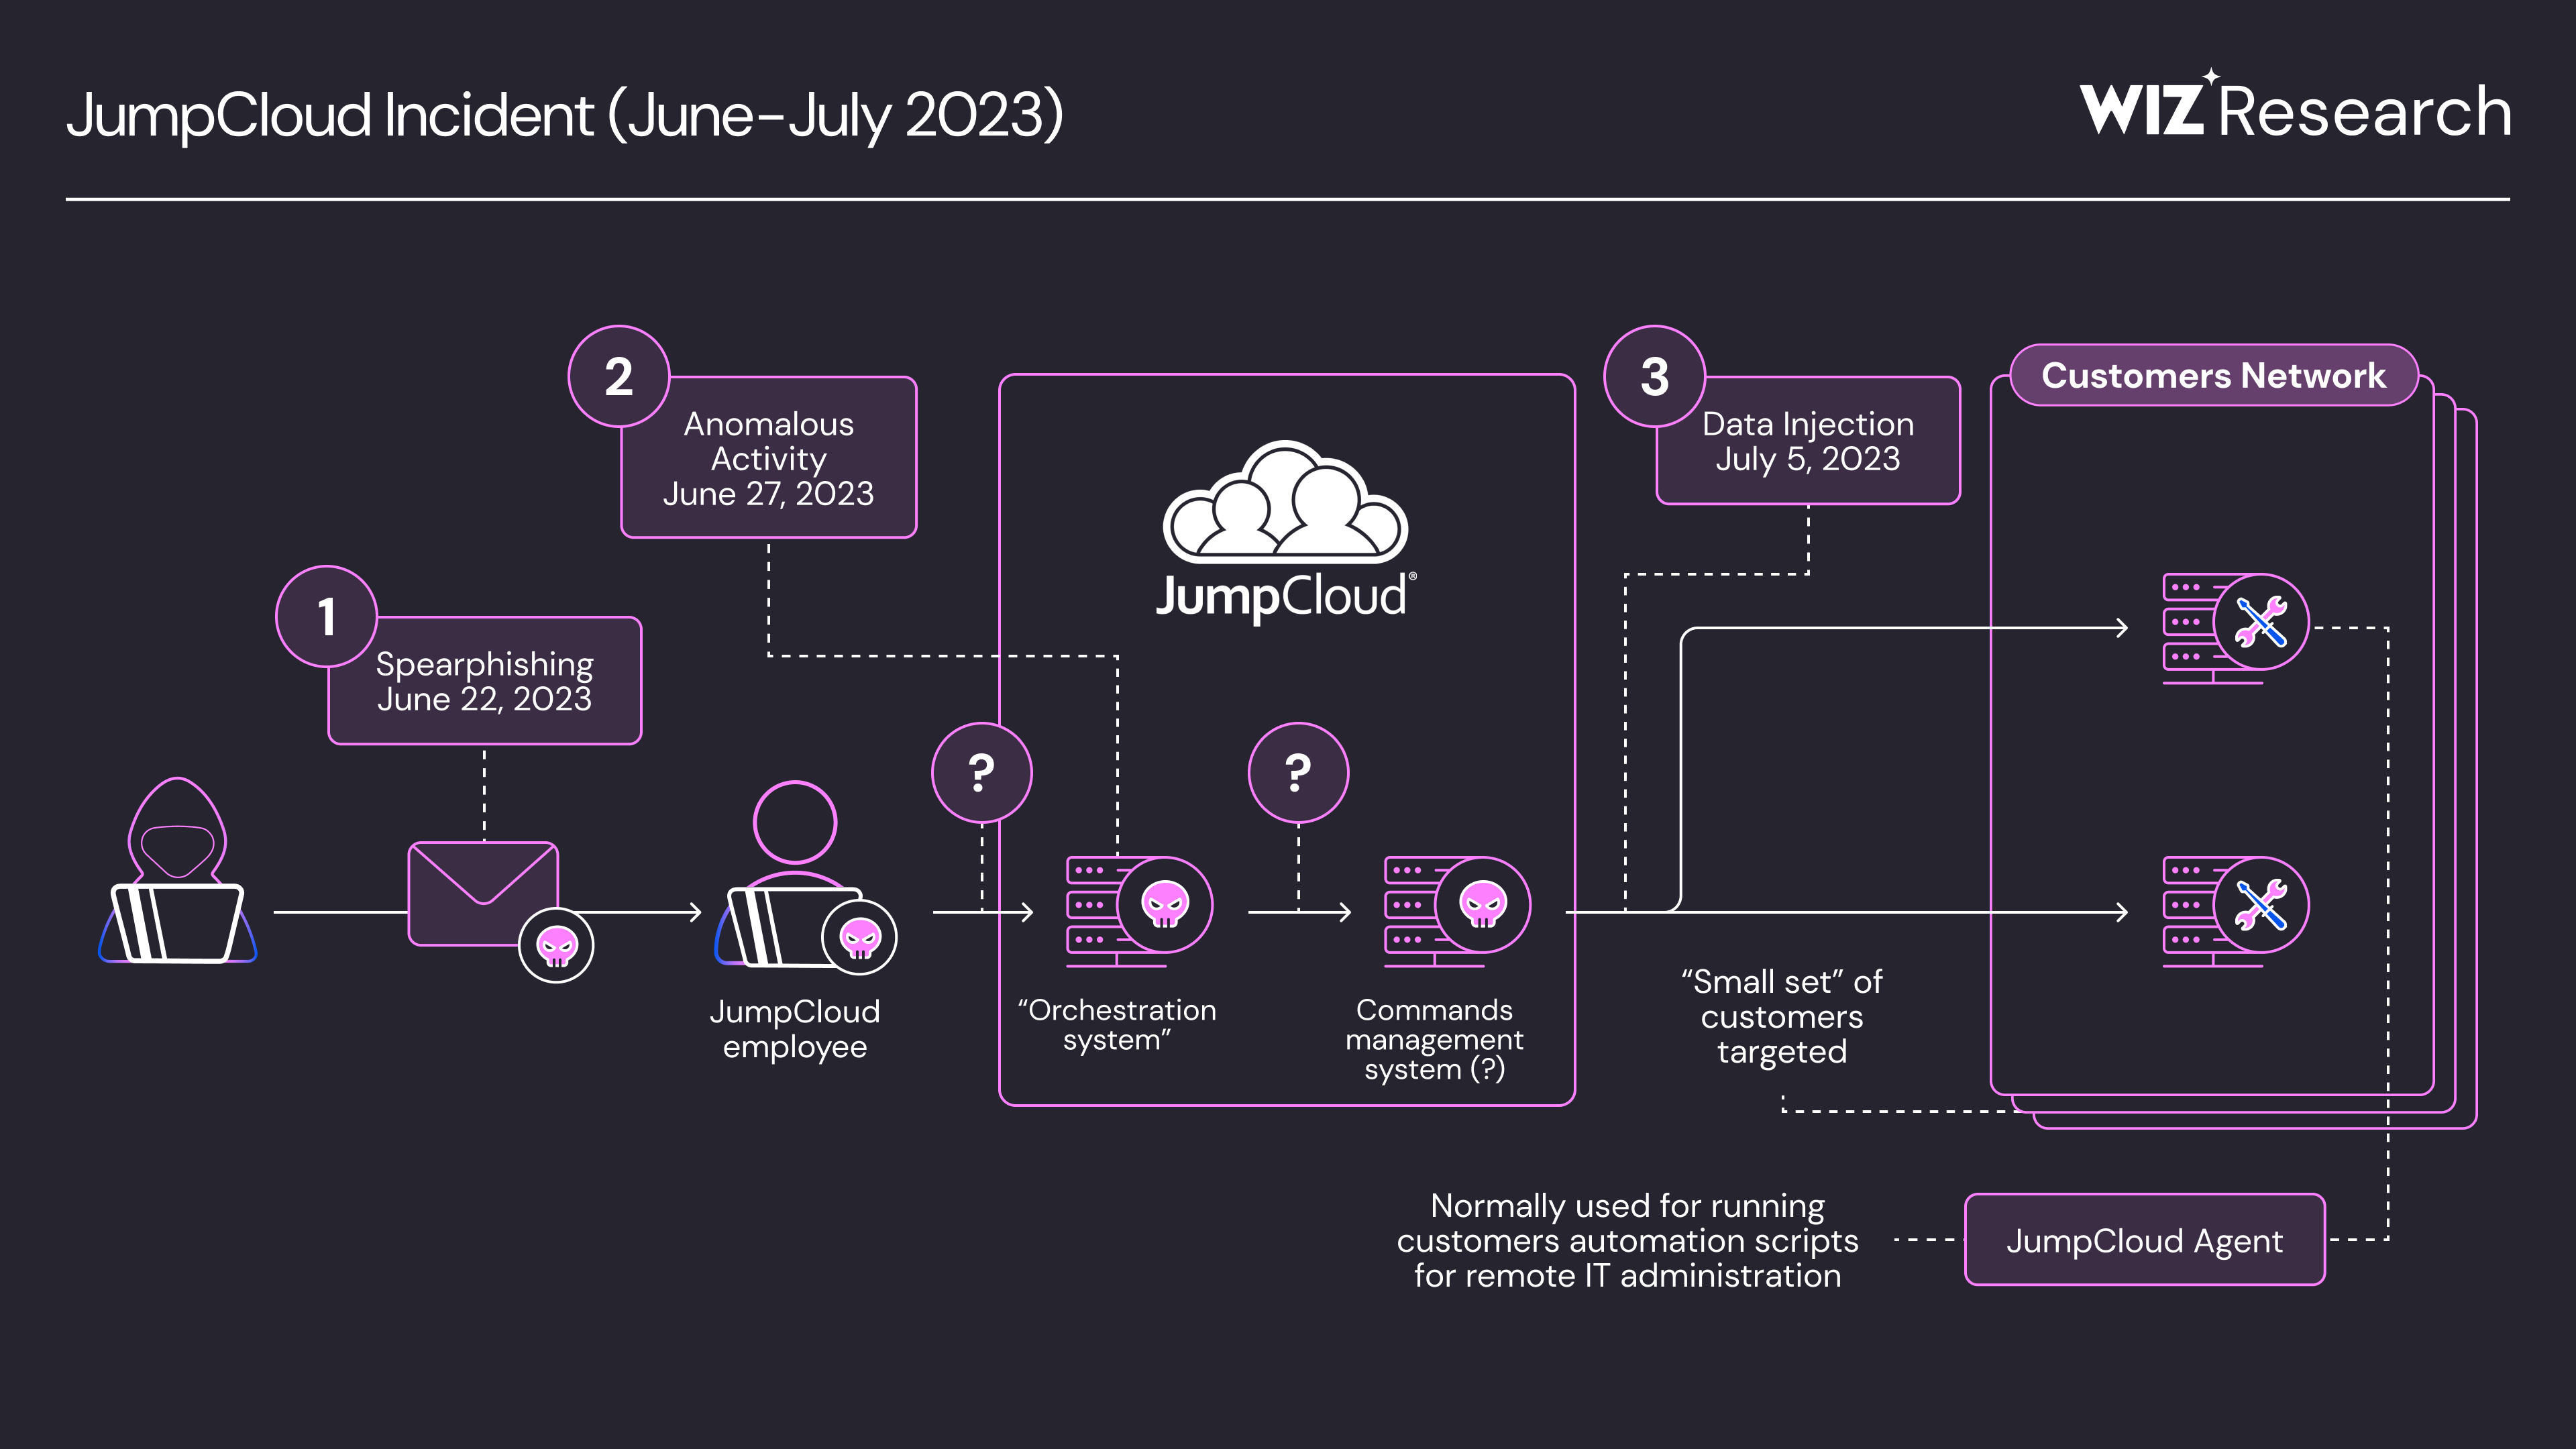
图:JumpCloud 沦陷攻击流程分析
虚假岗位诱饵与加密交易所劫案(2024–2025)
朝鲜社会工程的招牌手法之一是 “Operation Dream Job” 风格攻击——因其使用虚假工作机会作为诱饵而得名。TraderTraitor 对该技术的特别运用,是针对加密交易所开发者的虚假编程挑战,常以 PDF 附件与 GitHub 仓库链接投递。他们随后利用在受害者组织中的立足点转向加密交易系统,最终窃取巨额数字货币。
虽然 TraderTraitor 并非唯一瞄准该领域的朝鲜行为体(印度加密交易所 WazirX 于 2024 年 7 月遭朝鲜行为体沦陷,手法与 TraderTraitor 相似),但就公开数字而言,他们无疑最为“成功”。
Ginco 与 DMM Bitcoin 攻击(4502.9 BTC 或 3.08 亿美元)
2024 年 3 月,一名 TraderTraitor 操作员伪装成招聘人员,诱使 Ginco 的一名开发者运行来自 GitHub 上虚假编程挑战的恶意 Python 脚本 [T1059.006, T1204.002]。该恶意软件被识别为 RN Loader 与 RN Stealer,收集敏感数据,包括 SSH 密钥、已保存凭据与云配置 [T1552.004]。利用窃取的会话 cookie [T1550.004],攻击者访问 Ginco 内部系统,并突破与 DMM Bitcoin 相关的未加密通信渠道。到 5 月末,他们利用该访问在欺诈交易中转移 4,502.9 BTC(约 3.08 亿美元)。FBI 与日本当局正式将该攻击归因于 TraderTraitor。
Bybit 黑客事件
另一次大规模劫案紧随其后:Bybit 交易所黑客事件中,TraderTraitor 成功窃取超过 400,000 ETH 及质押 ETH——约合 15 亿美元。尽管初始入侵细节当时未完全公开,后续调查显示该行动既复杂又典型地体现了 TraderTraitor 演进中的技战术。2025 年 2 月初,攻击者通过注册域名 getstockprice[.]com 搭建基础设施,该域名后来用作命令与控制(C2)端点。其后不久,一名开发者的 macOS 工作站——Developer1——经由很可能通过 Telegram 或 Discord 社会工程投递的恶意 Python 应用遭沦陷。
该应用包含恶意 Docker 镜像 [T1609] 并联系攻击者域名。攻击者随后使用窃取的 AWS 会话令牌访问 Safe{Wallet} 的云环境,并试图注册虚拟 MFA 设备以维持持久性。整个 2 月中旬,攻击者进行侦察,枚举 IAM 角色、S3 存储桶及其他云资产 [T1580]。到 2 月末,他们转向主动 C2 通信,并通过注入恶意 JavaScript [T1578.005] 篡改 Safe{Wallet} 静态托管前端(基于 Next.js 构建)。该载荷被设计为检测 Bybit 交易并实时修改,将资金重定向到攻击者钱包。利用于当月晚些时候执行,脚本在其后不久从站点清除——完成盗窃。
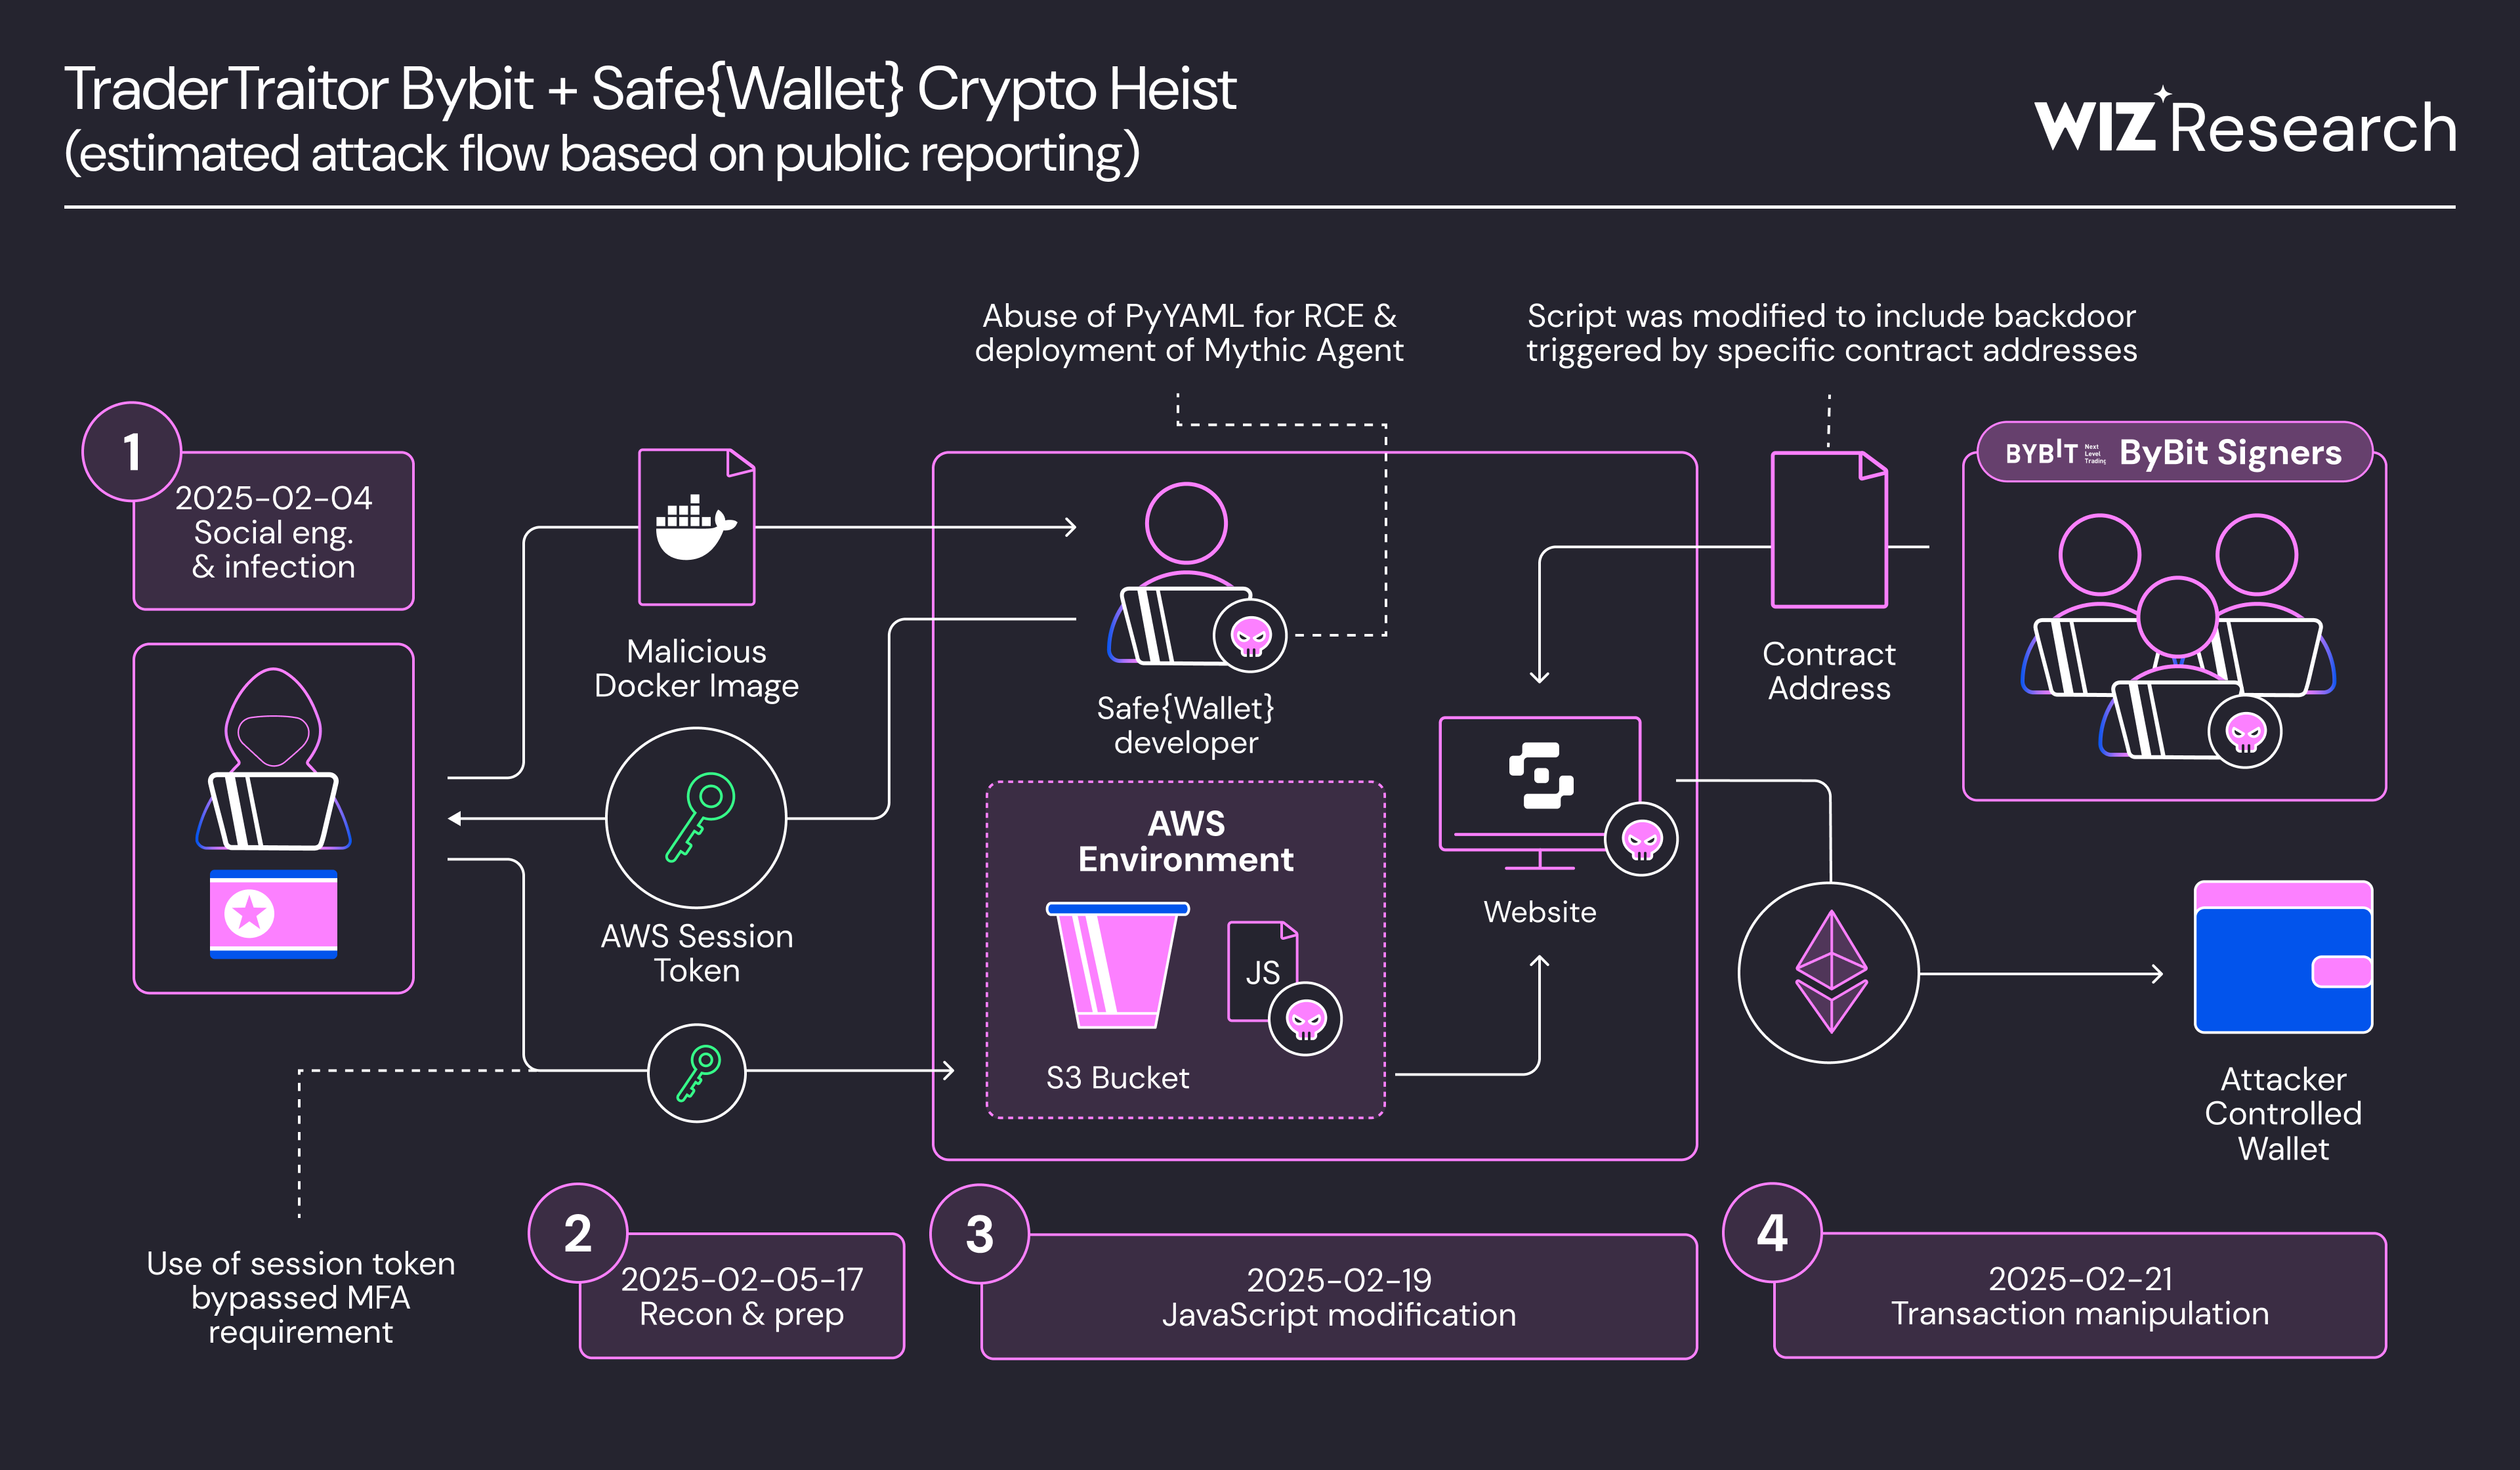
图:Bybit 沦陷攻击流程分析
FBI 于 2025 年 1 月公开将该事件归因于 TraderTraitor,确认行动利用 Safe{Wallet} 作为供应链薄弱点,而非直接沦陷 Bybit 基础设施。这标志着有史以来最大的加密货币盗窃之一,并进一步凸显 TraderTraitor 将云访问、社会工程与 Web 应用篡改相结合以造成毁灭性影响的能力。
聚焦云端
TraderTraitor 展现出对云中心与云相邻攻击面的持续兴趣,最终目标往往是沦陷云平台的客户公司,而非平台本身。这在 JumpCloud 沦陷中显而易见:该组织渗透基于云的身份与设备管理提供商,以沦陷下游组织。Bybit 劫案中出现类似模式:TraderTraitor 通过从被攻陷开发者机器窃取活跃会话令牌获得对 Safe{Wallet} AWS 环境的访问——实质上绕过多因素认证。攻击者利用这些凭据进行侦察、在 S3 存储桶中植入恶意软件,并探索 IAM 角色与云资产配置,然后向 Web 应用前端注入恶意 JavaScript 以重定向加密交易。
其滥用受信云服务提供商作为供应链支点的能力——例如向编排框架注入恶意代码——凸显其在云原生沦陷路径上的能力,即便这些并非其主要焦点。此外,其恶意软件已演进为从受感染开发者机器外泄云服务凭据与配置文件 [T1552.004],如 RN Stealer 所见。这些战术表明 TraderTraitor 理解云凭据、API 与 SaaS 集成作为特权访问与更广泛横向移动 [T1087.004] 路径的价值。其对开源包投毒与基于 GitHub 诱饵的采用,进一步支持其渗透云连接开发流水线的意图,使云环境成为其持续行动中的高价值向量。
图:TraderTraitor 云相关技战术示意
Wiz 如何帮助
预防
- Wiz 客户可实施网络与身份分段控制,阻碍向高特权主体或敏感资源的潜在横向移动,限制员工工作站沦陷的爆炸半径。
- Wiz 客户可识别权限过度的用户,将开发者权限限制为所需最小集,这在生产与 CI/CD 环境中尤为重要。
- Wiz 客户可依赖 Wiz CSPM、Secrets Scanner 与 Dynamic Scanner,监控云配置与密钥(如 AWS 凭据、SSH 密钥)的异常或意外暴露。
- Wiz Code 客户可跟踪代码依赖以检测可疑包,并使用 Cloud-to-Code 映射识别这些包可能构建了哪些云资源。
检测
- Wiz Defend 客户可监控枚举尝试、云密钥沦陷、可疑 MFA 设备注册,以及 TraderTraitor 使用的许多其他技术。
- Wiz Sensor 客户可调查任何到行动相关 IP 地址的出站连接;Wiz Defend 客户可进一步通过查询由与该行动相关 IP 连接的主体发起的事件进行调查。
- Wiz 客户可使用 Security Graph 与 Wiz Sensor,在环境中检测匹配相关沦陷指标的恶意软件。
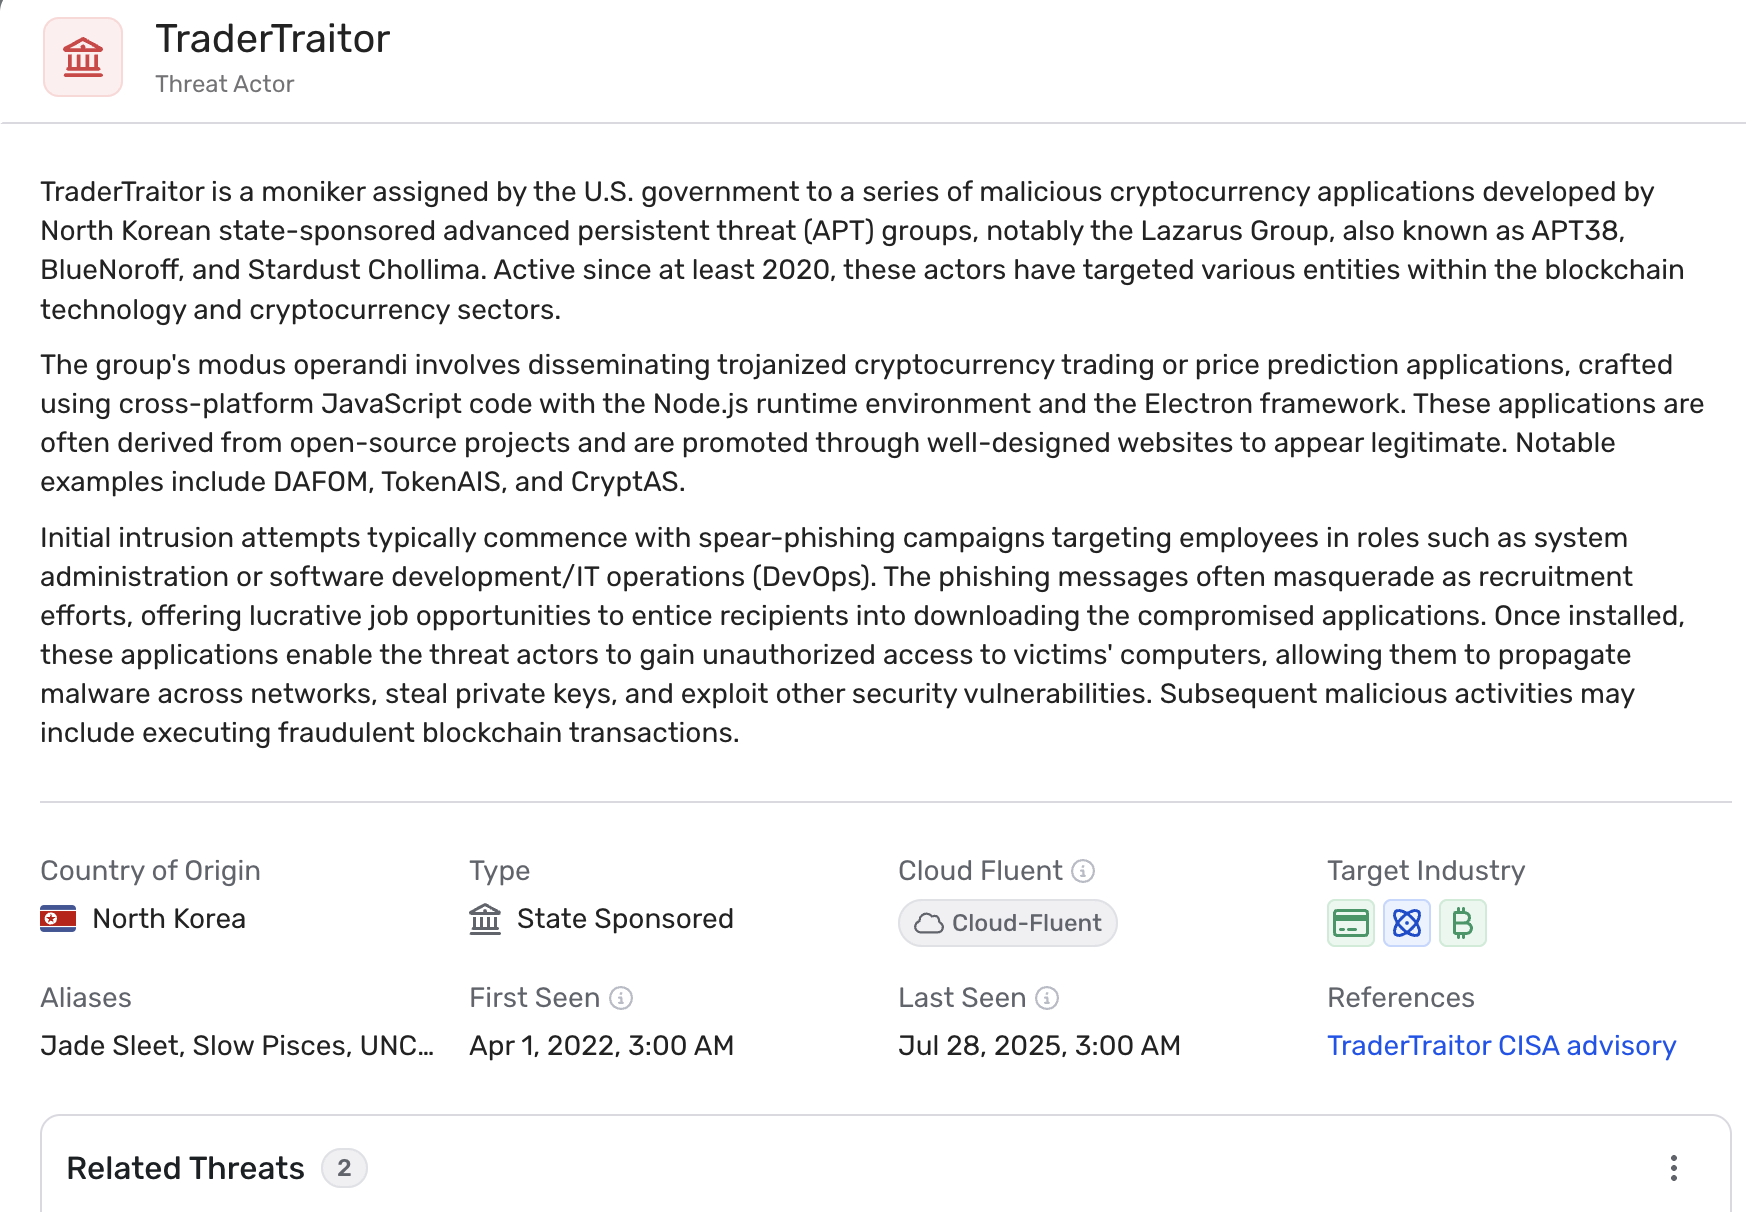
图:Wiz Threat Actors 页面中 TraderTraitor 的截图
总结
TraderTraitor 是 Lazarus 下以财务为动机的朝鲜威胁子群,至少自 2020 年以来瞄准加密货币与区块链生态系统。其行动将国家级复杂性与网络犯罪战术相结合,严重依赖社会工程、投毒应用与供应链沦陷来窃取数字资产。经 FBI、日本 NPA 等组织公开归因,该组织已与迄今最大的若干加密劫案关联,包括对 DMM Bitcoin 与 Bybit 的攻击。TraderTraitor 还扩展到云相邻攻击——沦陷 JumpCloud 等供应商——并通过投毒开源包与 GitHub 诱饵主动瞄准开发者。其不断演进的方法凸显其对云连接组织构成的风险。
TTPs
所有 Mitre ATT&CK 技术亦在该地图中详述。
| MITRE Tactic | Technique & ID | TraderTraitor Example |
|---|---|---|
| Initial Access | Spearphishing Link/Attachment (T1566.002) | LinkedIn recruiter sends target a malicious app or GitHub link. |
| Initial Access | Spearphishing via Service (T1566.003) | Malicious messages delivered through Slack, LinkedIn, Telegram. |
| Initial Access | Spearphishing with Attachment (T1566.001) | Fake PDF job offers deliver malware. |
| Execution | User Execution (T1204.002) | Victim runs trojanized crypto app or installs malicious NPM package, executing malware. |
| Execution | Command and Scripting Interpreter: JavaScript (T1059.007) | TraderTraitor apps use JavaScript and Node.js. |
| Execution | Command and Scripting Interpreter: Python (T1059.006) | Fake coding challenges delivered as Python scripts. |
| Execution | Command and Scripting Interpreter (T1059) | Malware executes arbitrary commands on host. |
| Persistence | Valid Accounts (T1078) | Stolen credentials (cookies, keys) used to maintain access as a legitimate user. |
| Defense Evasion | Subvert Trust Controls: Code Signing (T1553.002) | Malware apps signed with stolen or fake Apple Developer certs. |
| Defense Evasion | Acquire Code Signing Certificate (T1588.003) | Threat actor obtains or uses compromised certs to sign apps. |
| Credential Access | Unsecured Credentials: Credentials In Files (T1552.004) | RN Stealer extracts credentials and cloud configs from files. |
| Credential Access | Credentials from Password Stores (T1555) | Steals saved passwords, SSH keys, cloud service credentials. |
| Lateral Movement | Use Alternate Authentication Material (T1550.004) | Session cookies used to impersonate users and pivot internally. |
| Collection | System Information Discovery (T1082) | Manuscrypt collects host details to support further exploitation. |
| Command & Control | Ingress Tool Transfer (T1105) | Malware retrieves second-stage payloads from attacker C2. |
| Command & Control | Application Layer Protocol: Web Protocols (T1071.001) | Malware uses HTTPS callbacks to C2 servers. |
| Command & Control | Obfuscated Files or Information (T1027) | AES-256 encryption used to conceal payloads. |
| Exfiltration | Exfiltration Over C2 Channel (T1041) | Sensitive data (e.g. keys, credentials) exfiltrated via HTTPS. |
| Impact | Data Manipulation / Cryptocurrency Theft | Initiates unauthorized blockchain transactions. |
| Resource Development | Compromise Software Dependencies and Development Tools (T1195.001) | Malicious NPM/PyPI packages used to compromise dev environments. Split JavaScript malware in npm packages, first-stage downloader and second-stage loader. |
| Resource Development | Compromise Infrastructure: Software Supply Chain (T1195.002) | JumpCloud supply chain attack to access downstream crypto firms. |
| Discovery | Account Discovery: Cloud Account (T1087.004) | Identifies cloud environments and configurations for lateral movement. |
| Lateral Movement | Trusted Relationship (T1199) | Uses compromised cloud service provider to reach customer networks. |
| Initial Access | Container Images (T1609) | Use of a malicious Docker image to initiate execution. |
| Persistence | Create or Modify System Process: Cloud Service Modification (T1543.003) | Attempt to register a virtual MFA device to persist access. |
| Discovery | Cloud Infrastructure Discovery (T1580) | Enumeration of IAM roles, S3 buckets, and other cloud assets. |
| Defense Evasion | Modify Cloud Compute Infrastructure (T1578.005) | Injection of malicious JavaScript into statically hosted frontend (Next.js app). |
工具
| Type | Value/Name | Description |
|---|---|---|
| Malware | RN Loader | First-stage loader used to collect basic system info and connect to C2. |
| Malware | RN Stealer | Python-based infostealer targeting SSH keys, saved logins, and cloud service credentials. |
| Malware | GopherGrabber | Go-based stealer/backdoor with credential theft and C2 via RC4/MD5. |
| Malware | GolangGhost | Go-based cross-platform RAT used in ClickFix campaign. |
| Malware | ThreatNeedle | Lazarus RAT used in espionage, reused by TraderTraitor in South Korea. |
| Malware | AGAMEMNON | Backdoor used in updated TraderTraitor campaigns. |
| Malware | wAgent | Known Lazarus backdoor reused in TraderTraitor activity. |
| Malware | SIGNBT | Lazarus malware family reused in updated TraderTraitor operations. |
| Malware | COPPERHEDGE | RAT associated with Lazarus, observed in TraderTraitor activity. |
| Malware | TIEDYE | Custom backdoor targeting macOS, heavily obfuscated to prevent detection. |
| Package | pycryptoenv / pycryptoconf | Typosquatted Python packages targeting crypto developers via PyPI. |
| Infrastructure | GitHub repos / fake interview pages | Used to deliver malware like GopherGrabber and GolangGhost. |
| Infrastructure | Fake Willo video interview platform | Used to deliver malware post-interview engagement. |
| Software Exploit | Innorix Agent flaw | Used for lateral movement within Korean networks. |
上述行动的沦陷指标(IOC)可在 Wiz Threat Research 公共 IOC 数据库中找到。
参考文献
- Checkmarx blogpost
- Javier Calderon Jr (xthemadgenius) blogpost
- S2W report
- Sekoia blogpost
- HivePro advisory
- GTI blogpost
- JPCert advisory
- CISA advisory
- Broadcom blogpost
- Wired article
- SentinelOne blogpost
- Github blogpost
- Unit42 blogpost
- Elliptic blogpost
- Phylum blogpost 1
- Phylum blogpost 2
- ReversingLabs blogpost
- Kaspersky blogpost
- Elastic blogpost