Bybit 黑客事件:追踪朝鲜迄今最大规模的利用攻击
The Bybit Hack: Following North Korea’s Largest Exploit
Bybit 黑客事件:追踪朝鲜迄今最大规模的利用攻击
原文标题: The Bybit Hack: Following North Korea’s Largest Exploit
中文标题: Bybit 黑客事件:追踪朝鲜迄今最大规模的利用攻击
来源: TRM Labs
原文作者: TRM Team
原文发布日期: 2025-02-26(页面标注;结构化数据中 datePublished 为 2025-02-27)
摘要: TRM Labs 对 2025 年 2 月 21 日 Bybit 约 15 亿美元被盗事件的链上追踪与归因分析,认定与朝鲜黑客相关,并描述其快速洗钱策略及历史语境。
免责声明: 本文为 TRM Labs 公开博客文章的非官方简体中文翻译,仅供学习与安全防御参考。版权归 TRM Labs 及原作者所有。技术名词、威胁组织名称、IOC、地址、URL、产品名等保留原文;必要时附中文说明。翻译如有疏漏,以英文原文为准。
原文 URL: https://www.trmlabs.com/resources/blog/the-bybit-hack-following-north-koreas-largest-exploit
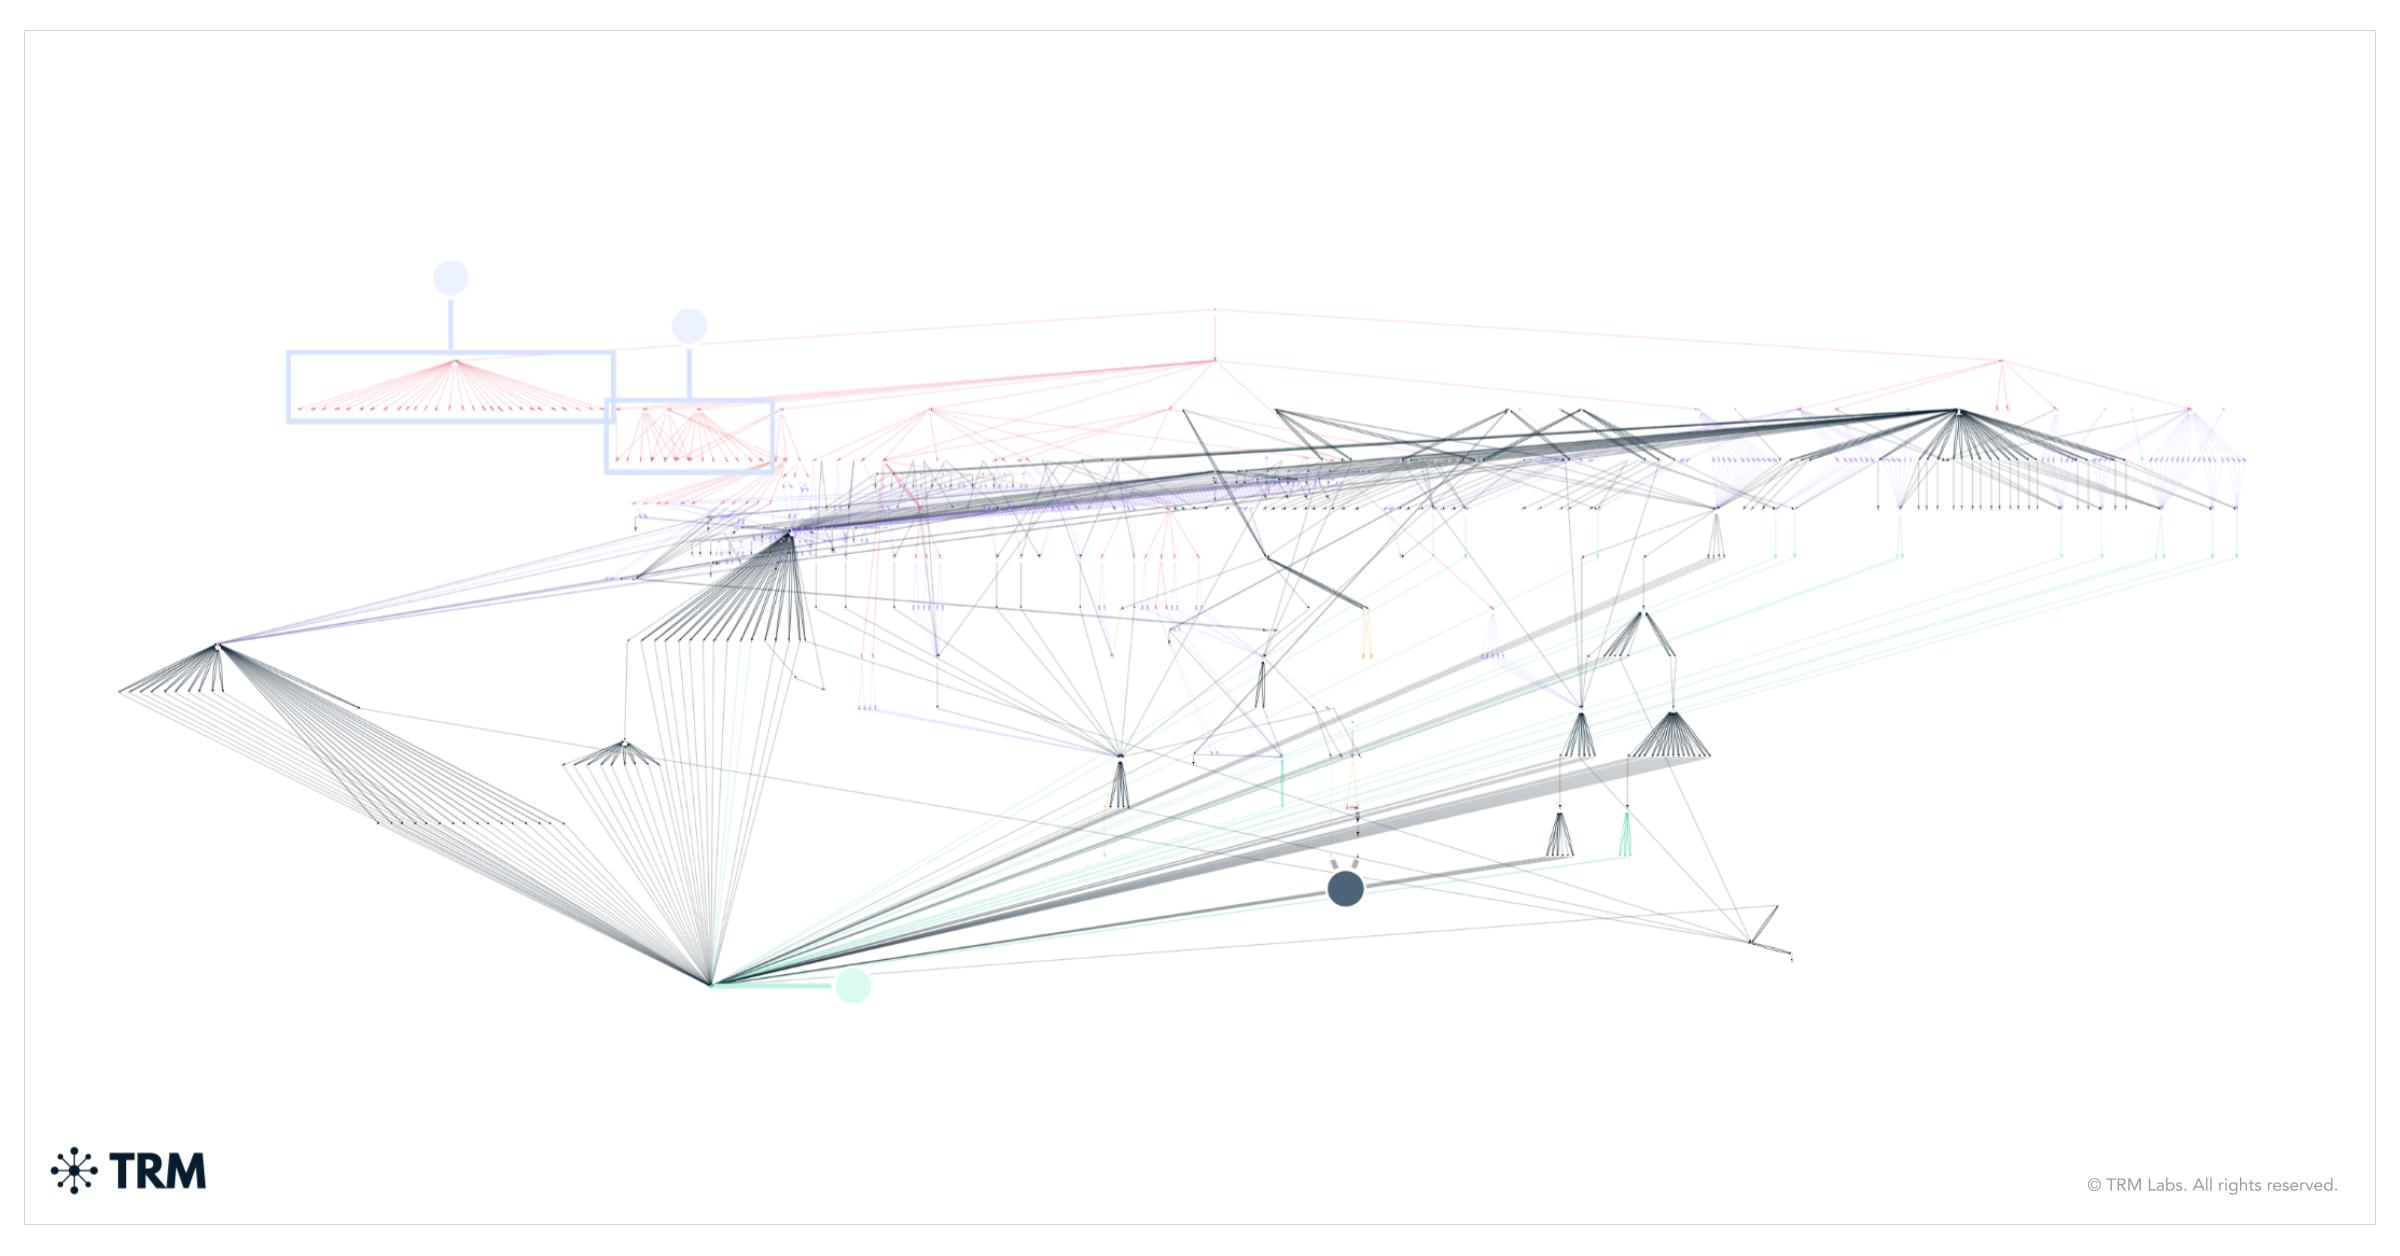
图 1:TRM Labs 文章封面图(The Bybit Hack: Following North Korea’s Largest Exploit)
日期: 2025 年 2 月 26 日
作者: TRM Team
Bybit 黑客事件:追踪朝鲜迄今最大规模的利用攻击
2025 年 2 月 21 日,全球最大加密货币交易所之一 Bybit 遭受前所未有的网络攻击,约 **15 亿美元(USD)**的以太坊(Ethereum)代币被盗。该事件现已成为有记录以来规模最大的利用攻击(exploit),超越此前一系列高调的交易所入侵案,并引发对网络犯罪分子手段日益复杂化的严重关切。
为说明这起 15 亿美元黑客事件的量级:根据 TRM《2025 年加密犯罪报告》(2025 Crypto Crime Report),朝鲜在整个 2024 年造成的加密货币被盗金额约为 8 亿美元(仅计入 TRM 具有中等或更高置信度归因的攻击)。该报告指出,朝鲜约占 2024 年全部被盗资金的约 35%,且朝鲜发动的攻击规模几乎是其他行为体的 五倍,凸显其对高影响力行动的侧重。
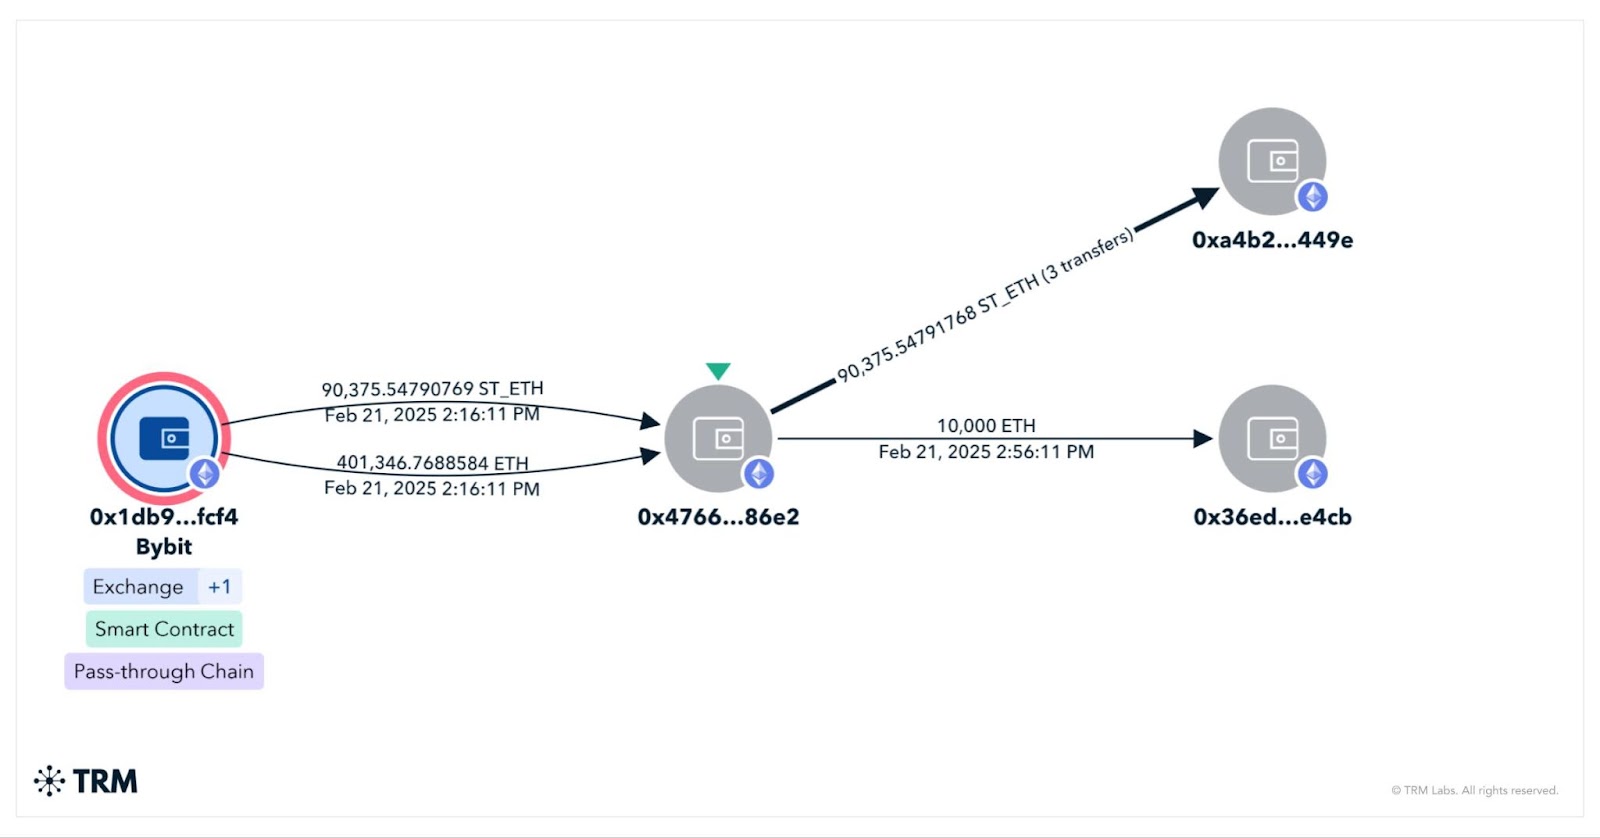
图 2:初始黑客攻击后资金从 ByBit 流出的情况,如 TRM Graph Visualizer 所示
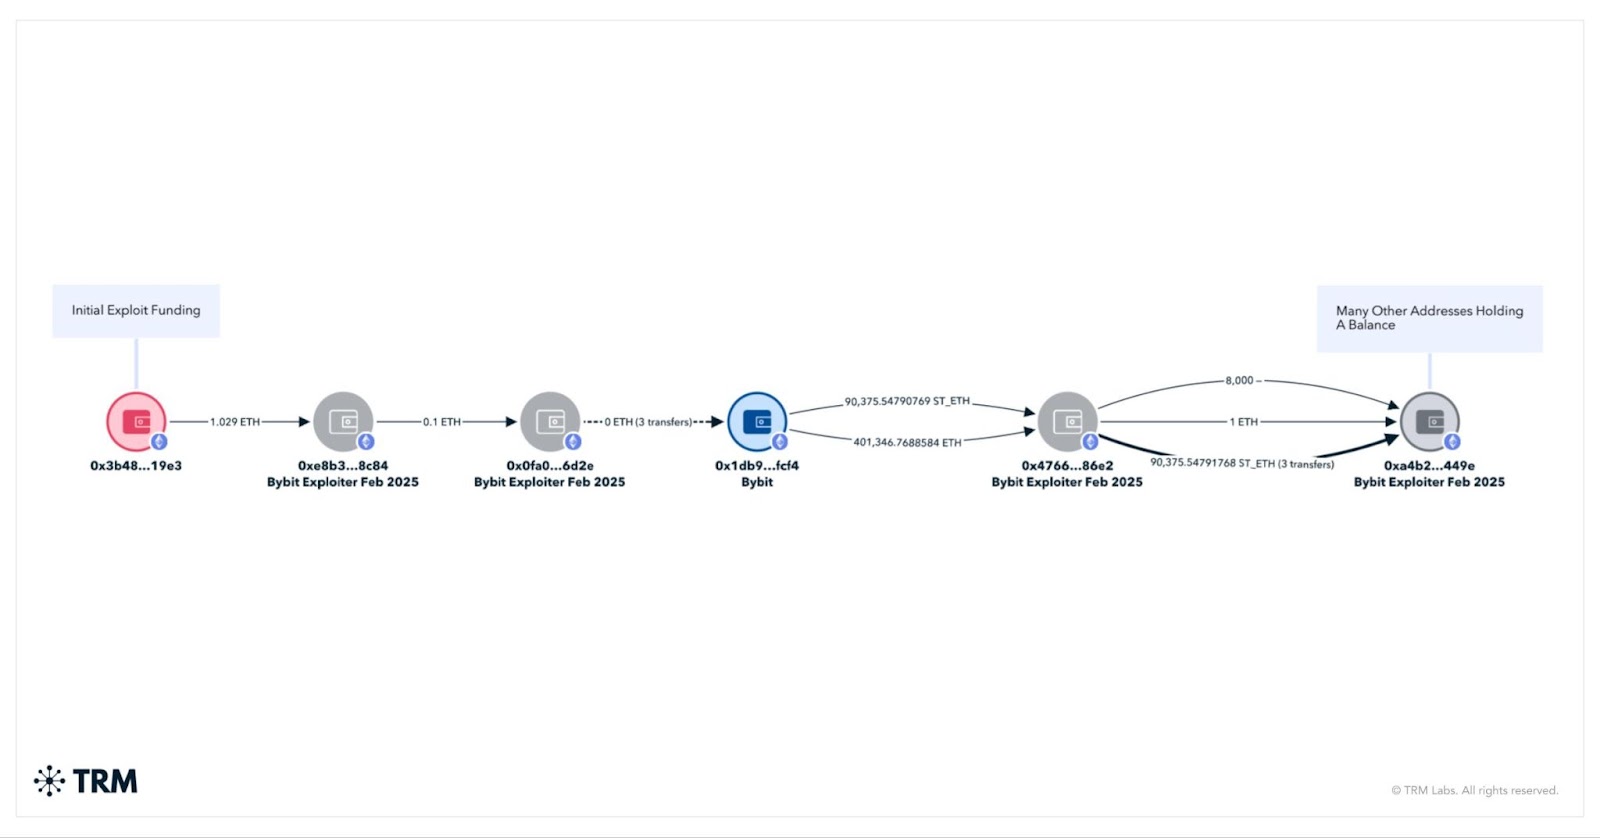
图 2b:同一主题的补充链上可视化视图(页面同源插图)
在 ByBit 黑客事件发生后几乎立刻,TRM 即将被攻陷地址标记为 “Hacked”(被黑)或 “Stolen Funds”(被盗资金),并建立专用追踪实体,标签为 “Bybit Exploiter Feb 2025”,以便实时监控被盗资产的流动。
通过区块链情报,TRM Labs 确认朝鲜黑客对此次入侵负有责任,并将其与以往由国家支持的加密货币劫案关联。证据显示,本次行动所用钱包与既往朝鲜相关盗窃案所用钱包之间存在明显重叠。2025 年 2 月 26 日,FBI 正式将此次劫案与朝鲜关联。
这一归因符合平壤长期以来的网络行动模式;据 TRM 统计,自 2017 年以来,此类行动已导致超过 50 亿美元加密货币被盗。Bybit 攻击折射出朝鲜既有战术:通过钓鱼(phishing)、供应链攻陷(supply chain compromises)以及私钥窃取(private key theft)等手段瞄准中心化加密交易所——这些策略此前亦用于 2023 年 Atomic Wallet 黑客事件,该事件导致超过 4,100 个个人地址损失约 1 亿美元加密货币。
不断演进的洗钱策略
除 Bybit 黑客事件的巨大规模外,被盗资金被清洗的速度尤为令人警觉。在 48 小时内,至少有 1.6 亿美元经由非法渠道转移;TRM 估计,到 2 月 23 日,总额已超过 2 亿美元。到 2 月 26 日,已有超过 4 亿美元被转移,显示出前所未有的行动效率。
截至 2025 年 2 月 26 日,洗钱过程包括:经多个中间钱包(intermediary wallets)转移、兑换为不同加密货币,以及使用去中心化交易所(decentralized exchanges / DEXs)与跨链桥(cross-chain bridges)以混淆资金轨迹。
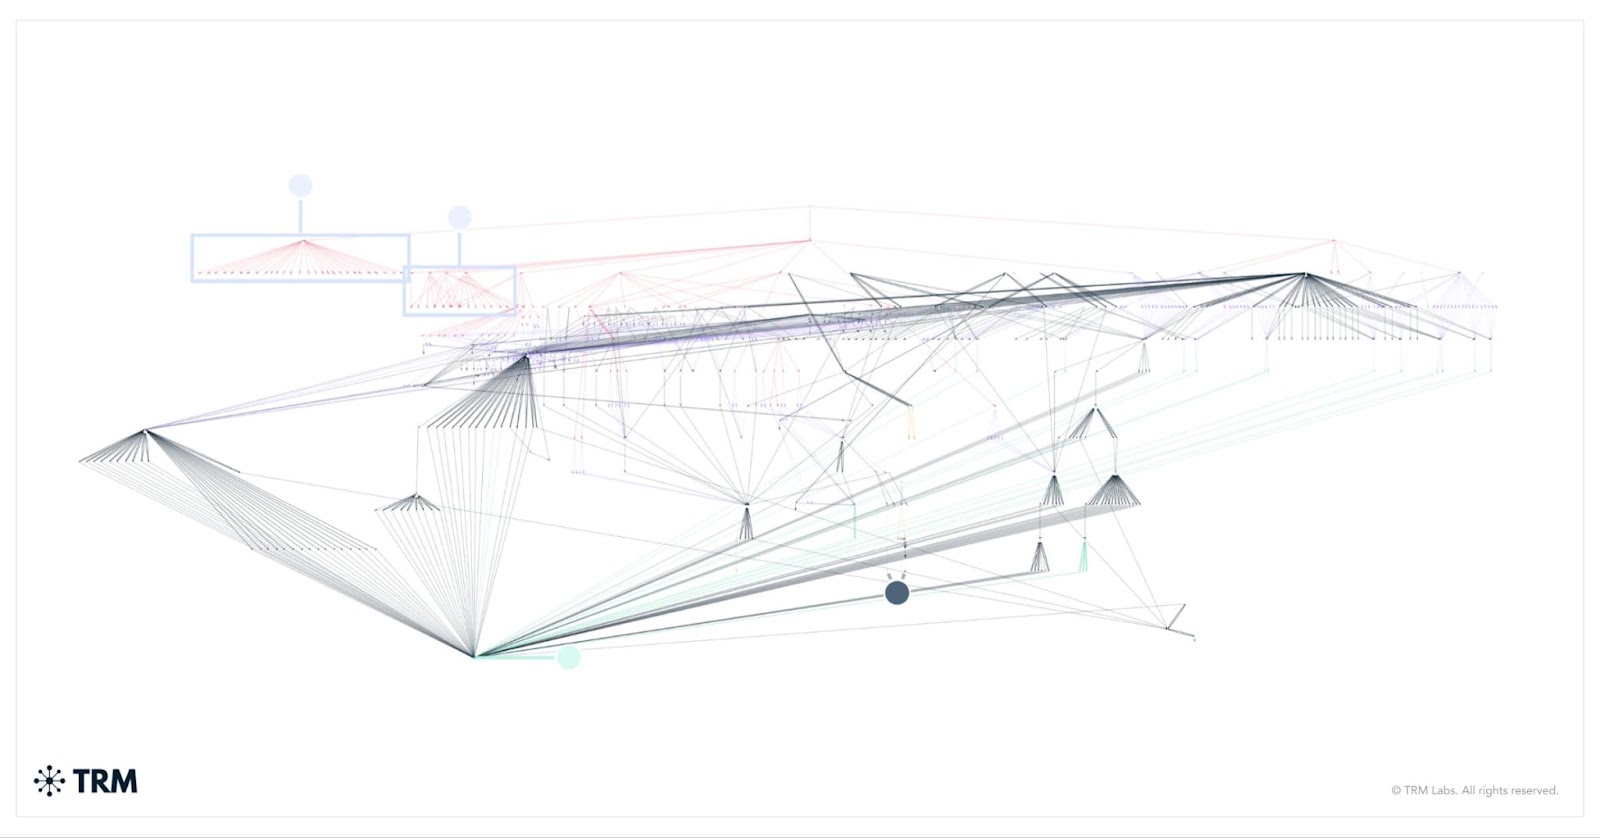
图 3:截至 2025 年 2 月 26 日的快速洗钱过程,包括经多个中间钱包转移、兑换为不同加密货币,以及使用 DEX 与跨链桥以混淆轨迹
这种快速洗钱表明:要么朝鲜已扩展其洗钱基础设施,要么地下金融网络(尤其是在中国)增强了吸收与处理非法资金的能力。该行动的规模与速度给调查人员带来新挑战,因为传统反洗钱(anti-money laundering,AML)机制难以跟上如此高体量的非法交易。
历史上,朝鲜网络犯罪分子依赖加密货币混币器(mixers)在将被盗资金兑换为法币之前掩盖其来源。然而,Bybit 攻击中被盗资产体量巨大,使传统混币服务变得不切实际。取而代之的是,攻击者采用多管齐下的策略:多个中间钱包、去中心化交易所以及跨链桥,以迅速混淆资金来源。
最初,部分被盗以太坊经 Binance Smart Chain 与 Solana 等网络转移,但目前大部分已直接兑换为比特币(Bitcoin)。尽管资产转移迅速,大部分已兑换的比特币仍基本处于静止状态,表明黑客可能正准备大规模变现,或通过场外交易(over-the-counter,OTC)网络进一步混淆。
这一洗钱战术转变反映了朝鲜日益依赖跨链桥与高体量交易策略,TRM 关于 DPRK 网络活动的报告对此有详述。在既往劫案中,朝鲜黑客曾使用 Ren Bridge、Avalanche Bridge 等平台,常先将资金兑换为比特币,再使用 Sinbad、YoMix、Wasabi Wallet、CryptoMixer 等混币器。然而,由于对混币服务的审查加强,以及对 Tornado Cash 等平台的执法行动,朝鲜如今似乎更优先追求速度与自动化,而非传统匿名手段。
TRM 的朝鲜问题专家、前 FBI 专题专家 Nick Carlsen 表示:“Bybit 利用攻击表明,该政权正在强化其‘淹没战区(flood the zone)’手法——以跨多平台的快速、高频交易压垮合规团队、区块链分析师与执法机构,从而增加追踪难度。”
从伪钞到加密货币
数十年来,朝鲜作为被国际社会因核野心、人权侵犯与非法金融活动而实施严厉制裁的“流氓国家”运作。面对经济孤立,平壤长期依赖犯罪企业为政权筹资,并发展出复杂的全球非法收入网络。早在涉足加密货币盗窃之前,朝鲜便大规模伪造美元——著名的近乎完美的“超级假钞(supernotes)”——并走私假烟、贩运毒品及出售武器。
2016 年,该政权通过**孟加拉国央行劫案(Bangladesh Bank heist)**升级其金融网络犯罪:朝鲜黑客渗透 SWIFT 银行网络,试图窃取 10 亿美元,并成功带走 8,100 万美元。该攻击标志着已知首次由国家行为体大规模实施网络赋能金融犯罪,证明朝鲜的网络能力不仅先进,且独特地聚焦于金融盗窃。
平壤黑客还继续发动全球攻击,包括 2014 年 **索尼影业(Sony Pictures)**黑客事件——这是对讽刺金正恩的电影《采访》(The Interview)上映后的报复性网络攻击,瘫痪了该公司系统。随着制裁收紧、传统犯罪活动更难维系,朝鲜在加密货币交易所与去中心化金融平台中找到了理想目标,利用新兴数字资产生态中的漏洞窃取数十亿美元。从依赖非法贸易与网络劫案,现已演变为国家层面的大规模加密货币盗窃运动,使朝鲜成为全球舞台上最高产的金融网络犯罪分子。
朝鲜加密货币劫案史
Bybit 黑客事件是归因于朝鲜 **Lazarus Group( Lazarus 组织)**的一系列高调加密货币盗窃中的最新一起。Lazarus Group 并非我们传统意义上理解的“国家支持”组织——Lazarus Group 就是朝鲜,朝鲜就是 Lazarus Group。这些网络犯罪分子展现出持续适应并演进战术的能力,以利用加密货币生态中的漏洞。
- Atomic Wallet 黑客事件(2023 年 6 月): 朝鲜黑客瞄准非托管钱包提供商 Atomic Wallet 的用户,从超过 4,100 个个人地址窃取约 1 亿美元加密货币。攻击性质表明,很可能通过钓鱼或供应链攻陷实施。
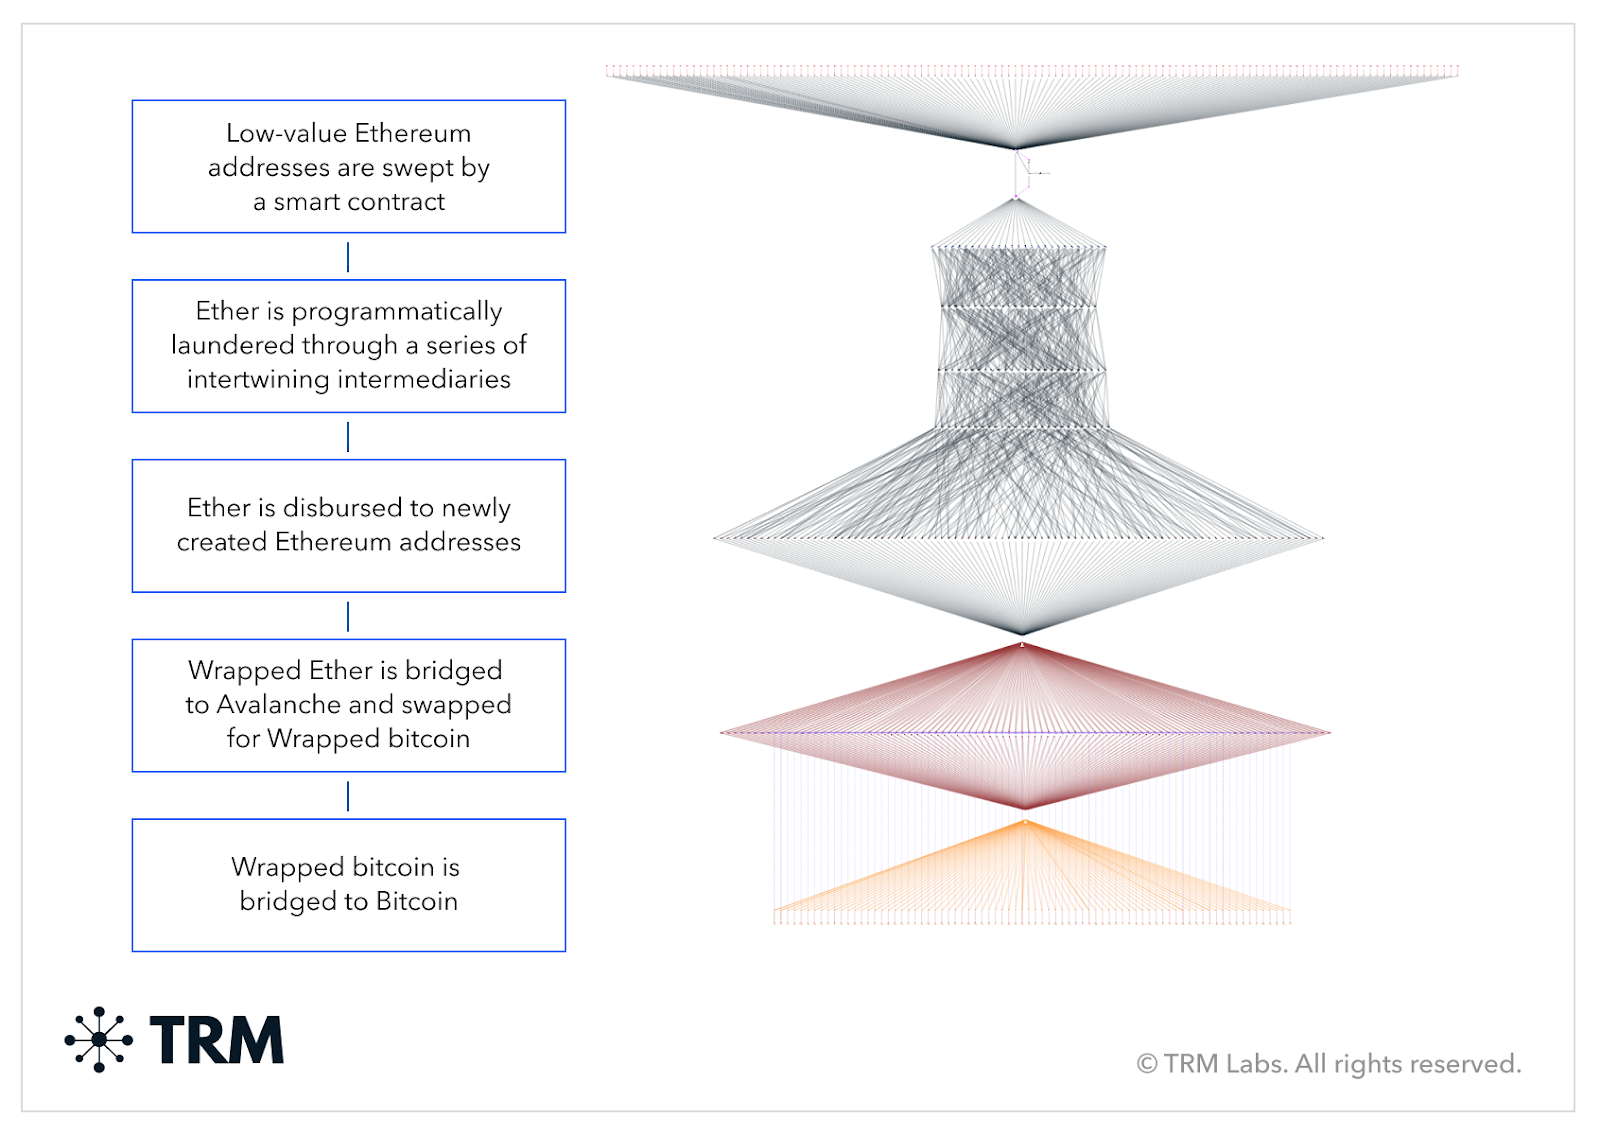
图 4:TRM Forensics 可视化的 Atomic Wallet 黑客各阶段:ETH 经程序化方式通过多层相互交织路径的中间地址清洗,随后流出至九十二(92)个首次出现的以太坊地址。WETH 随后跨链桥接至 Avalanche 区块链,兑换为 WBTC,再桥接至比特币区块链。
- Stake 利用攻击(2023 年 9 月): FBI 确认 Lazarus Group 对从在线赌场与博彩平台 Stake.com 窃取约 4,100 万美元加密资产负有责任。被盗资产取自 Stake 在以太坊、Binance Smart Chain 与 Polygon 区块链上控制的地址。
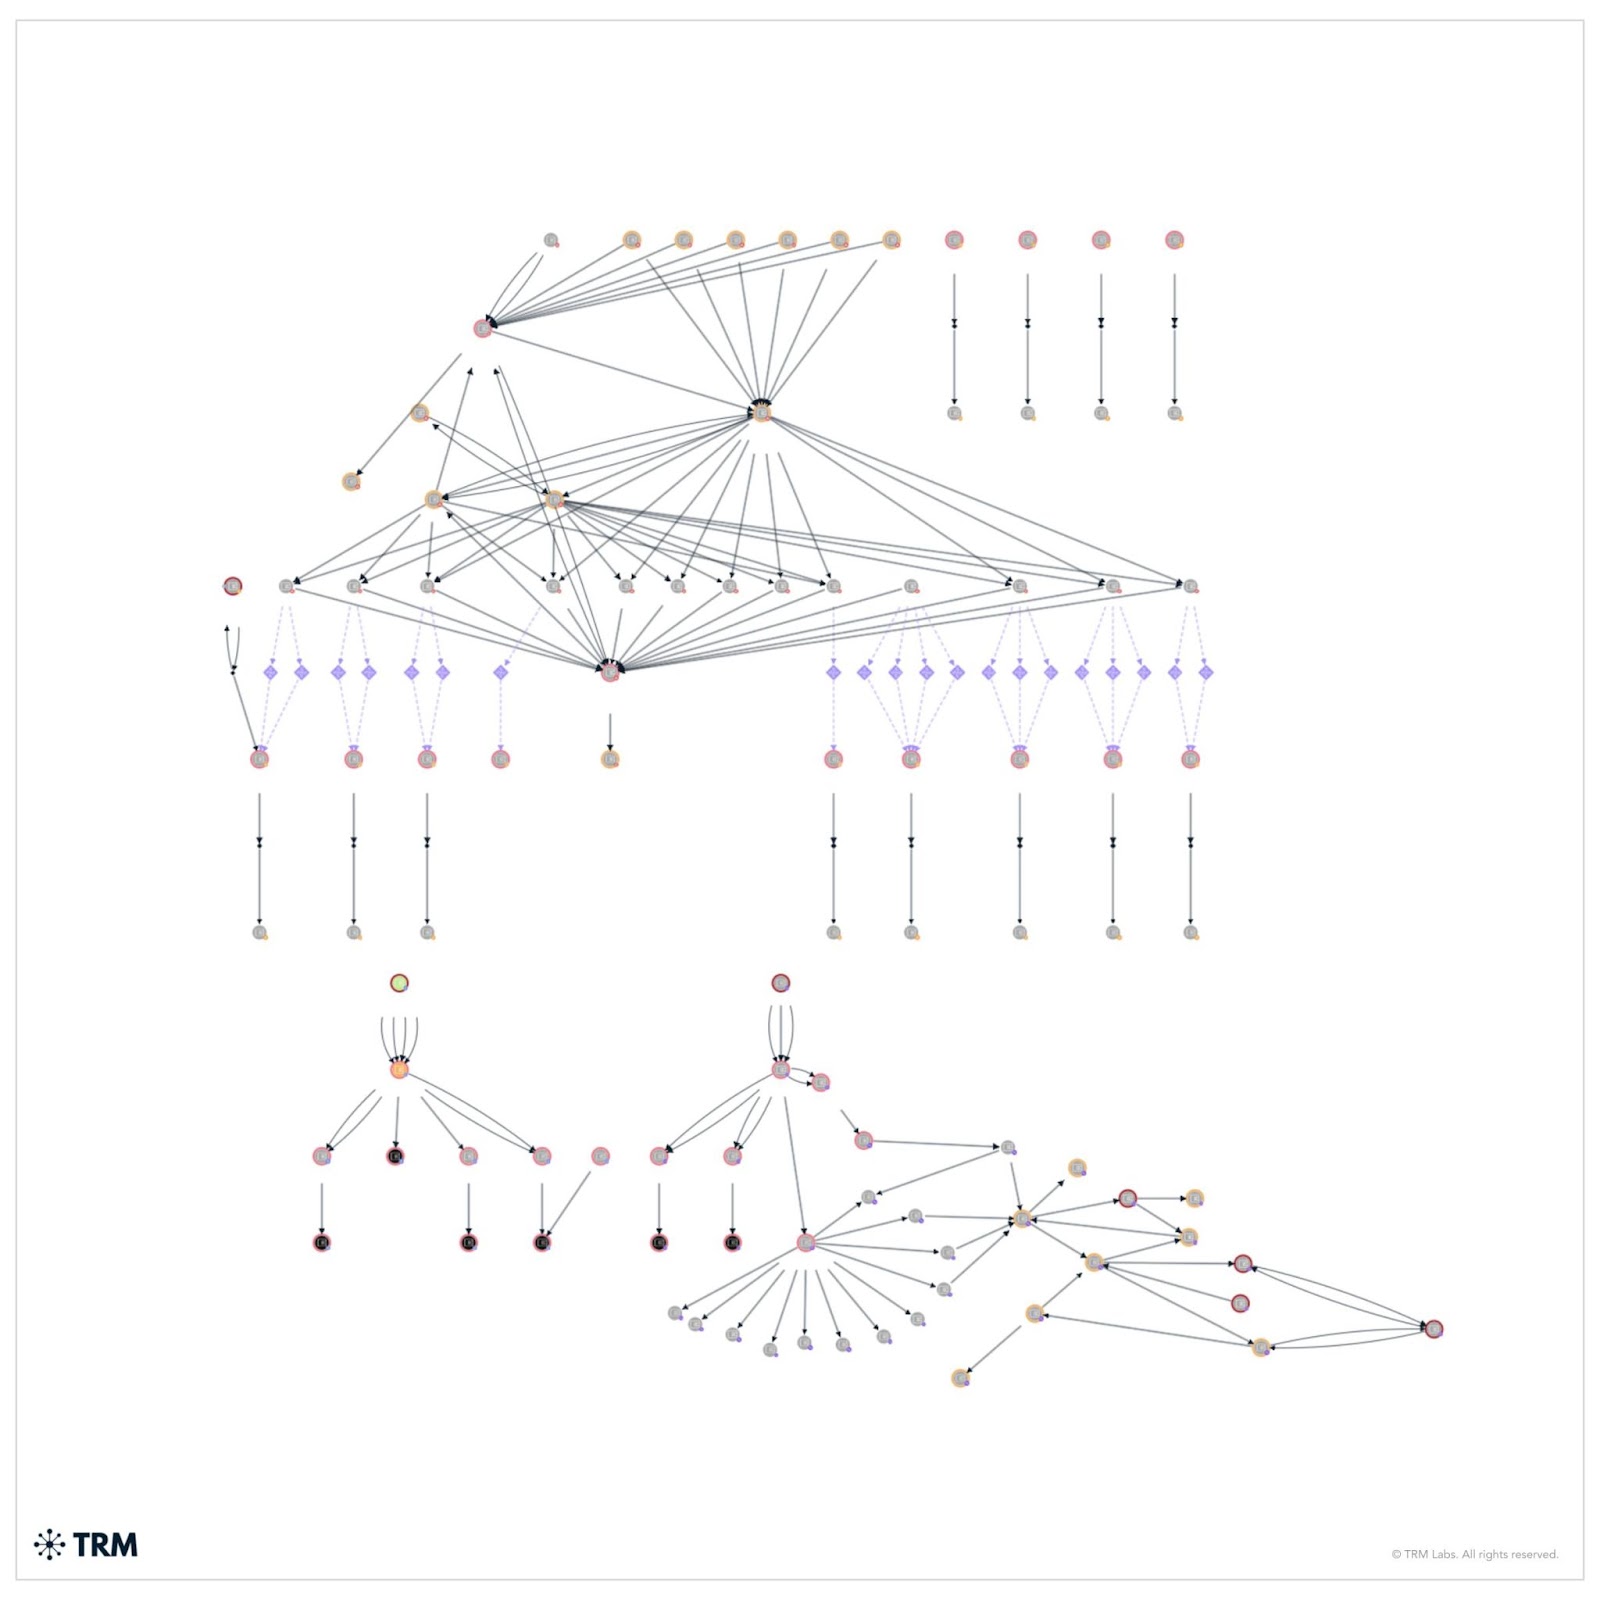
图 5:Stake.com 黑客迅速将被盗资金跨多种货币与多条链转移,可在 TRM 的 Graph Visualizer 的一张图上清晰看到
- Ronin Bridge 黑客事件(2022 年 3 月): 在最重大的 DeFi 利用攻击之一中,朝鲜黑客攻陷与 Axie Infinity 游戏相关的跨链桥 Ronin Bridge,窃取超过 6 亿美元加密货币。
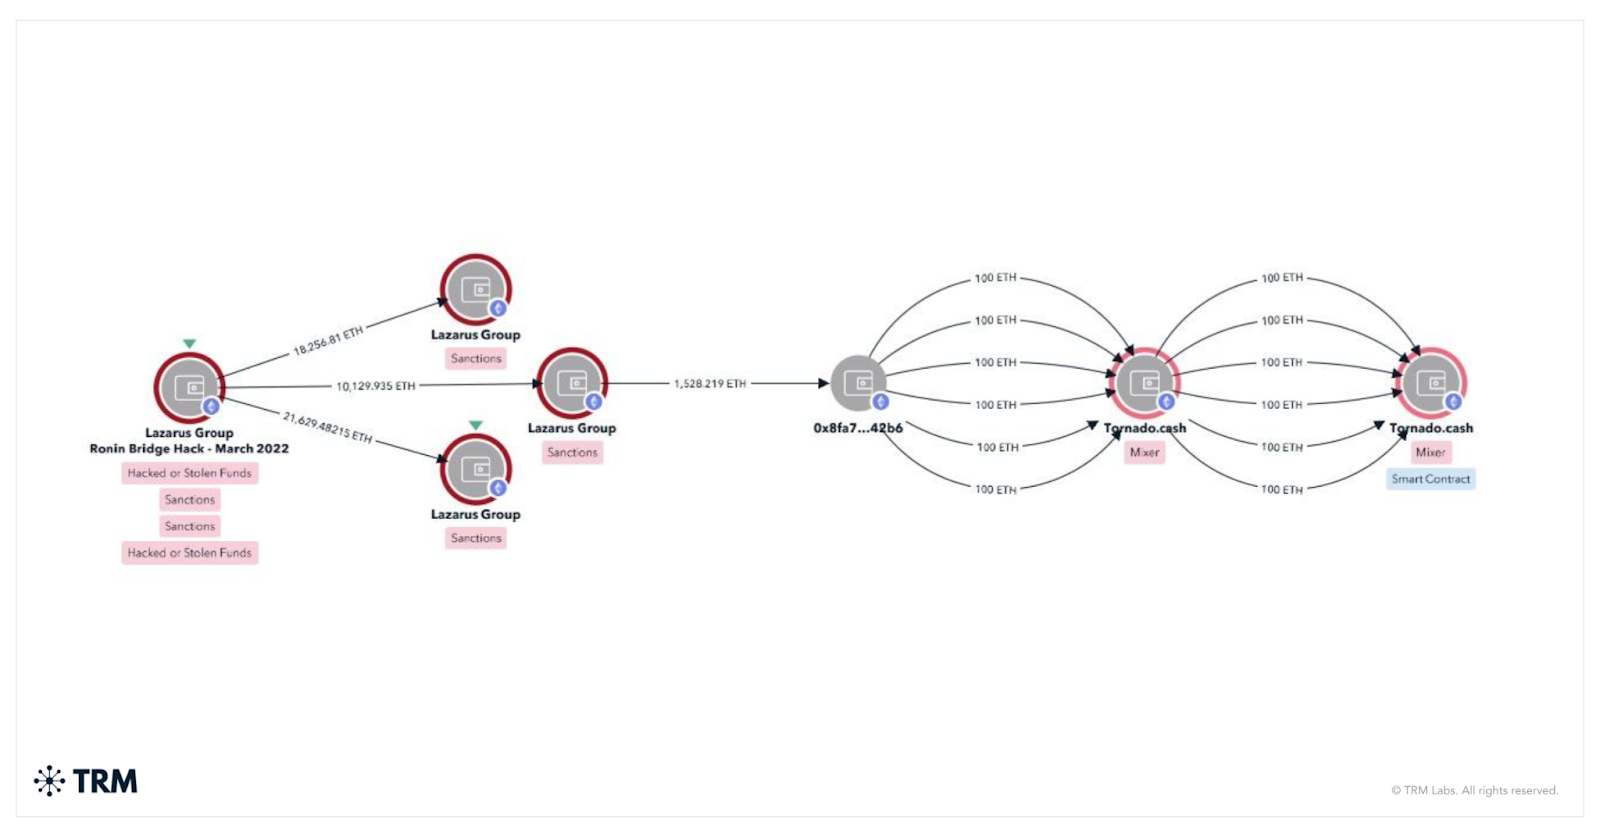
图 6:朝鲜黑客在 Ronin Bridge 黑客事件后经混币器 Tornado Cash 转移被盗资金
- WazirX 交易所入侵(2024 年): 朝鲜国家支持黑客从印度最大加密货币交易所 WazirX 窃取 2.35 亿美元,作为 2024 年通过多起加密货币劫案净获 6.59 亿美元的更广泛行动的一部分。
- DMM Bitcoin 交易所黑客事件(2024 年): 重大劫案之一包括从日本 DMM Bitcoin 交易所窃取价值约 3.05 亿美元的比特币,为朝鲜该年创纪录的 13.4 亿美元加密货币盗窃总额作出贡献。
上述及其他事件凸显了朝鲜网络行动人员瞄准中心化交易所、去中心化金融平台与个人钱包提供商的模式。其手法往往涉及复杂的社会工程、钓鱼活动,以及对软件漏洞的利用,以未经授权访问数字资产。
反制措施与行业响应
作为对 Bybit 攻击的回应,该交易所实施了赏金计划,对被成功冻结或追回的资产提供 10% 奖励。该举措旨在动员专业区块链调查人员与独立分析师,加强对洗钱网络的审查,并为作案者增加额外复杂度。此类协作努力反映了更广泛的行业趋势:交易所与安全公司借助财务激励众包调查资源,并增强对非法交易的实时追踪。
与此同时,TRM 与执法机构、国家安全组织、监管机构以及更广泛的加密货币行业密切合作,持续不懈地追踪、冻结并追回被盗资金。
此次攻击凸显了改进网络安全措施、实时交易监控以及稳健跨境情报共享的迫切需要。国家行为体与网络犯罪分子策划如此规模攻击并迅速清洗被盗资金的能力表明,金融犯罪网络正变得日益复杂。