金与正回应币安被盗:一份照例「不新鲜」的否认
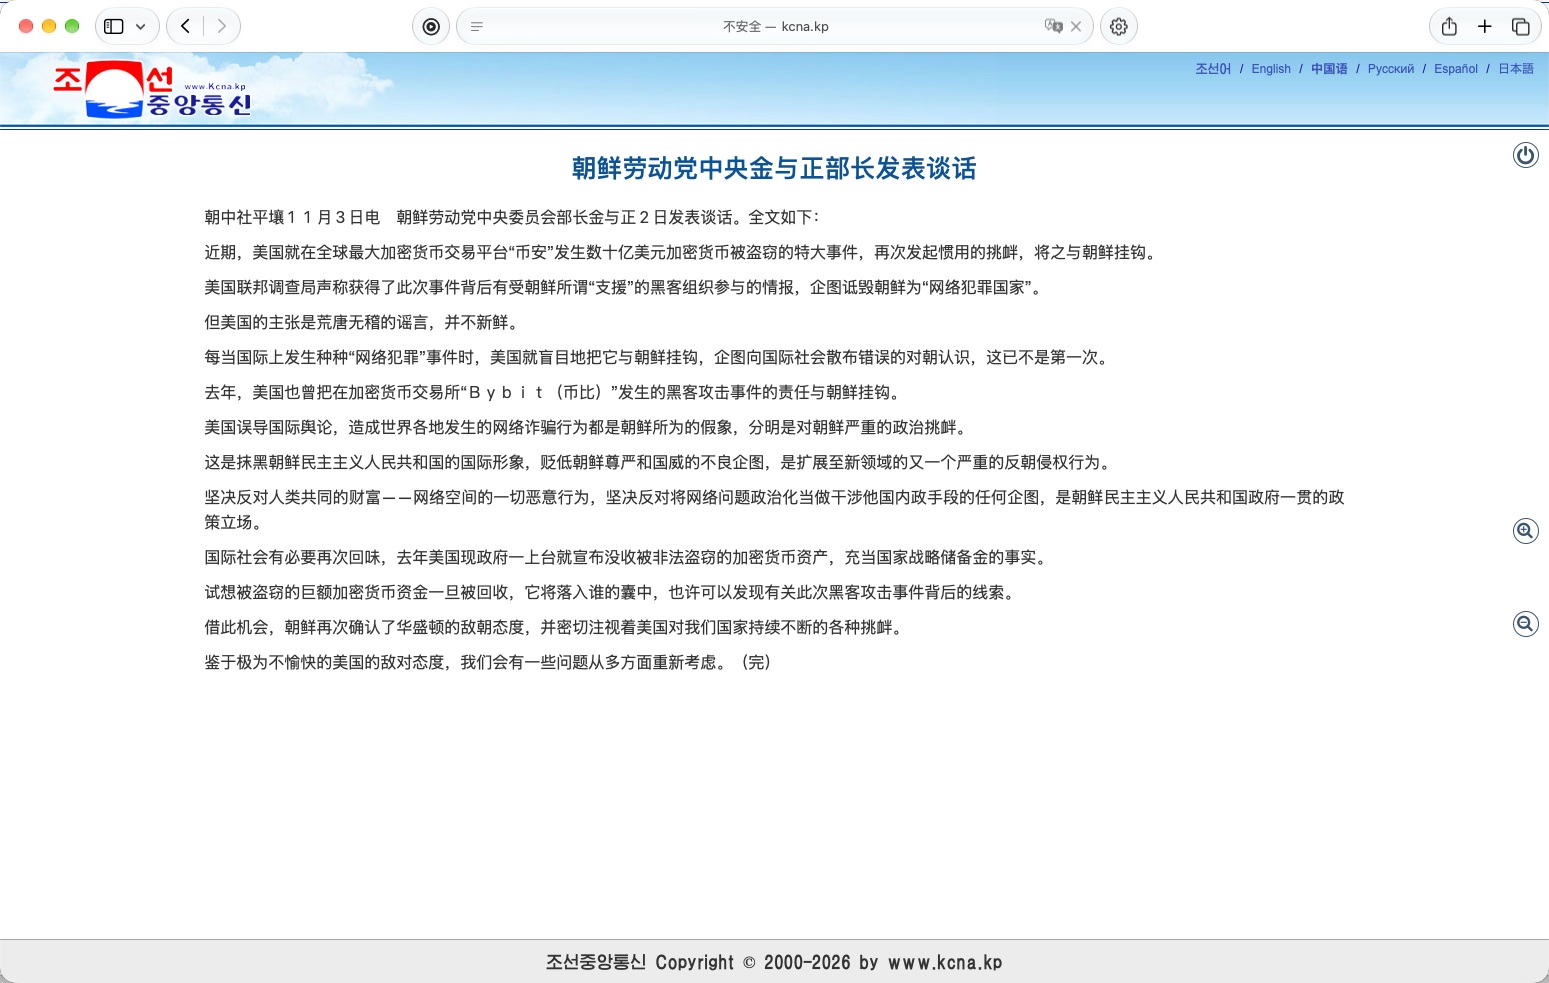
来源:朝中社中文版「朝鲜劳动党中央金与正部长发表谈话」(朝中社平壤 11 月 3 日电,谈话日期为 11 月 2 日),截图为原页面,未做改动。英文版见朝中社英文版。
她说了什么
- 美国把币安「数十亿美元加密货币被盗窃」的特大事件「与朝鲜挂钩」,是「惯用的挑衅」。
- FBI 称事件背后有朝鲜「支援」的黑客组织,是「荒唐无稽的谣言,并不新鲜」。
- 去年美国也把 Bybit 被黑「与朝鲜挂钩」。
- 美国一上台就宣布没收非法盗窃的加密资产、充当国家战略储备金;「试想被盗窃的巨额加密货币资金一旦被回收,它将落入谁的囊中」,或许能发现「黑客攻击事件背后的线索」。
- 「鉴于极为不愉快的美国的敌对态度」,朝方「会有一些问题从多方面重新考虑」。
点评
一、「并不新鲜」:这句倒是实话。 不新鲜的是这套剧本:Bybit 之后否认,这次照样否认。FBI 2026-10-31 的通报点名的是 TraderTraitor 集群,TRM Labs、Chainalysis 在此之前也独立做出同样判断。Chainalysis 还写到,实时观察到币安赃款和上个月 Bitget 被盗资金在链上汇合。谈话通篇喊「谣言」,却没反驳其中任何一条证据,连一个地址都没提。
二、「钱会落入谁的囊中」:链上不用试想。 这笔钱的去向写在以太坊上,不靠想象:sweeper 合约把资产抽到攻击者自己的地址,币安已冻结或拦截的约 28.5 亿美元会回到币安和用户手里,进不了华盛顿的金库。没冻住的那部分还在攻击者手里,FBI 观察到正被大量换成 ETH、准备经 DeFi 和即时兑换继续洗。照谈话自己的逻辑「谁拿到钱谁就是幕后」,那该去问的是还攥着那几十亿、正忙着洗的人。
三、「从多方面重新考虑」:建议先考虑招聘流程。 币安 11-03 的初步复盘写得很具体:假冒项目总监、两轮假面试、一个带毒的「作业」仓库、被换掉的 pyenv,再借内部 AI 工具横向移动。币安还说今年已拦下 57 起疑似朝鲜相关的攻击。一个「与此无关」的国家,在别人的安全日志里出现了 57 次。
最后一句不算点评,算事实。 链上记录不接受「谈话」,只认签名和 nonce。50 条授权、命中 nonce 18914809、3 小时 50 分的委托窗口,每一笔都可以在区块浏览器上查到。谈话可以否认,交易哈希没法收回。
本文归属部分只转述 FBI 执法通报及 TRM Labs、Chainalysis 的公开材料,不是本站独立定论。链上细节见币安热钱包 EIP-7702 委托事件:合约与链上核验。