朝鲜如何用网络盗窃与海外 IT 工人规避联合国制裁:MSMT 报告与集群拆分对照
朝鲜如何用网络盗窃与海外 IT 工人规避联合国制裁:MSMT 报告与集群拆分对照
一句话简介: MSMT 2025 报告梳理朝鲜网络盗窃与海外 IT 工人如何规避联合国制裁,并对照六簇拆分,避免笼统写 Lazarus。
主报告: Multilateral Sanctions Monitoring Team (MSMT),The DPRK’s Violation and Evasion of UN Sanctions through Cyber and Information Technology Worker Activities,文件编号 MSMT/2025/2,日期 2025 年 10 月 22 日。
覆盖时段: 2024 年 1 月 – 2025 年 9 月。
参与国(报告所列): Australia, Canada, France, Germany, Italy, Japan, Netherlands, New Zealand, ROK, UK, US。
写作日期: 2026-09-22(Asia/Shanghai)
免责声明(必读):
- 本文是对 MSMT(多边制裁监测组)公开报告的非官方简体中文梳理与对照解读,不是单一厂商博客摘要,也不是联合国指定清单本身。信息来自参与国政府、私营部门与开源交叉印证;如有歧义,以 MSMT 英文原 PDF 为准。
- 文中引用的 Kudelski / @blackorbird 六簇拆分属于分析性分类(analytic decomposition),有助于写作卫生、避免把一切统称为 “Lazarus”;它本身不是联合国指定清单。
- 报告对 Contagious Interview、Moonstone Sleet 与特定 IT 公司的从属关系在多处标注为 unconfirmed(未确认)——下文一律保留该归因谨慎表述。
- 钱包 IOC、完整附件名单以包内 PDF 附录为准;正文不展开长 IOC 列表。
- 本文仅供制裁合规、安全防御与研究参考;不得将 IT 工人工资汇款线与 TraderTraitor 交易所劫案混为一谈——二者同属政权创收,但集群与 TTP 不同。
导语图:先看结构,再读制裁逻辑
下两图建议作为发文首屏:先 Kudelski 六簇总览,再 MSMT「网络行为体 ↔ IT 工人 ↔ 联合国指定实体」关系图。完整 MSMT PDF 已随本包附带(见文末附录说明)。
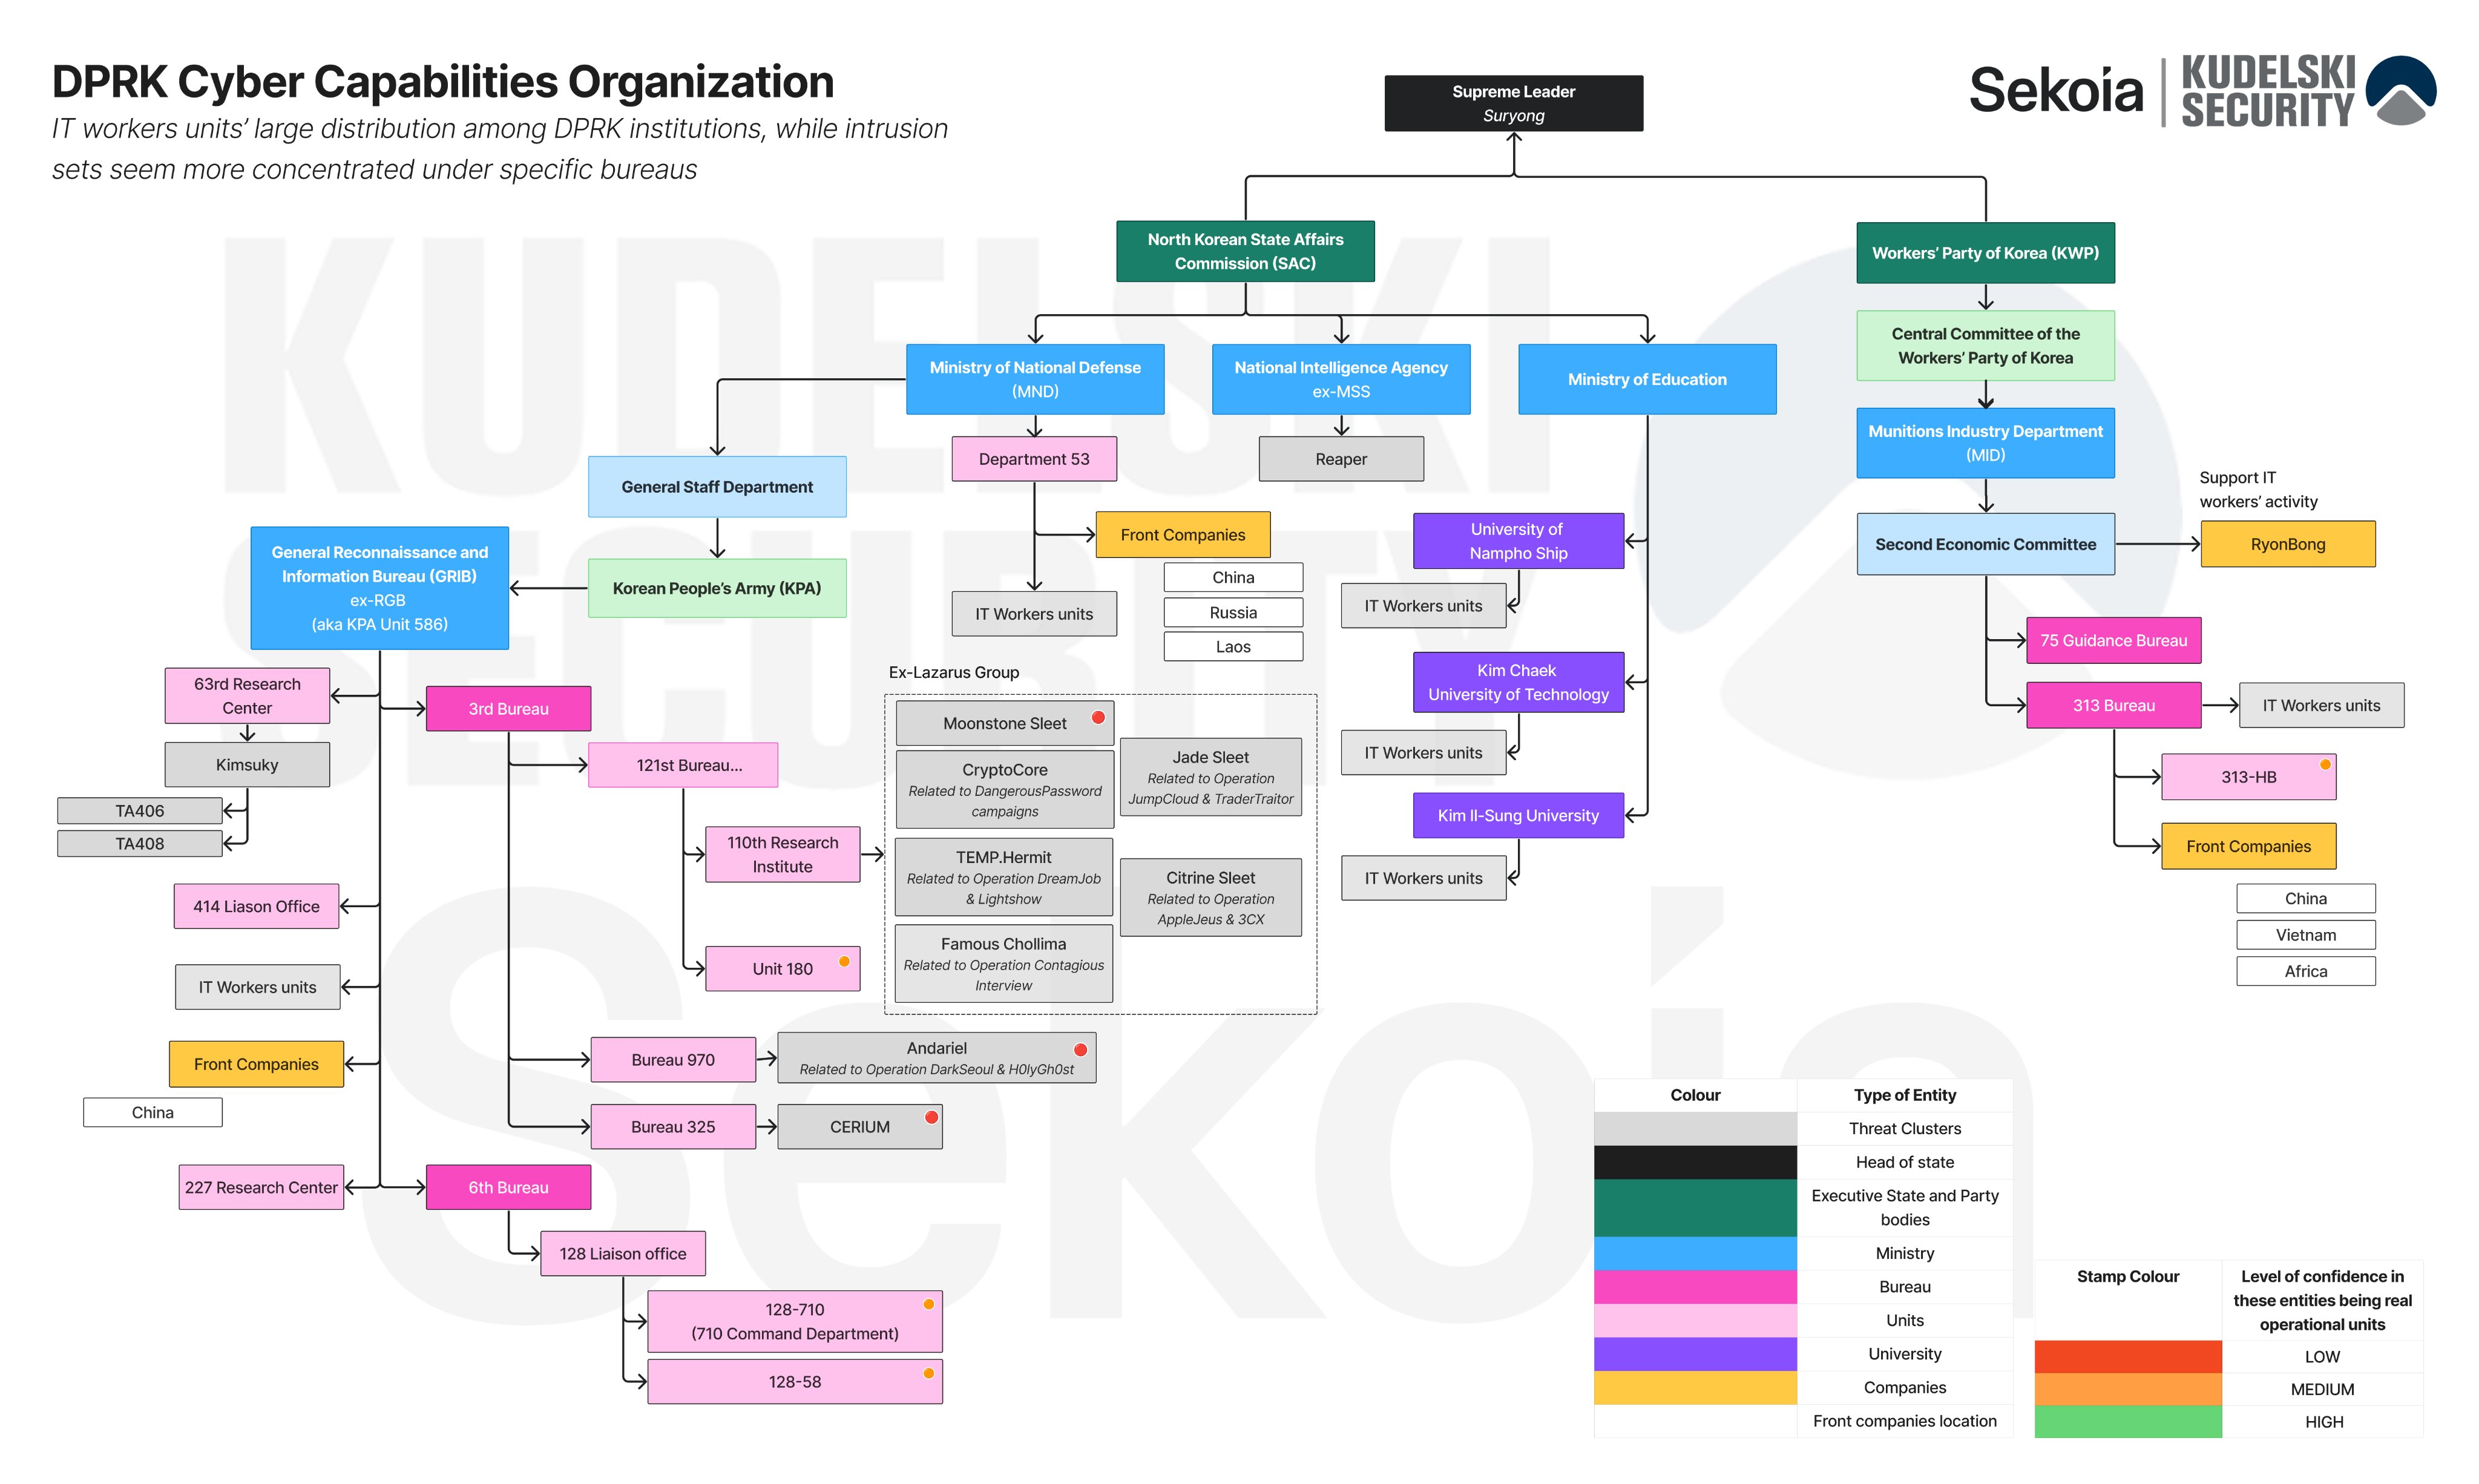
图 1|Kudelski Security「Beyond Lazarus」六簇拆分示意(来源:@blackorbird 推文配图 / Kudelski 研究)。六簇为:TEMP.Hermit、Citrine Sleet、CryptoCore、Jade Sleet、Moonstone Sleet、Famous Chollima。这是分析性分类,用于避免伞状归因,而非联合国指定名单。
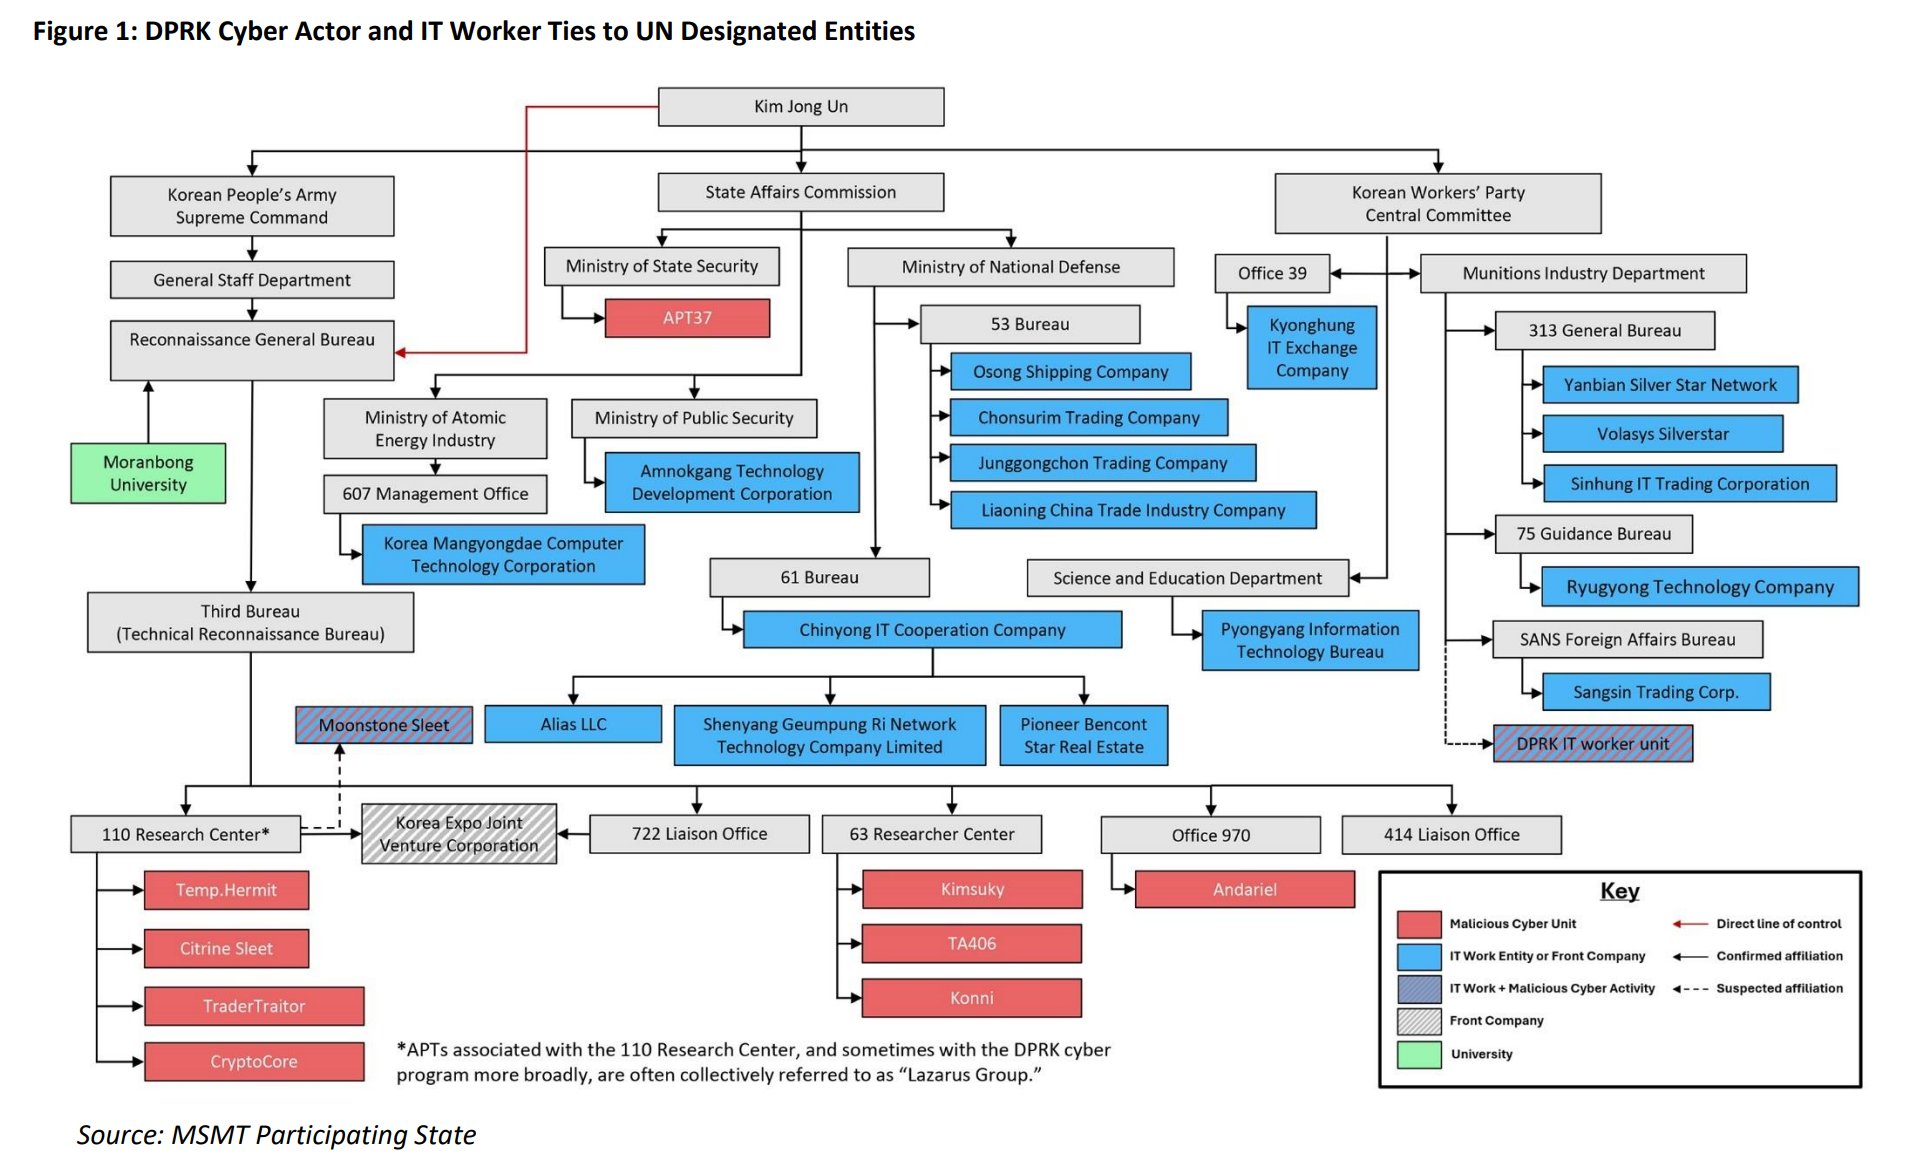
图 2|MSMT 报告中的「网络行为体 ↔ 海外 IT 工人 ↔ 联合国指定实体」关系示意(来源:@blackorbird 引用推文配图 / MSMT/2025/2)。几乎所有相关活动最终惠及受联合国资产冻结等措施约束的机关与实体(如 RGB KPe.031、MND KPe.054、MAEI KPe.027、MID KPe.028、Office 39 KPe.030、SANS KPe.018 等)。
包内附录: 完整英文报告 MSMT-2025-2-DPRK-Cyber-IT-Workers.pdf 已收入本压缩包,含 Annex 1–18(决议清单、钓鱼样例、Radiant Capital、银行账户、钱包地址、各 IT 代表团名册与 TTP 摘要等)。
1. MSMT 是什么:制裁监测报告,不是恶意软件博客
Multilateral Sanctions Monitoring Team(MSMT) 是多边机制,用于监测并报告联合国安理会相关决议(UNSCRs)项下的违规与规避行为。其目标是协助会员国全面落实对朝鲜民主主义人民共和国(DPRK)的制裁。
报告脚注列明本文件语境下的「相关 UNSCR」主要包括:
| 决议 | 年份 | 与本文相关的要点(概要) |
|---|---|---|
| 1718 | 2006 | 资产冻结等基础框架 |
| 1874 | 2009 | 加强制裁 / 武器相关 |
| 2087 / 2094 | 2013 | 金融与核导相关限制 |
| 2270 / 2321 | 2016 | 资产冻结扩展、实体指定等 |
| 2356 / 2371 | 2017 | 进一步指定与限制 |
| 2375 | 2017 | 禁止向 DPRK 国民发放新工作许可;禁止与朝方合资合作实体等 |
| 2397 | 2017 | 要求在 2019 年 12 月前遣返在其管辖范围内赚取收入的 DPRK 国民 |
报告强调:朝鲜网络部队已发展为全谱系国家级项目,复杂程度接近中俄同类能力;其用途包括规避制裁、为包括 WMD 与弹道导弹在内的优先事项创收。报告同时声明:不对个别私营实体合规方案的优劣作评估,亦不对特定服务或公司归咎「罪责」——重点是制裁违规与规避事实。
私营部门贡献方包括(报告致谢):Chainalysis、DTEX、Google Cloud’s Mandiant、Palo Alto Networks、Upwork、Sekoia.io 等。
2. 钱从哪来:2024–2025 加密盗窃规模与 Bybit 主导
2.1 高置信度归因盗窃总额(MSMT)
| 时段 | MSMT 高置信度归因总额 | 备注 |
|---|---|---|
| 2024 全年 | ≥ 约 11.9 亿美元(报告表合计约 $1,191,554,000) | 仅含 MSMT 参与国能高置信度归因者;实际可能更高 |
| 2025 年 1–9 月 | ≥ 约 16.5 亿美元(表合计约 $1,645,780,000) | 主要由 Bybit(约 14–15 亿美元,2025 年 2 月)拉动 |
| 2024-01 – 2025-09 合计 | 约 28.4 亿美元 | 盗窃时点估值 |
MSMT 分析指出:朝鲜加密劫案约占其 2024 年外汇收入的约三分之一(与军火销售等并列的创收版图)。
2.2 第三方 / 供应链 / 社会工程路径(而非仅「直接撞库」)
报告反复强调:近一年多起大型交易所案件——尤其是 DMM Bitcoin、WazirX、Bybit——往往通过沦陷第三方服务商、软件供应链或高强度社会工程达成,而非简单「直接砸开交易所金库」。这体现耐心、对供应链理解以及对员工信任关系的滥用。
后果侧写(公开报道与报告叙述):
- Bybit(2025-02): TraderTraitor 相关叙述下约 14–15 亿美元级盗窃;随后出现大规模提现/「挤兑」压力;交易所发起追回赏金计划。至 2025 年 9 月,报告称 Bybit 被盗资金已基本套现为法币。
- DMM Bitcoin(2024): 约 3.08 亿美元;业务被迫清算关停。
- WazirX(2024): 约 2.35 亿美元量级;正常运营受重创。
2.3 2024 / 2025 高置信度案例摘录(按 MSMT 表归因拆分)
写作铁律:点名劫案时写具体集群,不要写「Lazarus 干了 Bybit」。
2024(节选)
| 日期 | 受害方 | MSMT 归因集群 | 约额(百万美元) |
|---|---|---|---|
| 2024-02-10 | PlayDapp | TraderTraitor | 290 |
| 2024-03-15 | NFPrompt | CryptoCore | 36.09 |
| 2024-04-29 | Rain | CryptoCore | 16.1 |
| 2024-05-15 | ALEX Lab | CryptoCore | 4.3 |
| 2024-05-31 | DMM Bitcoin | TraderTraitor | 308 |
| 2024-06-22 | BTCTurk | TraderTraitor | 55 |
| 2024-07-18 | WazirX | TraderTraitor | 235 |
| 2024-09-20 | BingX | TraderTraitor | 52 |
| 2024-10-17 | Radiant Capital | Citrine Sleet | 50 |
| 多起小额 DeFi / 项目 | ConcentricFi、Wall Street Memes、DeltaPrime、Onyx DAO 等 | DPRK IT workers | 多为数十万至数百万美元级 |
2025 年 1–9 月(节选)
| 日期 | 受害方 | MSMT 归因集群 | 约额(百万美元) |
|---|---|---|---|
| 2025-01-23 | Phemex | TraderTraitor | 85 |
| 2025-02-17 | Ripio | CryptoCore | 7.8 |
| 2025-02-21 | Bybit | TraderTraitor | 1460 |
| 2025-07-15 | BigONE | TraderTraitor | 27 |
| 2025-06-18 | Favrr | DPRK IT workers | 0.68 |
另有若干「DPRK (Unidentified)」条目——报告自身区分了「已拆簇」与「仅能归到朝鲜侧但未点名具体 APT」的案件,发文时应保留这一粒度。
3. 集群对照表:拆开写,禁止伞状「Lazarus 包办」
3.1 MSMT 正文中的主要名称(写作优先采用)
| MSMT / 行业常用名 | 亦称(报告 / 常见) | 在本报告中的角色 |
|---|---|---|
| TraderTraitor | Jade Sleet、UNC4899 | 大型 CeFi 劫案主线:PlayDapp、DMM Bitcoin(~3.08 亿)、Bybit(~15 亿) 等;常与 110 RI / RGB 叙事相连 |
| CryptoCore | Sapphire Sleet、Alluring Pisces 等 | DeFi / 加密盗窃簇(如 NFPrompt、Rain、ALEX Lab、Ripio 等) |
| Citrine Sleet | AppleJeus、Gleaming Pisces | 110 RI 关联;加密恶意软件 / 劫案谱系(如 Radiant Capital ~5000 万) |
| Temp.Hermit | — | 偏间谍的 Hermit 家族;列于 110 RI 关联集合;含对韩基础设施等行动 |
| DPRK IT workers | 行业侧常叠 Famous Chollima / UNC5267 类标签(慎用;MSMT 主要当劳工 / 制裁线处理) | 假身份、自由职业平台、laptop farm、汇款;亦有归因较小的 DeFi 抽干 |
| Contagious Interview | — | 假招聘 / 面试投毒活动;从属关系在报告中部分标注未确认 |
| Wagemole | — | 就业 / 社工相关活动家族(报告 §II) |
| Moonstone Sleet | — | 勒索软件 + 间谍 + 假游戏诱饵;与特定 IT 公司从属未确认 |
| Andariel / Kimsuky 等 | — | 出现在组织图 / DIB 章节——不是本篇 CeFi 劫案头条 |
3.2 Kudelski「六簇」↔ MSMT 用语对照
| Kudelski / 推文六簇 | 最接近的 MSMT / 执法命名 |
|---|---|
| TEMP.Hermit | Temp.Hermit |
| Citrine Sleet | Citrine Sleet(AppleJeus / Gleaming Pisces) |
| CryptoCore | CryptoCore |
| Jade Sleet | TraderTraitor(Jade Sleet / UNC4899)— Bybit / DMM 主线 |
| Moonstone Sleet | Moonstone Sleet(从属谨慎) |
| Famous Chollima | 与行业跟踪的 IT 工人 / Contagious Interview 邻近就业社工 线重叠——当作 IT 劳工 / 社招线,不要写成 CeFi 金库劫案簇 |
3.3 组织隶属(制裁视角的「谁受益」)
报告概述 RGB(KPe.031)第 3 局下设多个 APT,其中 110 Research Institute(110 号研究所) 下至少关联:
- Temp.Hermit
- Citrine Sleet(AppleJeus / Gleaming Pisces)
- TraderTraitor(Jade Sleet / UNC4899)
- CryptoCore
几乎所有恶意网络活动、网络犯罪、洗钱与 IT 工作,都在受联合国制裁实体的监督、指挥或为其利益下进行,包括但不限于:
- 劳动党(KWP,资产冻结对象)
- 侦察总局 RGB(KPe.031)
- 国防省 MND(KPe.054)
- 原子能工业省 MAEI(KPe.027)
- 军需工业部 MID(KPe.028)
- Office 39(KPe.030)
- 第二自然科学院 SANS(KPe.018)
这些实体通过挂靠在前台公司上的网络单元与 IT 工人队伍,隐秘开展活动。UNSCR 2375 要求会员国禁止开设、维持和运营与朝方实体或个人的合资 / 合作实体。
4. 海外 IT 工人:独立但相关的制裁违规创收线
4.1 地理分布与规模
报告期内,朝鲜向至少 8 个国家派驻 IT 工人代表团:
China、Russia、Laos、Cambodia、Equatorial Guinea、Guinea、Nigeria、Tanzania。
- 中国承载主体:约 1,000–1,500 人。
- MSMT 参与国还掌握朝方计划向俄罗斯新派约 40,000 名劳工(含若干 IT 代表团)的信息。
依据:
- UNSCR 2375:禁止向 DPRK 国民提供工作许可;
- UNSCR 2397:要求在 2019 年 12 月前遣返在其管辖内赚取收入的 DPRK 国民。
持续存在 = 持续违规 / 规避。
4.2 典型前台与案例方向(报告 §IV,细节见 PDF 附录)
报告以案例研究展开多条线,例如:
- 中国:Korea Mangyongdae Computer Technology Corporation(KMCTC)、Kyonghung Information Technology Exchange Company、Dalian Shephard Boy Animation Studio、Ryugyong Technology Company、沈阳相关网络科技公司等(Annex 7–10 等);
- 老挝:Chonsurim 代表团;Sangsin 与 SANS FAB(第二自然科学院外事局)相关代表团(Annex 11–14);
- 俄罗斯:IT 工人与更大规模劳工派遣计划交织。
4.3 IT 工人 TTP(制裁 / HR 风险视角)
报告将手法概括为多阶段(Annex 15–17 有摘要表):
阶段 1|建立人设
- 伪造国籍、姓名、住址与学历;
- 盗用或中介倒卖的 KYC 材料包;
- 使用 VPN / 远程工具伪装「在美 / 在欧」办公。
阶段 2|求职与入职
- 平台:Upwork、Freelancer、Telegram 等;
- 视频面试规避、替身、声音 / 形象伪装;
- 目标行业广泛:软件开发、Web3、设计、运维等。
阶段 3|收款与汇回
- 支付轨道:Payoneer、Wise、PayPal、加密货币等;
- Laptop farms:美国、乌克兰等地协助者接收雇主寄出的硬件,维持「本地在线」假象;
- 外国协助者网络出现在日本、乌克兰、阿联酋、美国、阿根廷等;
- 汇款链高度依赖中国银行体系与 OTC。
4.4 与 APT 劫案的双重用途(勿混淆)
- 主业: 汇回工资,作为稳定外汇。
- 兼业 / 交叉: 部分案例中,IT 工人立足点可转化为内部人协助的盗窃或进一步入侵;报告将若干较小 DeFi 抽干归因于 IT 工人线,与经典 APT 大劫案并列但不得合并归因。
- Contagious Interview / Wagemole / ClickFake: 假招聘投毒,与「真打工汇款」相邻但战术不同;从属标注需保留 unconfirmed 处的谨慎。
5. 洗钱与中国基础设施(高层概述)
盗窃只是上半场;下半场是把链上资产变成可采购的法币,服务采购与 WMD / 弹道导弹资金需求。
报告要点(高层):
- 全球多元 VASP:在多国会员国管辖内注册的加密服务被用于分层转移。
- 中国 OTC / 银行 / 协助者权重极高:至少 15 家中国银行被发现曾用于与 IT 工作或加密劫案相关的洗钱;OTC 交易员是加密→法币的关键枢纽。报告称,文中多数涉华身份信息此前已在 2024 年由部分 MSMT 参与国向中国提供。
- 其他外国协助者地理: 俄罗斯、阿根廷、柬埔寨、越南、阿联酋等。
- 稳定币用于采购: 报告期内发现朝方官员使用稳定币进行采购相关交易,包括军用装备与弹药生产相关原材料(如铜)的销售与转移——直接触及武器及相关材料禁运(UNSCR 1718 / 1874 / 2270)。
- 指定实体用加密支付: 包括联合国指定实体 Korea Mining Development Trading Corporation(KPe.001)等被发现以加密作为支付与销售手段,以更易规避制裁。
依据 UNSCR 2094 等,会员国须防止提供可能有助于朝核导 / WMD 项目的金融资产或资源;资产冻结义务覆盖指定个人与实体及其代理、受其控制者的经济资源——包括加密货币。
具体 OTC 人名、银行账户、钱包地址见 PDF Annex 3–6、18 等——正文从略,避免把制裁文写成 IOC dump。
6. 建议措施(MSMT Recommendations 精简中文块)
MSMT 参与国建议国际社会(摘要):
- 填补联合国 1718 委员会专家小组解散后的认知空白,持续曝光各类违规与规避。
- 对报告点名的个人与实体采取侦测、干扰与阻断措施。
- 协助基础设施遭利用的会员国。
- 建设链上追踪能力;立法授权冻结与扣押被盗 / 被洗加密资产以执行资产冻结。
- 敦促 VASP 保持有效联系渠道,并对政府通报作出响应。
- 按 UNSCR 2397 遣返海外 DPRK IT 工人。
- 强化金融机构(含加密服务)网络安全要求。
- 提高对被盗加密可能资助其他犯罪(有组织犯罪、诈骗、人口贩运)的认识。
- 落实 FATF 对朝反制:终止代理行关系、限制业务往来、加强尽职调查。
- 招聘警惕: 核验远程员工身份;限制未核验人员的远程管理工具;禁止商业 VPN 接入公司网;避免加密货币发薪;核对银行户名与证件一致性;限制 PII / 专有信息访问;培训 HR 与外包招聘识别红旗。
- 识别并监管朝方惯用的交易所、兑换、混币器、跨链桥与聚合器。
7. 归因与写作注意事项(必须保留)
- 引述主体写 MSMT,不要写成「某厂商独家报告」。
- Kudelski / 推文六簇 = 分析拆分,利于避免伞状 Lazarus;≠ 联合国指定清单。
- Contagious Interview、Moonstone Sleet 与特定 IT 公司的链接:报告多处 unconfirmed——中文稿必须同步标注。
- 禁止把一切 Web3 黑客事件塞进同一个「Lazarus」标签;Bybit / DMM 线优先写 TraderTraitor / Jade Sleet。
- 禁止把 IT 工人工资汇款 与 TraderTraitor 交易所劫案混为一谈。
- 长 IOC / 钱包列表以 PDF 附录为准;发文若需短 IOC 框可另摘,不必在长文复刻全部 Annex。
8. 附录:完整 PDF 已收入本包
本压缩包内附:
MSMT-2025-2-DPRK-Cyber-IT-Workers.pdf— MSMT/2025/2 英文全本(含 Annex 1–18)
阅读建议:正文用本文中文对照建立「制裁 + 集群拆分」框架;需要原始表格、名册、钱包与银行账户时直接打开 PDF 附录。
9. 来源
- MSMT/2025/2(2025-10-22),The DPRK’s Violation and Evasion of UN Sanctions through Cyber and Information Technology Worker Activities(包内 PDF)。
- @blackorbird 推文(2026-09-08 UTC):https://x.com/blackorbird/status/2097260621880553806
Beyond Lazarus: Organization of DPRK Cyber Capabilities — 旧 Lazarus 伞被拆为六簇(TEMP.Hermit, Citrine Sleet, CryptoCore, Jade Sleet, Moonstone Sleet, Famous Chollima)。
- Kudelski Security 研究页(六簇分类参考):https://kudelskisecurity.com/research/beyond-lazarus-organization-of-dprk-cyber-capabilities
非官方简体中文整理|面向制裁合规与安全防御读者|数字、UNSCR 编号、实体 ID(KPe.xxx)、URL 尽量保留原文形态|2026-09-22(Asia/Shanghai)