Bitget 调查进展:官方公告/SlowMist 报告/Mandiant 状态更新(2026-09-30)
Bitget 调查进展:官方公告/SlowMist 报告/Mandiant 状态更新(2026-09-30)
本稿合并三份公开材料:Bitget 官方进展公告、SlowMist 调查进展报告中译、Mandiant 事件响应状态更新中译。公告本身未写最终金额、未点名第三方产品、未做威胁归属;SlowMist 全文时间为 UTC+8,Mandiant 文内写明 investigation ongoing——两份取证时间口径并列,勿混成同一时刻。SlowMist/Mandiant 未做威胁归属,亦无政府归因。公开链上侧:Elliptic 评估高度可能朝系,TRM 评估可能朝系且洗钱路径与 TraderTraitor 既有网络重叠;入侵入口所属集群仍未定。产品/设备勿猜实名。
1. Bitget 官方公告
来源: Bitget 帮助中心公告(简体中文原文)
页面时间: 2026-09-30 05:20(上海时间)
中文原文: https://www.bitget.com/zh-CN/support/articles/12560603896305
英文版: https://www.bitget.com/support/articles/12560603896305
整理说明: 本稿仅转载/润色该公告本身。公告未写最终金额、未点名第三方产品、未做威胁归属;金额与取证细节见下文 SlowMist/Mandiant 中译两节,勿把公告写成含估损或归因。
公告正文
Mandiant(隶属于 Google Cloud)与 SlowMist 已分别针对 Bitget 2026 年 9 月 24 日安全事件展开独立调查,相关报告现已公开。
- SlowMist 报告详见 此处(英文 PDF)
- Mandiant 报告详见 此处(英文 PDF,Bitget CDN)
调查结果与 Bitget 此前披露的攻击路径基本一致,并进一步说明了事件的具体经过。两项调查均确认:第三方安全产品遭受攻击,是导致攻击者最终获得 Bitget 交易所钱包环境未授权访问权限的原因。
我们感谢两支团队在整个调查过程中所展现的专业能力与大力支持。他们的调查结果将持续用于强化我们的安全管控体系。
保护用户及其资产安全,始终是我们的首要任务。
要点(严格限于本公告)
- Mandiant(Google Cloud)与 SlowMist 已分别完成独立调查,报告已公开。
- 调查结论与 Bitget 此前披露的攻击路径基本一致,并补充了事件经过说明。
- 共同指向: 第三方安全产品遭利用 → 攻击者获得交易所钱包环境未授权访问。
- 公告正文未给出最终损失金额、未点名具体产品厂商、未做威胁行为体/集群归因。
- 完整取证叙述见下文 SlowMist/Mandiant 中译两节。
相关链接
2. SlowMist:Bitget 安全事件调查进展报告(中译)
原文标题: SlowMist Investigation Progress Report - Bitget
机构: SlowMist
进度截至: 2026-09-29
时间口径: 原文写明 All times are in UTC+8(全文时间均为 UTC+8)
原文 PDF: https://github.com/slowmist/Knowledge-Base/blob/master/open-report-V2/incident-response/SlowMist%20Investigation%20Progress%20Report%20-%20Bitget_en-us.pdf
译文说明: 全文忠实简体中文翻译(第 1–2.3 节+免责声明)。产品代称 Product A/Product B 保持原文,不猜测实名。原文未做威胁归属——译文亦不附加集群归因。
翻译日期: 2026-09-30(Asia/Shanghai)
免责声明(译本): 本译文为非官方简体中文翻译,仅供安全研究与防御学习参考。版权归 SlowMist 所有。如有歧义,以英文原文为准。
图:SlowMist 报告封面页渲染
图:原文目录页
目录
1. 事件概述
2026 年 9 月 25 日,SlowMist 安全团队受 Bitget 邀请,对其热钱包资产被盗一事展开调查。截至 9 月 29 日,我们已识别出涉及两款第三方安全产品以及一台钱包应用主机的恶意活动,并已恢复攻击者使用的定制提现工具。我们仍在继续调查攻击者如何在相关系统之间横向移动。
以下汇总截至 9 月 29 日的调查进展。两款第三方安全产品分别称为 Product A 与 Product B。全文时间均为 UTC+8。
2. 调查与关键发现
2.1 涉及安全产品的恶意活动
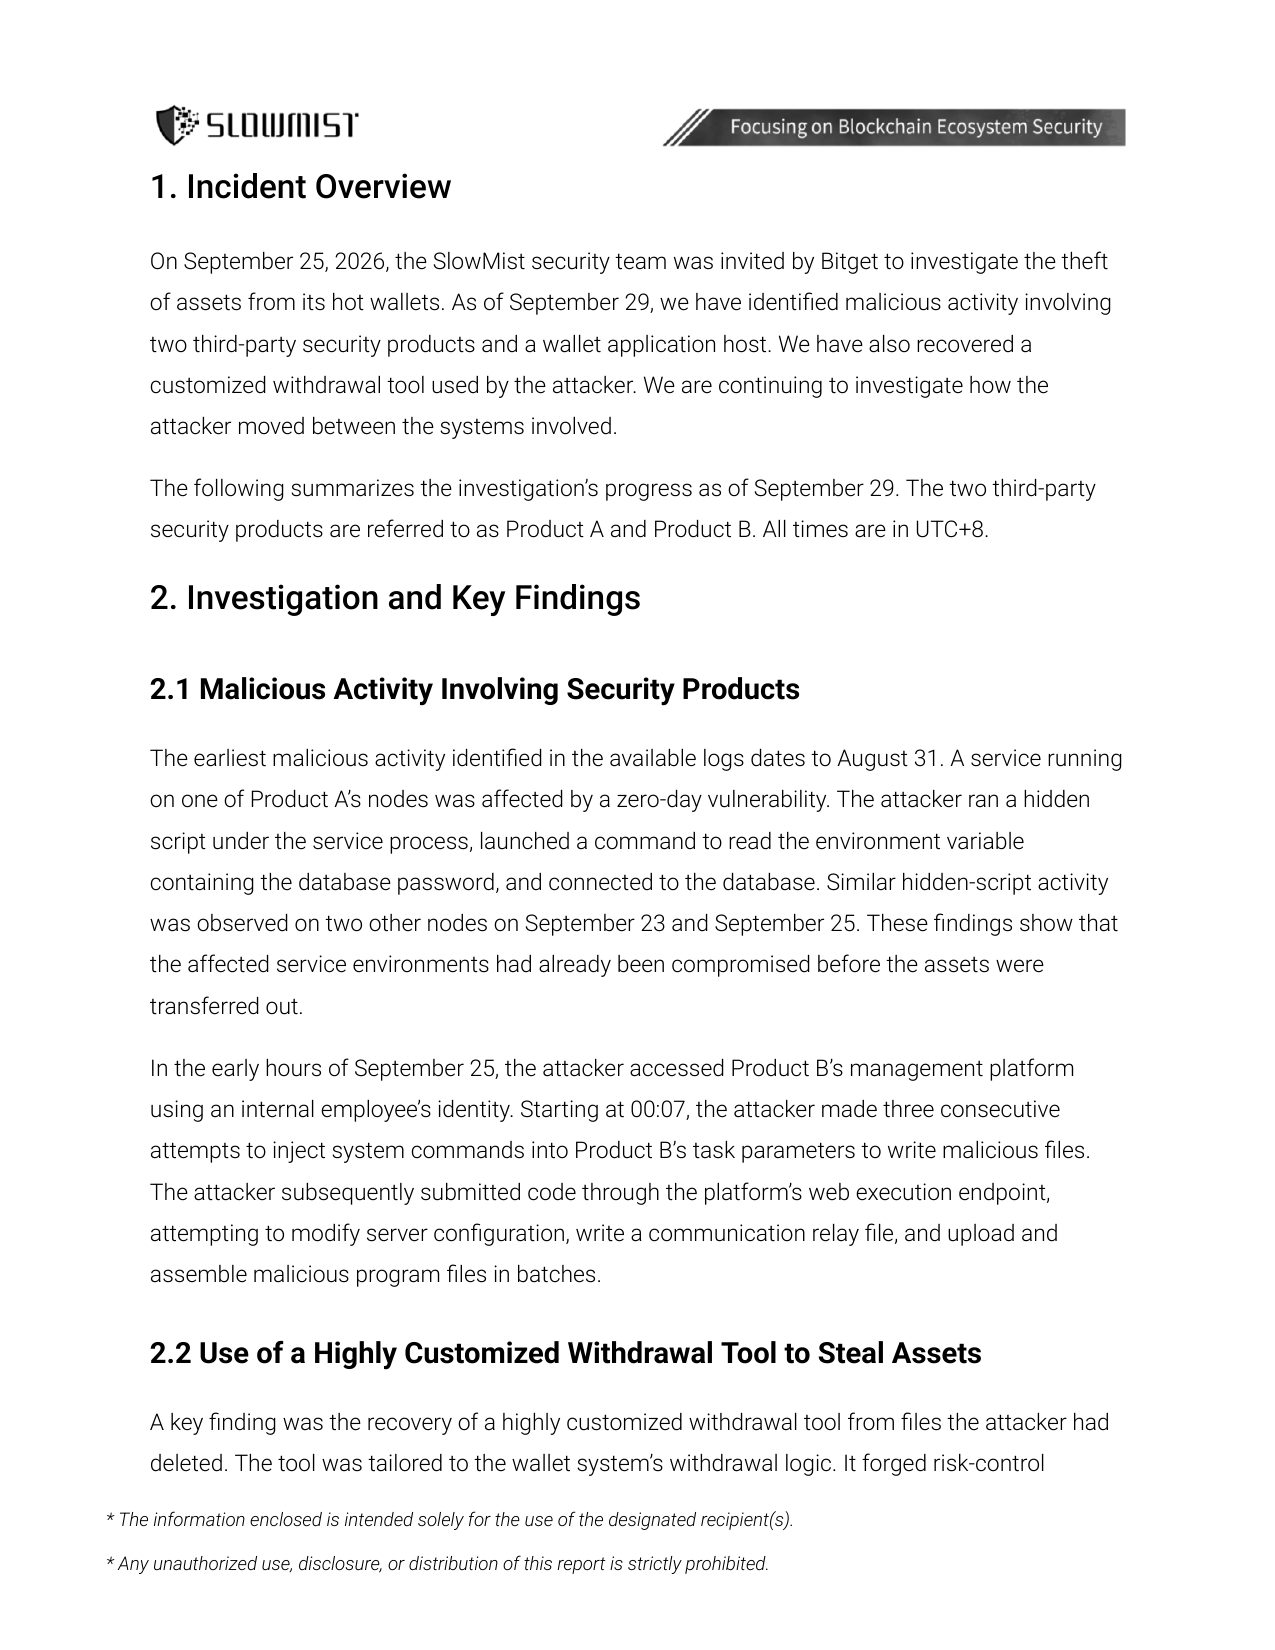
图:原文第 3 页(事件概述与 §2.1/§2.2 起始)渲染
在现有日志中识别到的最早恶意活动可追溯至 8 月 31 日。运行于 Product A 某一节点上的一项服务受到零日漏洞影响。攻击者在该服务进程下运行隐藏脚本,执行命令读取含有数据库口令的环境变量,并连接数据库。类似的隐藏脚本活动亦见于另外两台节点,时间分别为 9 月 23 日与 9 月 25 日。上述发现表明:在资产被转出之前,受影响的服务环境已遭入侵。
9 月 25 日凌晨,攻击者使用一名内部员工的身份访问了 Product B 的管理平台。自 00:07 起,攻击者连续三次尝试向 Product B 的任务参数中注入系统命令,以写入恶意文件。随后,攻击者通过该平台的 Web 执行入口提交代码,试图修改服务器配置、写入通信中继文件,并分批上传、拼装恶意程序文件。
2.2 使用高度定制的提现工具窃取资产
一项关键发现是:从攻击者已删除的文件中,恢复出一款高度定制的提现工具。该工具针对钱包系统的提现逻辑定制——在其代码中伪造风控参数,构造提现请求,并调用提现流程。主机日志显示,相关恶意程序于 9 月 25 日 01:49 开始运行并执行加密货币盗取。
2.3 资产转移与后续提现尝试
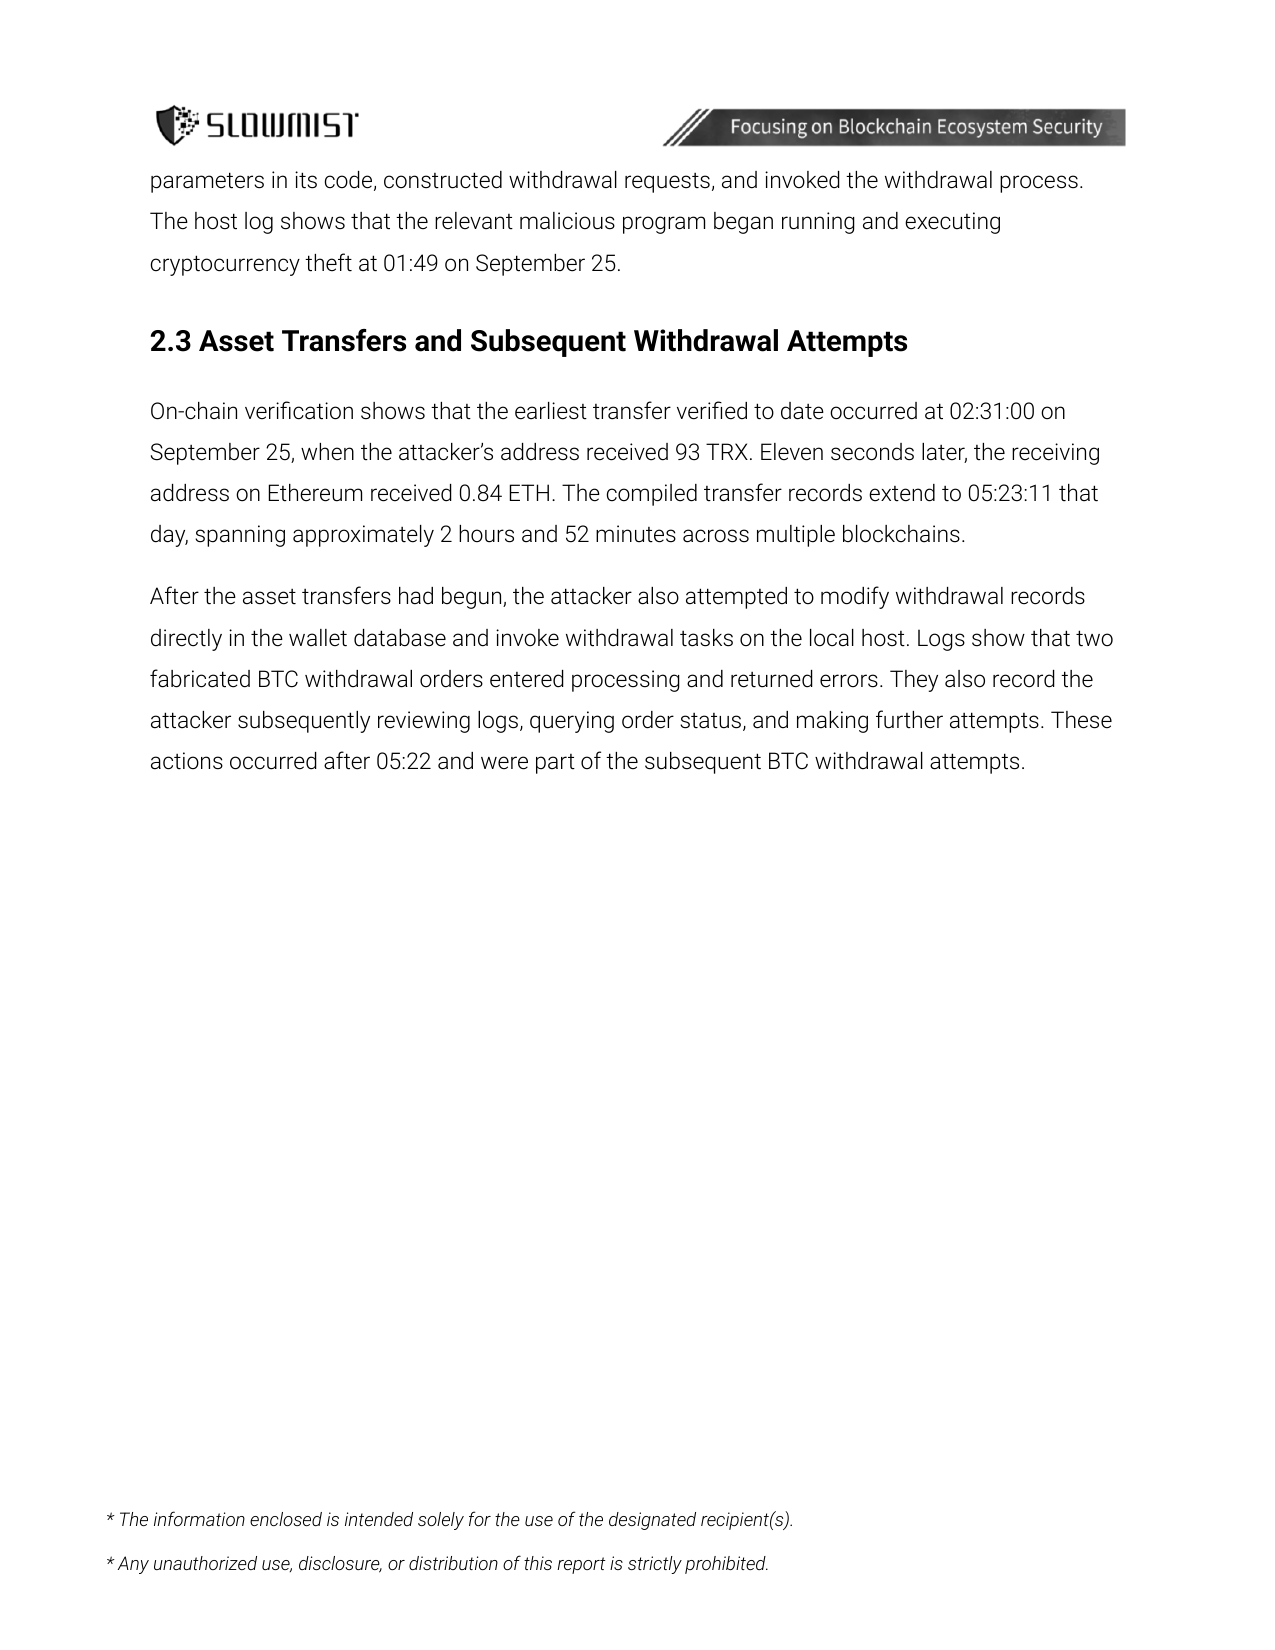
图:原文第 4 页(§2.2 续与 §2.3)渲染
链上核验显示:迄今最早已核实的转账发生于 9 月 25 日 02:31:00——攻击者地址收到 93 TRX;十一秒后,以太坊上的接收地址收到 0.84 ETH。汇编后的转账记录延伸至当日 05:23:11,跨越约 2 小时 52 分,涉及多条区块链。
资产转移开始之后,攻击者还试图直接修改钱包数据库中的提现记录,并在本地主机上调用提现任务。日志显示:两笔伪造的 BTC 提现订单进入处理流程并返回错误;其后亦记录到攻击者查阅日志、查询订单状态并再次尝试。这些行为发生在 05:22 之后,属于后续 BTC 提现尝试的一部分。
免责声明
图:原文免责声明页渲染
SlowMist 基于本报告发布之前已经发生或存在的事实出具本报告,并仅就该等事实承担责任。对于发布之后发生或出现的事实,SlowMist 无法据此评估项目的安全状况,亦不就该等事实承担责任。本报告中的安全分析及其他内容,基于信息提供方截至本报告之日向 SlowMist 提供的文件与材料(下称「所提供信息」)。SlowMist 假定所提供信息不存在遗漏,且未被篡改、删除或隐瞒。若所提供信息不完整、已被篡改、删除或隐瞒,或未能反映实际情况,SlowMist 不对由此产生的任何损失或不利后果承担责任。SlowMist 的工作仅限于对项目开展约定的安全分析并出具本报告;SlowMist 不对项目背景或其他情形承担责任。
图:原文末页(SlowMist 联系方式)渲染
3. Mandiant:Bitget 事件响应状态更新(中译)
原文标题: Incident Response Status Report — Bitget
机构: Mandiant(part of Google Cloud)/Google Cloud Security
封面日期: 2026-09-28
文种性质: 状态报告(Status Report);文内写明 investigation is ongoing——不是结案长报告
密级页眉: PROPRIETARY & CONFIDENTIAL(专有且机密)
原文 PDF(Bitget CDN): https://img.bgstatic.com/multiLang/events/MFR26-1029_Status_Update_Bitget_0930.pdf
译文说明: Background+Preliminary Findings 全文忠实简体中文翻译。设备代称 A/B 保持原文。文内估损为 Bitget 当时给出的 US$351.6M–US$387.5M 区间(不是 3.88 亿终核)。原文未做威胁归属——译文亦不附加。
翻译日期: 2026-09-30(Asia/Shanghai)
免责声明(译本): 本译文为非官方简体中文翻译,仅供安全研究与防御学习参考。版权归 Mandiant/Google Cloud 及权利人所有。原文标为 Proprietary & Confidential;如有歧义,以英文 PDF 原文为准。
图:Mandiant/Google Cloud Security《Incident Response Status Report — Bitget》(2026-09-28)封面页渲染
背景(Background)
2026 年 9 月 25 日(UTC+8),Bitget 聘请 Mandiant(隶属于 Google Cloud)对其环境中的可疑入侵作出响应。
2026 年 9 月 25 日当地时间(UTC+8)02:31,Bitget 的安全监测检测到交易所部分热钱包与温钱包基础设施发生未授权向外转账。Bitget 估损介于 3.516 亿美元至 3.875 亿美元之间。被盗资产跨越多条区块链,包括 XRP、ETH、USDT、USDC、BNB、AVAX、TRX、ZEC、Tether Gold(XAUt)。Bitget 未观察到私钥遭泄露的证据,其冷钱包未受影响。Bitget 的初步调查表明,威胁行为体访问了钱包服务的后台组件。链上分析显示:未授权转账与以太坊上的合法内部钱包操作并行执行,直至同日约 05:23(UTC+8)——距检测起近三小时。
初步发现(Preliminary Findings)
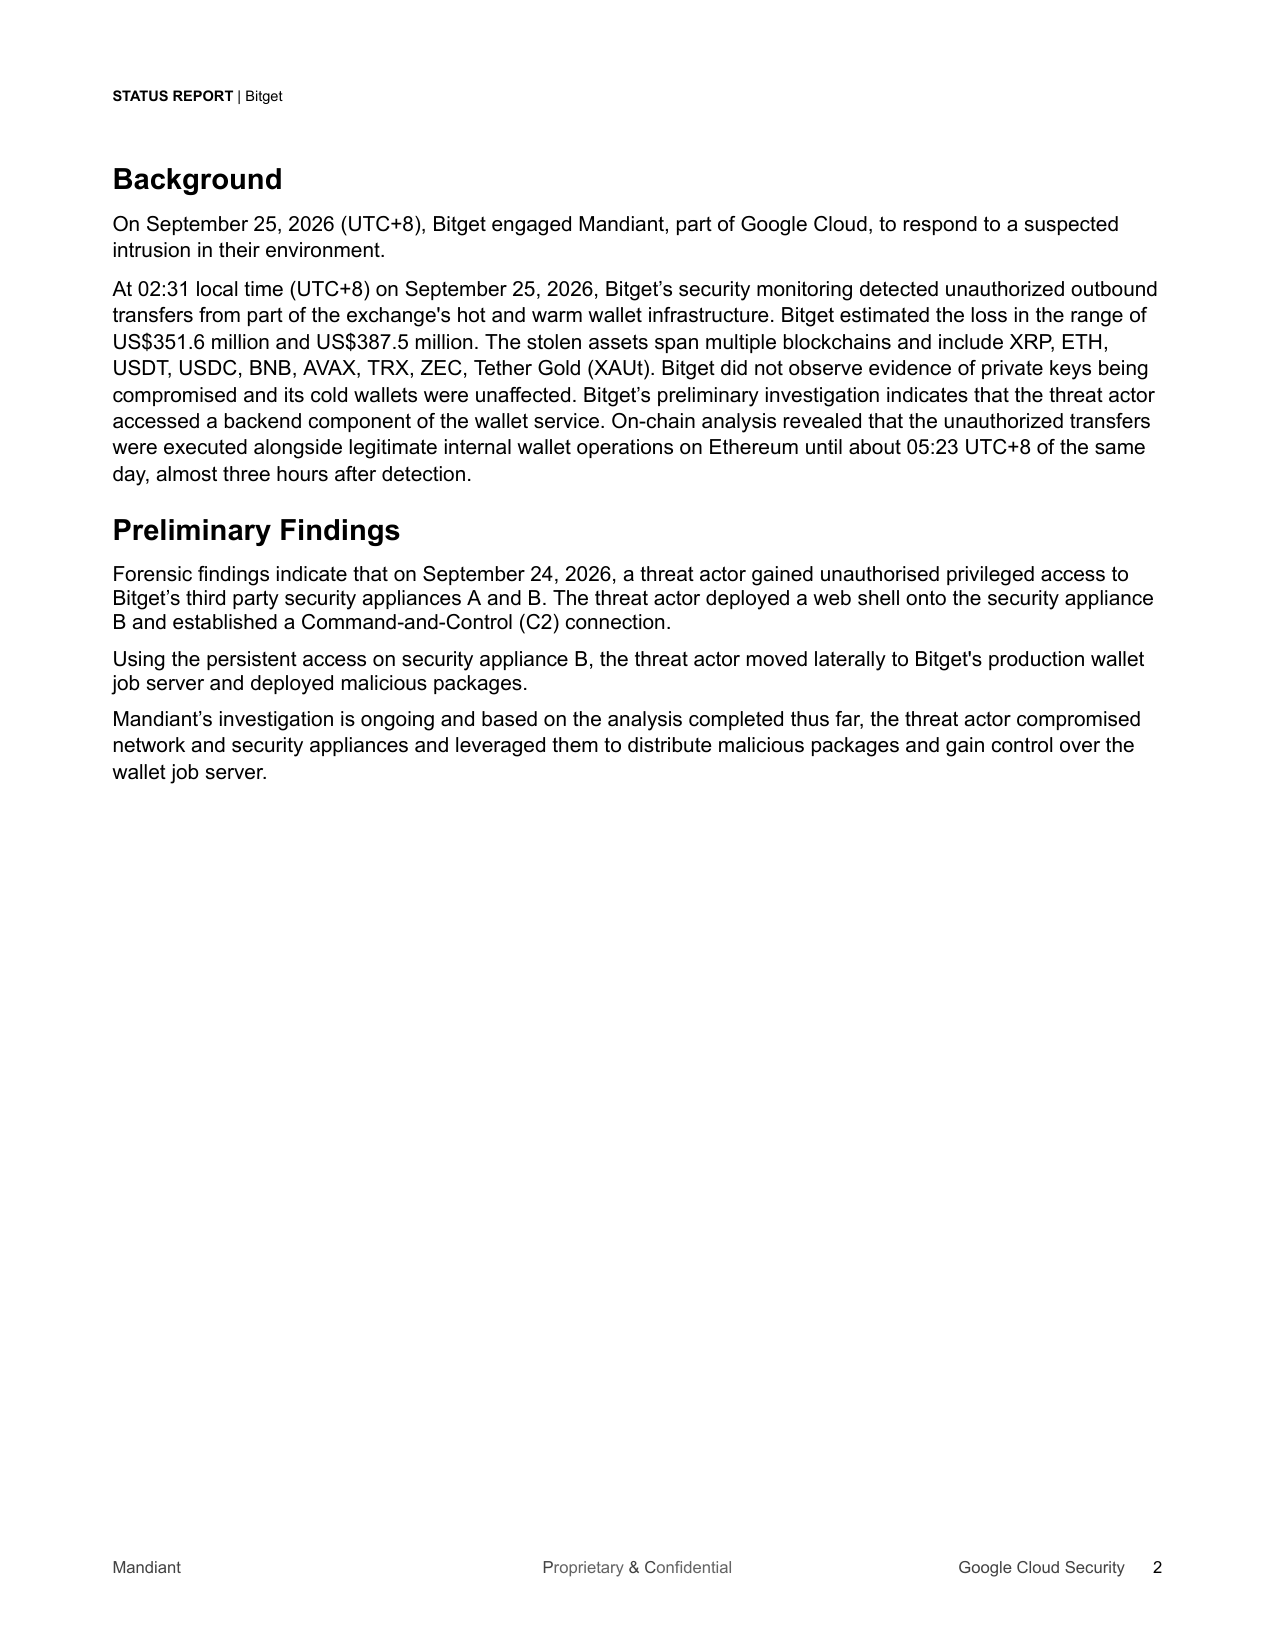
图:Mandiant Status Report 正文页(Background+Preliminary Findings)渲染
取证发现表明:在 2026 年 9 月 24 日,一名威胁行为体获得了对 Bitget 第三方安全设备 A 与 B 的未授权特权访问。该威胁行为体在安全设备 B 上部署了 Web shell(webshell),并建立了命令与控制(C2)连接。
利用安全设备 B 上的持续访问,威胁行为体横向移动至 Bitget 的生产钱包任务服务器(wallet job server),并部署了恶意程序包。
Mandiant 的调查仍在进行中。基于迄今已完成的分析:威胁行为体入侵了网络与安全设备,并利用它们分发恶意程序包、取得对钱包任务服务器的控制。
校对注(译本,非原文):
- 本稿对应 Bitget CDN 上公开的 2 页 Status Update PDF(真实存在),不是媒体转述摘要。
- 文内金额为 3.516–3.875 亿美元区间;官方进展页另有终核约 $388M/3.88 亿——属 Bitget 自身口径,勿写入 Mandiant 结论。
- SlowMist 报告中最早恶意日志为 08-31(Product A 零日);Mandiant 写明对设备 A/B 的特权访问为 09-24。两句并列,勿捏成同一时刻。
- SlowMist/Mandiant 未做威胁归属,亦无政府归因。公开链上侧:Elliptic 高度可能朝系,TRM 可能朝系且洗钱与 TraderTraitor 既有网络重叠;入侵集群仍未定。产品/设备勿猜实名。
来源
- Bitget 公告(中文):https://www.bitget.com/zh-CN/support/articles/12560603896305
- Bitget 公告(英文):https://www.bitget.com/support/articles/12560603896305
- SlowMist PDF:https://github.com/slowmist/Knowledge-Base/blob/master/open-report-V2/incident-response/SlowMist%20Investigation%20Progress%20Report%20-%20Bitget_en-us.pdf
- Mandiant Status Update PDF:https://img.bgstatic.com/multiLang/events/MFR26-1029_Status_Update_Bitget_0930.pdf
- Elliptic(2026-09-25):https://www.elliptic.co/insights/bitget-attack-pushes-suspected-north-korea-crypto-heists-over-1-billion-in-2026/
- TRM Labs(2026-09-25):https://www.trmlabs.com/resources/blog/bitget-loses-usd-3516-million-in-hot-wallet-breach-in-likely-north-korea-attack
- DFNS The Bitget Hack(2026-10-14):https://dfns.co/article/the-bitget-hack